

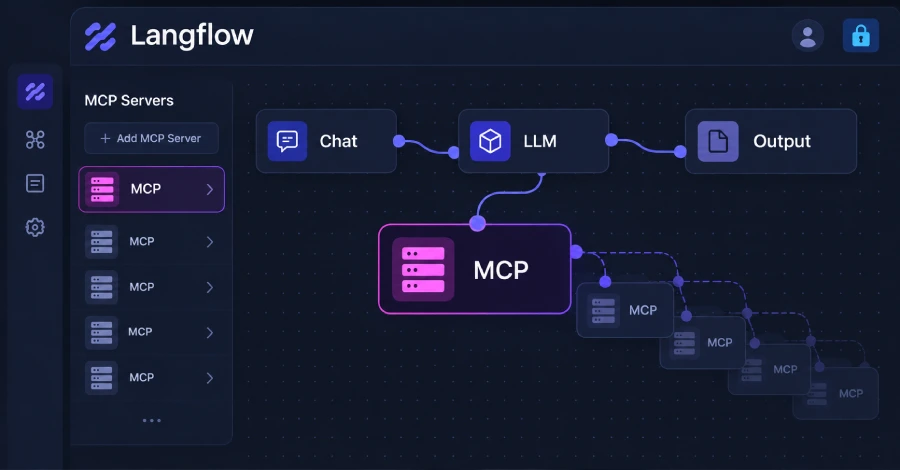
Una alerta de Previdian ha revelado que actores de amenazas están explotando una vulnerabilidad crítica en Langflow, una plataforma de código abierto para construir aplicaciones de inteligencia artificial y flujos de trabajo agénticos. DataStax, la empresa matriz de Langflow, fue adquirida por IBM en febrero de 2025.
La falla en cuestión es CVE-2026-105740, con una puntuación CVSS de 9.9, que permite ejecución remota de código autenticada y afecta a versiones anteriores a la 1.9.0. Según un aviso publicado el mes pasado, cualquier usuario autenticado de Langflow puede lograr RCE en el servidor al agregar un servidor MCP con transporte 'stdio'. El campo de comando proporcionado por el usuario se pasa directamente a bash -c 'exec {command}' sin validación, lista de permitidos ni sandbox. El comando se ejecuta inmediatamente al obtener la lista de servidores. Además, el campo env permite la inyección de variables de entorno arbitrarias, como LD_PRELOAD o sobrescritura de PATH.
El núcleo de la vulnerabilidad radica en que Langflow acepta un comando proporcionado por el usuario sin restringirlo a ejecutables aprobados, lo que puede derivar en ejecución de shell. En un escenario de ataque hipotético, un actor malicioso podría explotar la falla de la siguiente manera:
- Iniciar sesión como un usuario regular no administrador.
- Agregar un servidor MCP malicioso enviando una solicitud HTTP POST manipulada a '/api/v2/mcp/servers/{server_name}' con un campo de comando que contenga una carga maliciosa (por ejemplo, una reverse shell).
- El servidor acepta y almacena el comando proporcionado por el atacante sin ninguna validación.
- Desencadenar la falla obteniendo la lista de servidores MCP mediante una solicitud HTTP GET a '/api/v2/mcp/servers?action_count=true', lo que provoca la ejecución del comando.
- Lograr la ejecución de código.
Langflow advirtió que cualquier usuario autenticado, incluidos los no administradores, puede ejecutar comandos arbitrarios del sistema operativo en el servidor con los privilegios del proceso de Langflow. La explotación exitosa puede resultar en el compromiso total del servidor, inyección de variables de entorno, facilitar el movimiento lateral y el despliegue de una puerta trasera persistente, ya que la configuración maliciosa del servidor MCP persiste y se reejecuta cada vez que se carga la lista de servidores.
A diferencia del código de componentes personalizados que es visible en el editor de flujos, las configuraciones del servidor MCP se almacenan en la configuración del proyecto y no son visibles durante la revisión normal del flujo.
Los datos de Previdian muestran que se han registrado 1.423 intentos de explotación contra sus sensores honeypot desde el 19 de septiembre de 2026, provenientes de 27 direcciones IP únicas ubicadas en Bélgica, China, Alemania, Hong Kong, Japón, Nigeria, Filipinas, Rusia, Seychelles, Singapur, Corea del Sur, Taiwán, Tanzania, Estados Unidos y Vietnam. Los esfuerzos de explotación se intensificaron a partir del 11 de octubre de 2026, cuando se registraron 333 intentos. Hasta el momento de redactar este artículo, se han observado 66 intentos el 15 de octubre de 2026.
El mes pasado, Langflow también abordó otra vulnerabilidad crítica (CVE-2026-105697, CVSS 9.9) que también podía resultar en inyección de comandos del sistema operativo a través de la configuración del servidor MCP stdio. Si no es posible aplicar el parche de inmediato, se recomienda establecer LANGFLOW_AUTO_LOGIN=false, evitar exponer Langflow directamente a redes no confiables y otorgar cuentas de Langflow solo a usuarios de confianza.
















Deja una respuesta