

El grupo de ciberdelincuentes norcoreano Lazarus ha incorporado un mecanismo de criptografía postcuántica para asegurar la entrega de payloads maliciosos en una nueva campaña que combina herramientas antiguas y nuevas. Los ataques, denominados por Kaspersky operación FlashHole, se dirigen a organizaciones de Corea del Sur mediante una cadena de infección que los investigadores describen como notablemente compleja.
Cadena de infección
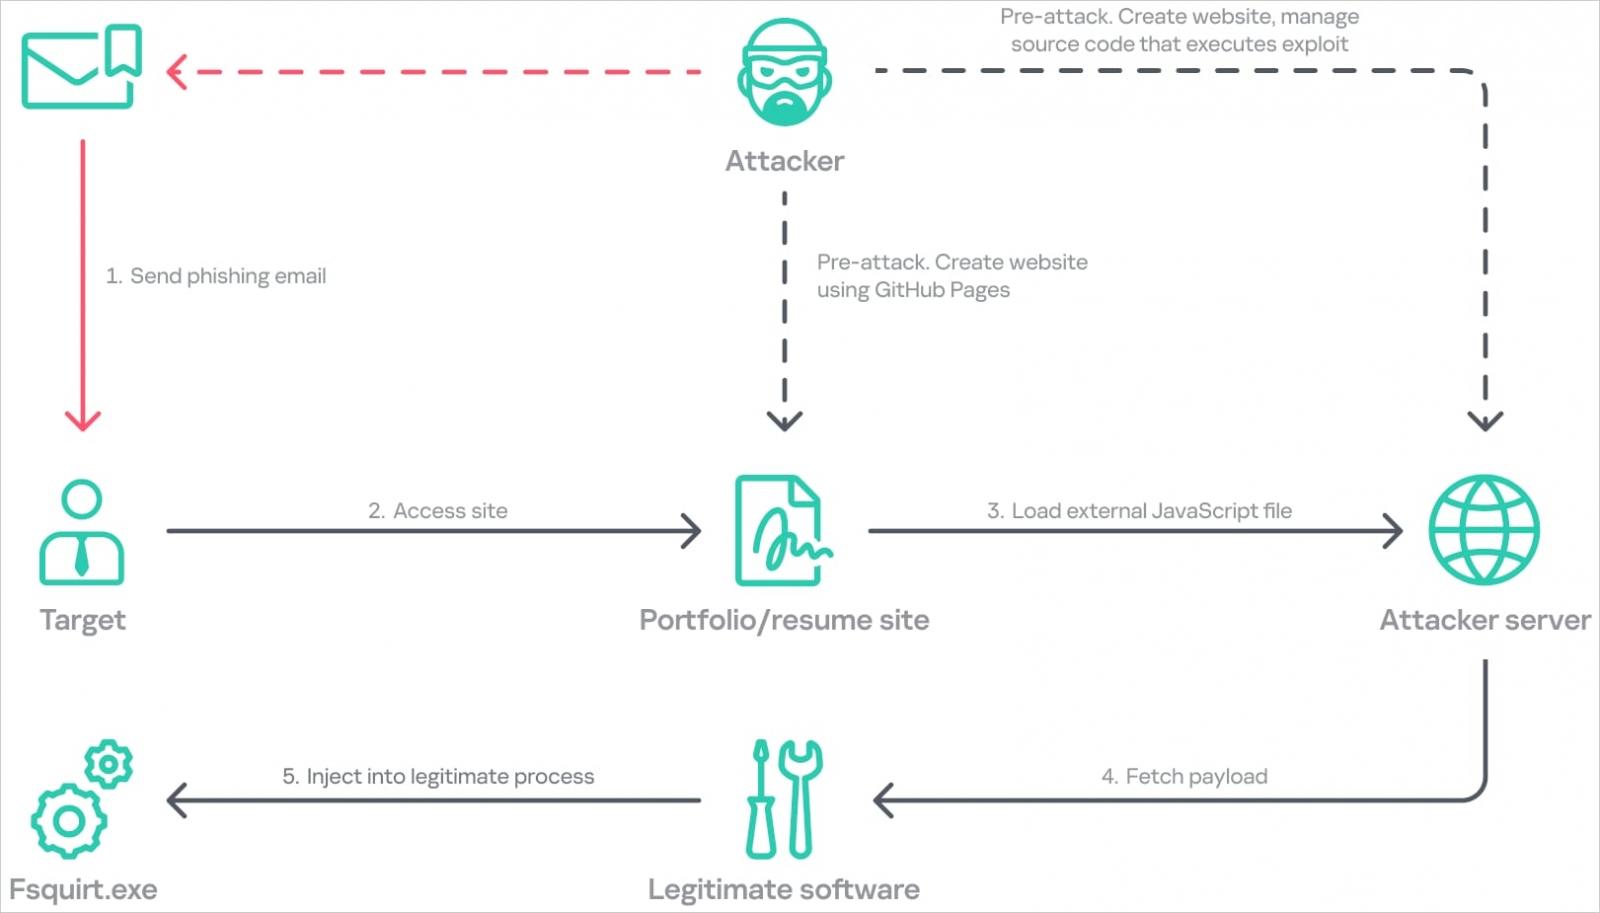
Según el análisis de la firma de ciberseguridad, los ataques comenzaron en julio de 2025 y se apoyaron en páginas de phishing que redirigían a las víctimas a páginas de GitHub especialmente diseñadas. Estas páginas cargan código JavaScript desde dominios externos y desencadenan una cadena de ejecución en memoria que involucra INISAFE CrossWeb EX, una herramienta de seguridad muy extendida en Corea del Sur.
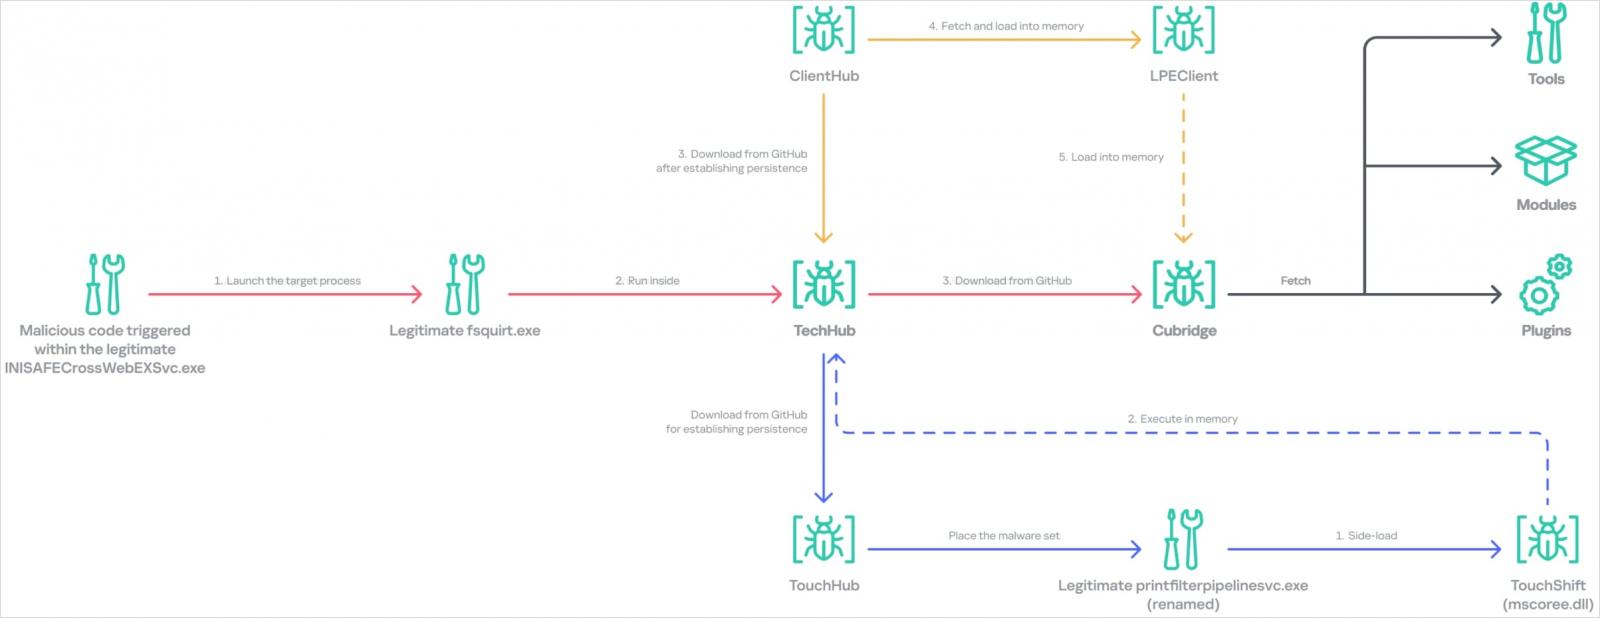
El proceso de esa herramienta ejecutaba el binario legítimo de Windows fsquirt.exe, utilizado para lanzar shellcode que instalaba TechHub, un descargador encargado de obtener malware adicional desde repositorios privados de GitHub. Kaspersky identificó al menos tres empresas surcoreanas afectadas, en los sectores de software, construcción y fabricación de equipos de comunicación cableada, aunque sospecha que el número real de organizaciones comprometidas es mucho mayor.
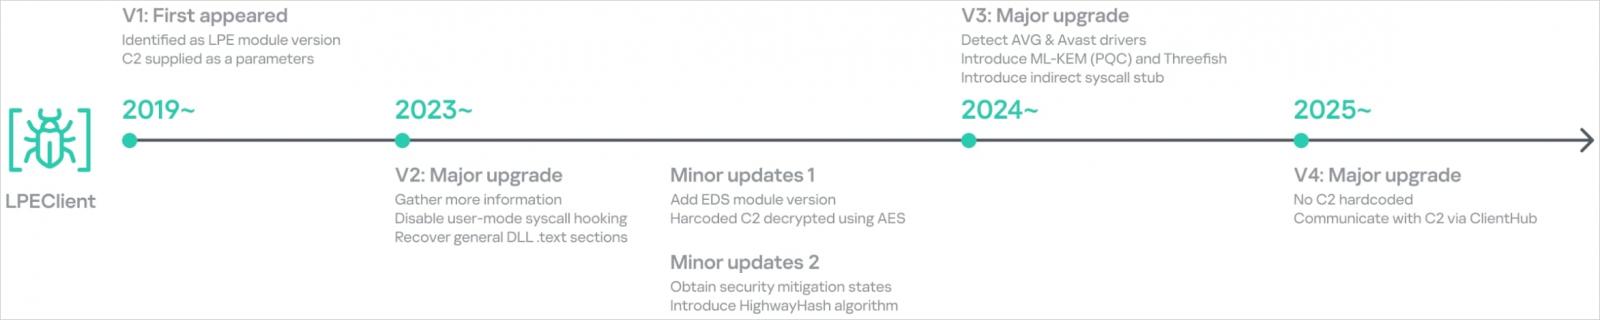
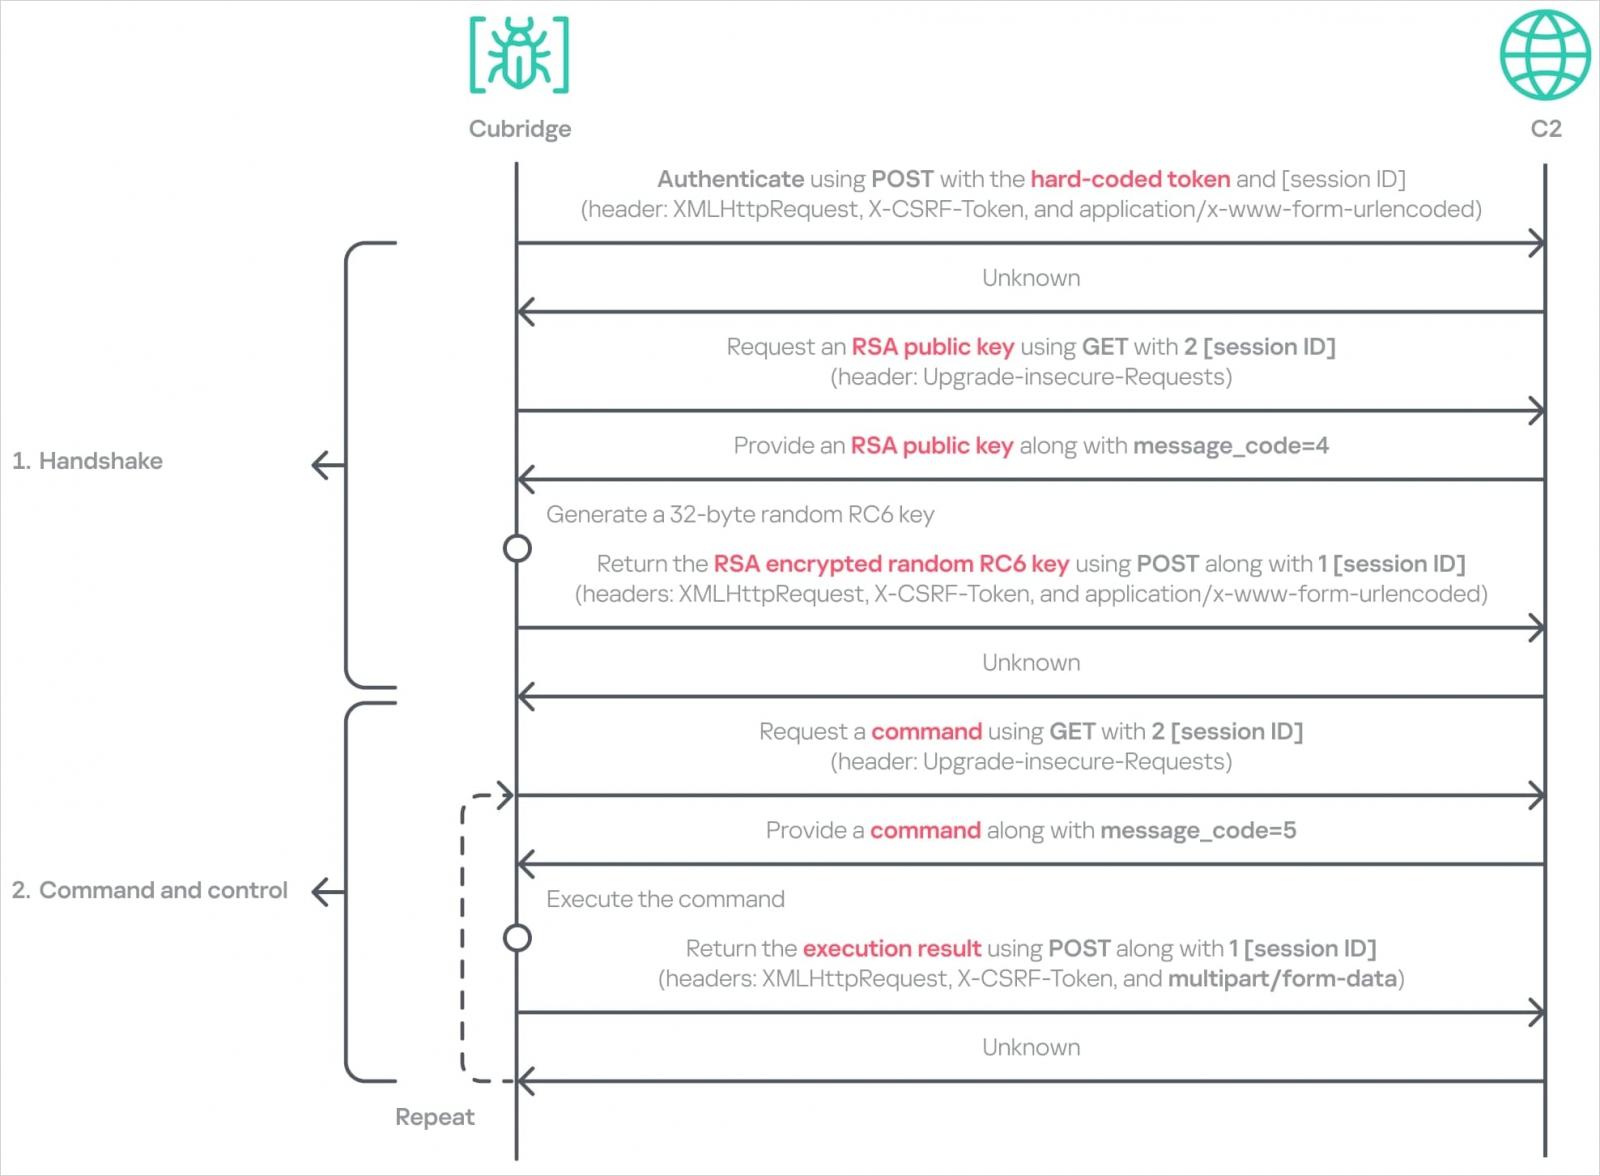
Entre las herramientas nuevas detectadas figuran ClientHub, un cargador que permite comunicaciones a través de Dropbox y el intercambio directo de datos con LPEClient, y Cubridge, una puerta trasera modular con funciones de gestión de archivos, ejecución de comandos y reconocimiento, además de captura de pantalla y carga de payloads adicionales. LPEClient, ya vinculado anteriormente a Lazarus, se encarga de perfilar a las víctimas, recibir los payloads cifrados mediante ClientHub y evadir la monitorización de seguridad. Los investigadores también observaron herramientas dirigidas a navegadores basados en Chromium para robar credenciales, cookies e historial de navegación.
Cifrado postcuántico
El elemento más llamativo de FlashHole es el uso del mecanismo criptográfico postcuántico ML-KEM, un estándar aprobado por el NIST y presente en numerosos proyectos de software para protegerse frente a ataques de tipo «hack now, decrypt later». El análisis técnico muestra que LPEClient obtenía del servidor de mando y control un array de bytes compuesto por cuatro bloques de 1.568 bytes, cada uno con una clave pública ML-KEM-1024.
LPEClient genera entonces cuatro pares distintos de claves compartidas y textos cifrados a partir de esos bloques, cifra los textos con el algoritmo GOST y los transmite al servidor de mando y control a través de ClientHub.
Los secretos compartidos proporcionan el material de clave para Threefish, otro algoritmo de cifrado, que descifra la respuesta con parámetros y un payload ejecutable. El payload final es Cubridge, que LPEClient carga de forma reflexiva en la memoria del equipo infectado. Kaspersky cree que Lazarus combina este método con una cadena de ejecución en memoria para reducir al mínimo el riesgo de detección.
Los investigadores sitúan FlashHole dentro de la actividad más amplia Cascade Hole y la vinculan con la anterior Operation SyncHole con un nivel de confianza medio-alto. La mayor parte del código de Lazarus se ejecuta en memoria, aunque los mecanismos de persistencia dejan algunos archivos en el disco de la víctima.














Deja una respuesta