

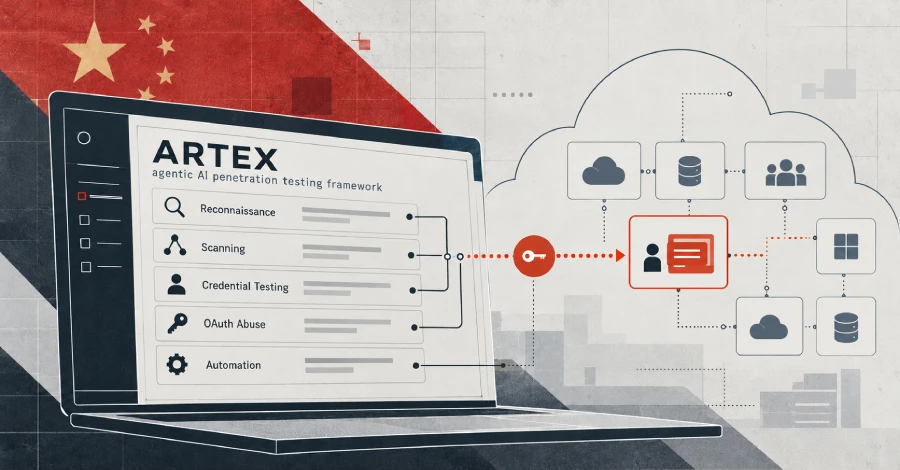
Microsoft ha atribuido al actor estatal chino Storm-0940 el reciente compromiso de la cadena de suministro de la aplicación ConnectWise Cloud Backup. Según la compañía, el grupo empleó ARTEX, un framework de pruebas de penetración basado en agentes de IA y escrito en Go, que pasó a ser de código cerrado después de ser utilizado contra instituciones financieras surcoreanas. Con esta herramienta, Storm-0940 aceleró el escaneo y reconocimiento, el rociado de contraseñas y el abuso de aplicaciones OAuth en víctimas posteriores.
La tecnológica señaló que el adversario utilizó la herramienta de IA a 'velocidad de máquina' para automatizar ataques dirigidos a cientos de organizaciones en todo el mundo desde septiembre de 2026, abarcando sectores como aeroespacial y defensa, automoción, química, energía, servicios financieros, gobierno, legal, manufactura, medios, militar, semiconductores, software, tecnología, y think tanks y organizaciones sin ánimo de lucro.
El uso de ARTEX por parte de Storm-0940 aceleró la velocidad del abuso de aplicaciones comprometidas para autenticarse en entornos objetivo a través de aplicaciones que ya tenían acceso concedido, lo que permitió al actor operar sin requerir un inicio de sesión interactivo de usuario. La actividad posterior acelerada por IA incluyó reconocimiento, cambios en credenciales de aplicaciones e intentos de modificar privilegios que podrían permitir un acceso ampliado o persistente.
Storm-0940 fue descrito por primera vez por Microsoft en noviembre de 2024, cuando se reveló que el grupo utilizaba una botnet llamada Quad7 (también conocida como CovertNetwork-1658) para llevar a cabo ataques de rociado de contraseñas altamente evasivos. Se estima que el actor está activo desde al menos 2021. También se le atribuye la explotación de aplicaciones expuestas a internet para obtener acceso inicial, seguido del uso de cuentas comprometidas para moverse por los entornos objetivo. Asimismo, se ha observado que establece persistencia añadiendo credenciales a aplicaciones OAuth existentes en infraestructuras cloud para asegurar el acceso a recursos de Microsoft 365.
De acuerdo con Microsoft, una parte de estos ataques impulsados por ARTEX ha permitido al adversario obtener acceso privilegiado a la infraestructura cloud de una organización, incluyendo varios casos en los que el intervalo entre el objetivo inicial y el acceso privilegiado fue inferior a 3 horas.
En el incidente de ConnectWise, se observó a Storm-0940 utilizando ARTEX para intentar iniciar sesión en más de 2.250 inquilinos a un ritmo de 2.900 intentos de inicio de sesión por minuto, un ritmo que, según la empresa, deja a los defensores una ventana muy corta para detectar y responder.
Entre el 10 y el 14 de octubre de 2026, la infraestructura de Storm-0940 en 144.172.64[.]99 llevó a cabo una campaña automatizada de rociado de contraseñas entre inquilinos dirigida a 327 cuentas en ocho organizaciones para obtener acceso a Microsoft 365 y Exchange Online.
Durante ese periodo, Microsoft registró más de 151.000 eventos de inicio de sesión fallidos. La actividad alcanzó su punto máximo el 11 de octubre con 2.900 fallos por minuto, lo que resultó en más de 111.000 fallos en un solo día. De ellos, 48 cuentas recibieron más de 1.000 fallos. No se detectó ninguna autenticación exitosa, emisión de tokens, llamada a Graph ni cambio en el directorio.
La situación cambió el 15 de octubre de 2026, cuando los agentes de IA obtuvieron acceso a las identidades de múltiples aplicaciones cloud de ConnectWise y comenzaron a usarlas para autenticarse en entornos de clientes.
Además, tras adquirir el control de las identidades de múltiples aplicaciones cloud de ConnectWise, los agentes de IA que operaban en nombre del actor continuaron utilizando el mismo rango de IP para autenticarse en entornos de clientes usando el acceso ilícito obtenido mediante estas credenciales de aplicación robadas, aprovechando efectivamente la confianza ya establecida por estas aplicaciones dentro de un inquilino.
En algunos de estos casos, se estima que los agentes de IA fueron más allá de la autenticación y realizaron operaciones en Microsoft Graph y en el directorio. Esto incluyó reconocimiento, modificaciones de credenciales de aplicaciones para establecer persistencia y cambios relacionados con identidades, grupos y roles privilegiados.
La modificación de credenciales de aplicaciones realizada por los agentes asociados a Storm-0940 en los entornos de las víctimas objetivo puede llevar a la persistencia a través de otras identidades, credenciales y servicios cloud. Estos cambios pueden permanecer activos como puerta trasera incluso después de que la aplicación comprometida original sea mediada.
Storm-0940 no es el único grupo de hackers que recurre a ARTEX. Microsoft ha observado a actores de amenazas de múltiples regiones geográficas armamentizando el framework en sus operaciones. Los hallazgos subrayan una vez más cómo los adversarios integran cada vez más herramientas de IA agéntica en sus flujos de trabajo de seguridad ofensiva para ejecutar ataques a escala rápidamente.
Los agentes no están limitados por factores que afectan a los humanos: pueden trabajar las 24 horas, los fines de semana y los días festivos, y probar múltiples vías de intrusión simultáneamente, lo que reduce significativamente el tiempo desde la selección de un objetivo hasta la consecución de los objetivos, aumentando la velocidad e impacto de ataques complejos como los compromisos de la cadena de suministro.
En respuesta a los hallazgos, ConnectWise afirmó que la actividad 'describe una campaña que va mucho más allá de cualquier empresa', y añadió que 'los actores estatales apuntan cada vez más a la cadena de suministro de software, porque una conexión de confianza puede abrir la puerta a muchas organizaciones'. 'La IA ahora les permite probar esas conexiones a velocidad de máquina. Los MSP están en medio de esa cadena. Son objetivos por derecho propio y también una vía hacia cada cliente al que sirven. Cada proveedor y cada MSP debe defenderse teniendo en cuenta ambos riesgos', concluyó la compañía.
ConnectWise, que suspendió temporalmente sus servicios tras los ataques, ha estado restaurándolos por fases, un proceso que según la empresa llevará varios días.
















Deja una respuesta