

Microsoft ha anunciado que Teams empezará a emplear a principios de noviembre de 2026 un sistema de detección de phishing impulsado por inteligencia artificial, diseñado para identificar comportamientos maliciosos en los mensajes. El despliegue forma parte de una fase de lanzamiento dirigido que debería concluir a mediados de noviembre, y se prevé que la función de seguridad alcance la disponibilidad general en todo el mundo entre principios y mediados de diciembre.
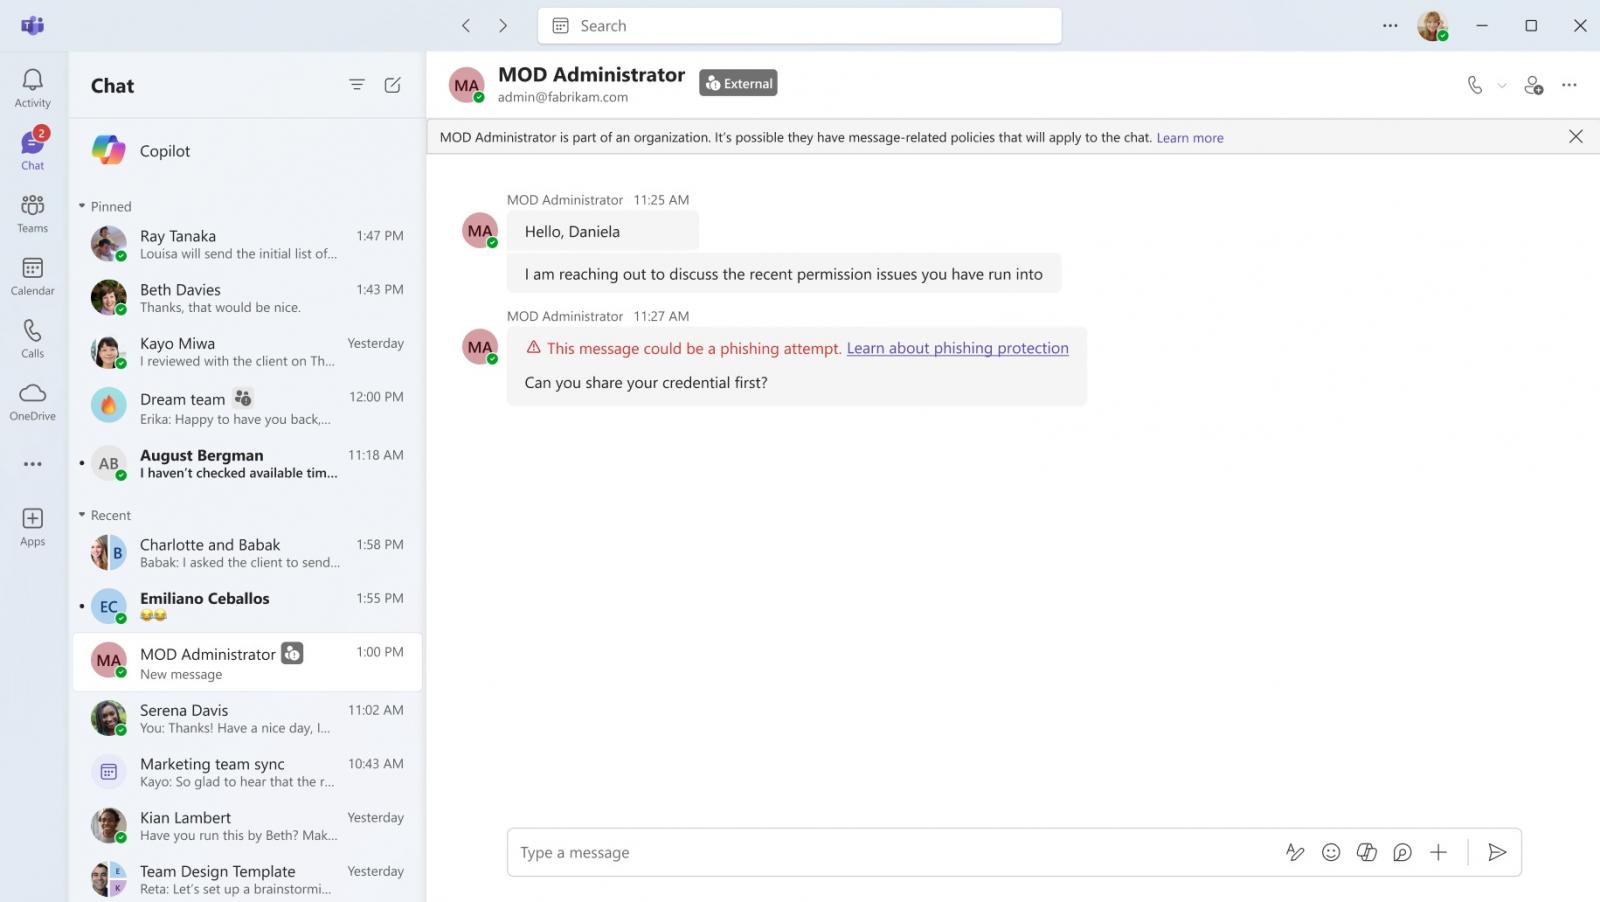
La compañía reveló por primera vez la novedad la semana pasada en una entrada del Microsoft 365 Roadmap. Según esa información, la detección de phishing con IA utilizará el contexto de la conversación —sin retener el contenido de los mensajes— para identificar phishing y conductas sospechosas en escenarios de mensajería de mayor riesgo, como los chats de primer contacto con remitentes externos.
"Microsoft Teams está introduciendo una detección de phishing con IA y consciente del contexto para ayudar a identificar phishing, ingeniería social, intentos de suplantación y intenciones engañosas", indicó la empresa en una actualización del Microsoft 365 Message Center publicada el miércoles.
De acuerdo con Microsoft, la capacidad analiza el contexto de la conversación para detectar comportamientos sospechosos que podrían no incluir indicadores tradicionales, como enlaces o archivos maliciosos.
La empresa señala que los administradores de TI no tendrán que realizar ninguna acción para habilitar esta nueva protección, que se centrará en los chats de primer contacto con personas externas para la mayoría de los usuarios. Asimismo, aclaró que, aunque la función examina el contexto de las conversaciones para descubrir actividad sospechosa, no conservará datos de los clientes para entrenar modelos de IA ni para otros usos.
"Esta capacidad se utiliza únicamente para protección de seguridad y no para productividad, resúmenes, publicidad, vigilancia de usuarios ni otros fines ajenos a la seguridad", afirmó Microsoft. "El sistema de detección no retiene el contenido de los mensajes de los clientes para entrenamiento de modelos ni para otros usos secundarios".
La medida forma parte de una lista más amplia de cambios de seguridad en Teams. En diciembre, Microsoft anunció que los administradores podrían bloquear usuarios externos desde el portal de Defender a partir de enero, con el objetivo de frenar a grupos de ciberdelincuencia —incluidas bandas de ransomware— que abusan de Teams en ataques de ingeniería social dirigidos a empleados de sus víctimas.
En agosto, la compañía también comenzó a implementar una nueva política de protección para reuniones de Teams que permite a los administradores impedir automáticamente que todos los bots externos identificados se unan a las reuniones. El mes pasado, Microsoft reveló además que Teams difuminará los códigos QR enviados por remitentes externos para proteger mejor contra fraudes e intentos de phishing, y que permitirá a los usuarios denunciar directamente en Teams invitaciones sospechosas de invitados, con el fin de ayudar a los equipos de seguridad a bloquear intentos de phishing y otros ataques que abusan de esas invitaciones.
Más recientemente, a principios de octubre, la empresa anunció planes para incorporar compatibilidad con soluciones de terceros de detección de deepfakes y protección contra suplantación de identidad en las reuniones de Teams.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37 % de sus acciones
Las puntuaciones globales de prevención pueden ocultar lo que ocurre después del acceso inicial. Cuando los atacantes ya operan con credenciales válidas, la capacidad de prevención cae de forma acusada. El Blue Report 2026 mide las defensas técnica por técnica a partir de 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados
- Microsoft Teams admitirá herramientas de terceros para la detección de deepfakes
- Sitios falsos de ChatGPT y Gemini roban cuentas de publicidad y códigos MFA
- El nuevo malware bancario para Android RemControl ataca a usuarios de Europa y Canadá
- Campañas de phishing con temática de passkeys provocan el robo de datos de Microsoft 365
- Un hombre es condenado a seis años de prisión por hackear las cuentas de Snapchat de 750 mujeres
Etiquetas: inteligencia artificial, suplantación de identidad, mensajería, Microsoft Teams, phishing, ingeniería social.













Deja una respuesta