Saltar al contenido
  • lunes, 16 noviembre 2026
  • 9:42 am
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • 2026
  • octubre
Malware
LiteLLM comprometido en un ataque a la cadena de suministro que distribuye un ladrón de credenciales y una puerta trasera
admin Oct 21, 2026 0

El popular paquete Python LiteLLM ha sido comprometido en un ataque a la cadena de suministro que distribuyó un ladrón…

Más información
Malware
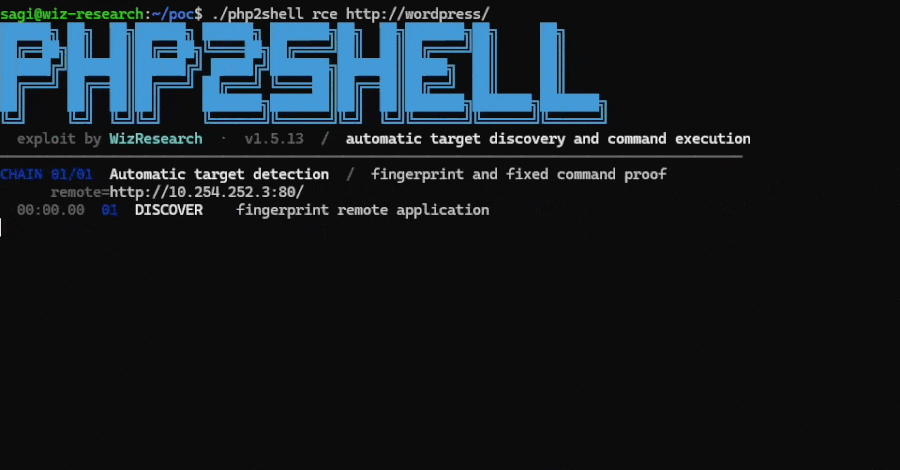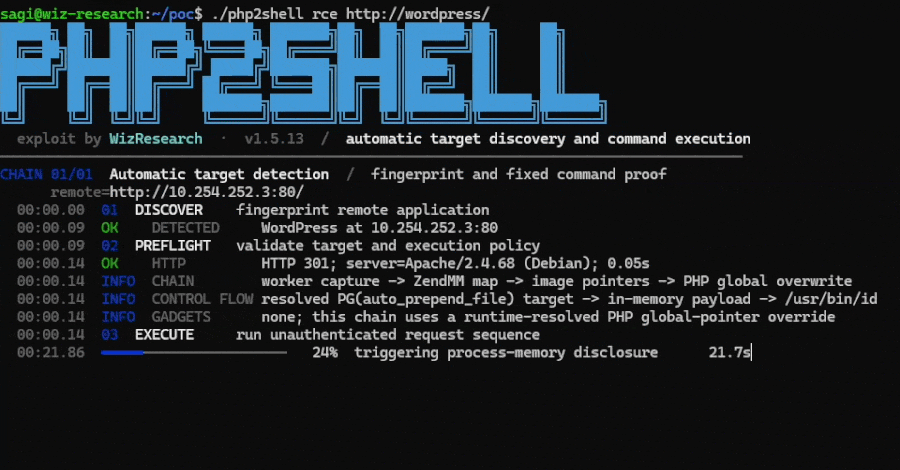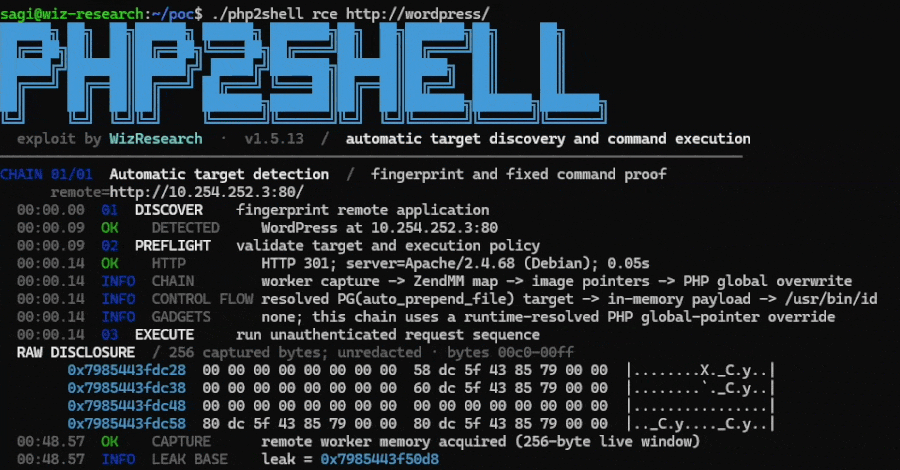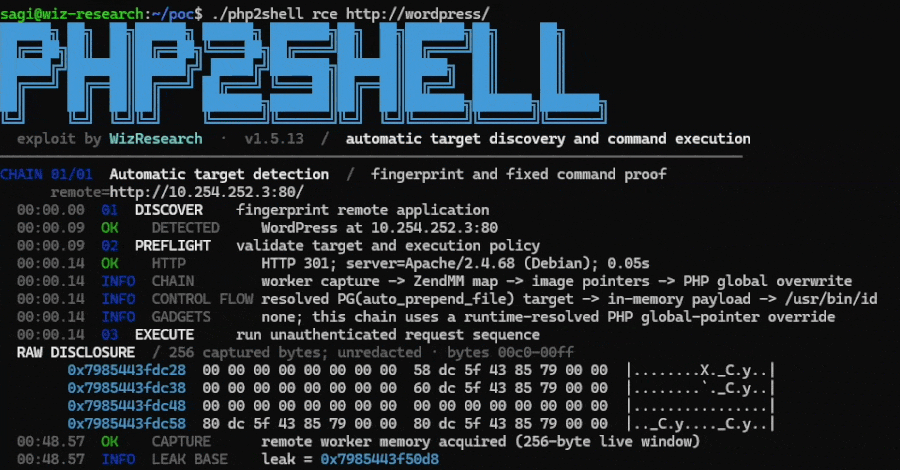
PHP publica parches de emergencia para dos fallos críticos de ejecución remota de código (PHP2Shell) mientras ya se detectan intentos de explotación
admin Oct 21, 2026 0

PHP ha lanzado actualizaciones de emergencia que corrigen dos vulnerabilidades críticas en el propio lenguaje que permitían a un atacante…

Más información
Malware
Bronze Sandcastle, un grupo vinculado a China, abusa del DLL sideloading de Sandboxie para desplegar backdoors
admin Oct 21, 2026 0

Investigadores de ciberseguridad han revelado detalles de un clúster de amenazas no documentado previamente y alineado con China, conocido como…

Más información
Malware
Attackers Hijacked Over 300 Tor Exit Relays to Intercept SSH Connections
admin Oct 21, 2026 0

Attackers took control of more than 300 Tor exit relays in early October and used them to redirect SSH connections…

Más información
Malware
Atacantes abusan de las claves de UpdraftCentral para plantar puertas traseras en sitios WordPress
admin Oct 21, 2026 0

Actores de amenazas desconocidos comprometieron el sitio web de TeamUpdraft y posiblemente obtuvieron acceso no autorizado a las claves de…

Más información
Malware
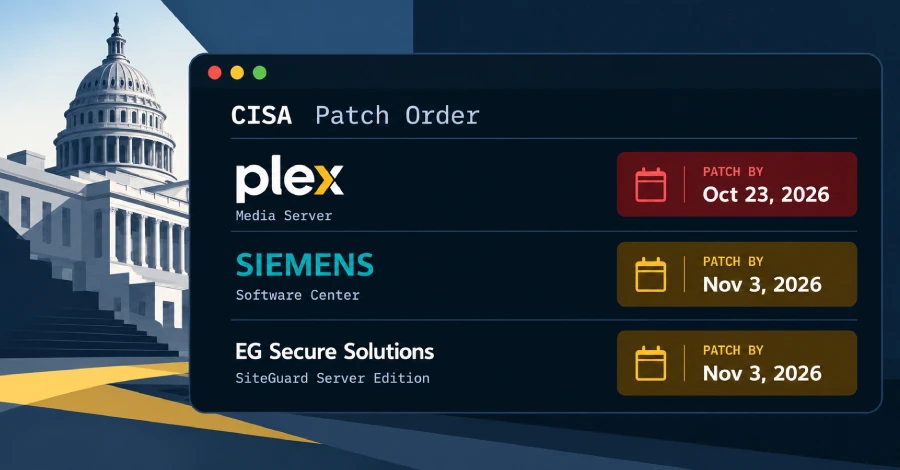
CISA exige a las agencias federales parchear fallos explotados en Plex2Shell, Siemens y SiteGuard
admin Oct 21, 2026 0

La agencia estadounidense CISA incorporó cuatro vulnerabilidades a su catálogo de fallos explotados, entre ellas el conjunto Plex2Shell que afecta…

Más información
Malware
Hackers ocultaron el backdoor Vasilek en VMware Tools durante una intrusión de dos años en el sector sanitario ruso
admin Oct 21, 2026 0

Un grupo hacktivista alineado con Bielorrusia permaneció casi dos años dentro de la red de una organización sanitaria rusa. Según…

Más información
Entrevistas
Lazarus recurre a criptografía postcuántica para distribuir malware en Corea del Sur
admin Oct 21, 2026 0

Investigadores de Kaspersky atribuyen al grupo norcoreano Lazarus la operación FlashHole, que ataca a organizaciones surcoreanas mediante una cadena de…

Más información
Entrevistas
Ciberataque a Onamae Desktop Cloud: hasta 27.000 servidores afectados
admin Oct 21, 2026 0

Onamae Desktop Cloud, proveedor de servicios VPS en Japón operado por GMO Internet, sufrió una intrusión en su infraestructura que…

Más información
Entrevistas
Chrome refuerza su defensa contra estafas con Gemini y alerta sobre ataques ClickFix
admin Oct 21, 2026 0

Google Chrome suma nuevas defensas antifestafas basadas en un modelo Gemini del lado del servidor, avisos de sitios sospechosos y…

Más información
Paginación de entradas

1 … 12 13 14 … 37

Recent Posts

  • BO Team Exploits Log4Shell in VMware vCenter, Compromises Russian Firm’s Code-Signing Server
  • Stolen Fireworks AI Key Led to Cursor Data Breach and Trojanized Claude Code Extension
  • TSMC employee data breach linked to cloud provider
  • FBI warns ARTEX AI hacking tool is powering global cyberattacks
  • Attackers Exploit UnrealIRCd Flaw That Enables Server-Level Command Injection

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
BO Team Exploits Log4Shell in VMware vCenter, Compromises Russian Firm’s Code-Signing Server
Nov 16, 2026
Stolen Fireworks AI Key Led to Cursor Data Breach and Trojanized Claude Code Extension
Nov 15, 2026
TSMC employee data breach linked to cloud provider
Nov 15, 2026
FBI warns ARTEX AI hacking tool is powering global cyberattacks
Nov 15, 2026
Attackers Exploit UnrealIRCd Flaw That Enables Server-Level Command Injection
Nov 14, 2026
Recent Posts
  • BO Team Exploits Log4Shell in VMware vCenter, Compromises Russian Firm’s Code-Signing Server
  • Stolen Fireworks AI Key Led to Cursor Data Breach and Trojanized Claude Code Extension
  • TSMC employee data breach linked to cloud provider
  • FBI warns ARTEX AI hacking tool is powering global cyberattacks
  • Attackers Exploit UnrealIRCd Flaw That Enables Server-Level Command Injection
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal