Saltar al contenido
  • domingo, 15 noviembre 2026
  • 7:47 am
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • 2026
  • octubre
Entrevistas
Polymarket suspende operaciones tras un ataque con un script que drenaba criptomonedas; se rastrean 2,5 millones de dólares
admin Oct 29, 2026 0

Polymarket detuvo temporalmente sus operaciones el jueves después de que piratas informáticos comprometieran a un proveedor externo para distribuir JavaScript…

Más información

Entrevistas
Japan Airlines sufre una filtración de datos de terceros que expone información de pasajeros
admin Oct 29, 2026 0

Japan Airlines (JAL) ha confirmado que una brecha en el Passenger Service System de Amadeus expuso datos de aproximadamente 92.000…

Más información
Malware
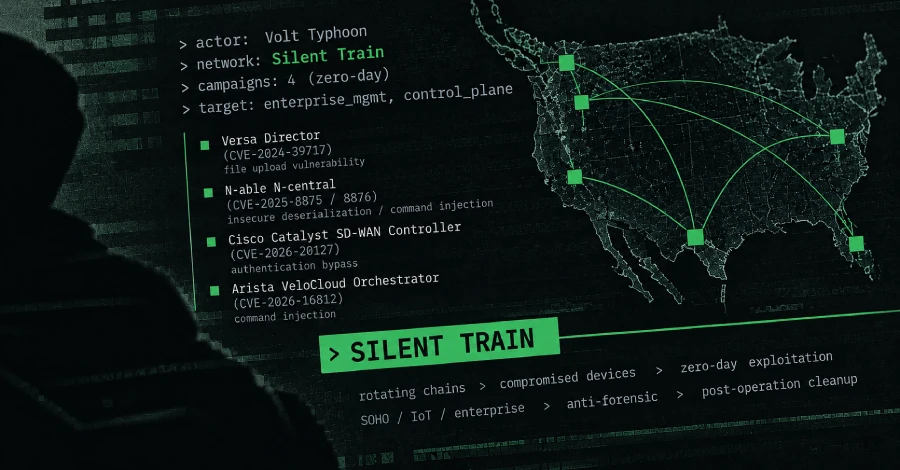
Volt Typhoon Used Covert Silent Train Network in Four Zero-Day Exploitation Campaigns
admin Oct 28, 2026 0

The China-nexus cyber espionage group known as Volt Typhoon has been attributed to a now-disrupted covert access network dubbed Silent…

Más información
Malware
Organizaciones estadounidenses bajo ataque: al descubierto la campaña de phishing con código de dispositivo Skyw4lker
admin Oct 28, 2026 0

Las campañas de phishing modernas pueden comprometer a empresas estadounidenses sin recurrir al robo tradicional de credenciales. Los atacantes abusan…

Más información
Malware
GMO Internet ofrece un millón de dólares por información sobre los piratas informáticos que atacaron su servicio de trading en la nube
admin Oct 28, 2026 0

GMO Internet Group de Japón ofrece hasta un millón de dólares en total por pistas que ayuden a detener a…

Más información
Malware
El zero-day de Oracle PeopleSoft explotado por ShinyHunters es en realidad tres fallos encadenados
admin Oct 28, 2026 0

El crítico fallo de Oracle PeopleSoft que ShinyHunters ha explotado desde mayo no es una única vulnerabilidad, sino tres encadenadas,…

Más información
Malware
Los ataques PolyShell a Adobe Commerce comprometen cientos de tiendas mientras surge tráfico de explotación de Brotli
admin Oct 28, 2026 0

La CISA incorporó el martes a su catálogo KEV dos vulnerabilidades críticas que afectan a Adobe Commerce y Magento y…

Más información
Entrevistas
Eclypsium alerta de la explotación activa de fallos en firewalls, VPN y dispositivos de red críticos
admin Oct 28, 2026 0

El informe InfraTrust Pulse de Eclypsium correspondiente a octubre revela que los atacantes explotan vulnerabilidades en infraestructura de red crítica,…

Más información
Entrevistas
Filtración de datos en la filial ISP de Sony expone 2,5 millones de registros de clientes
admin Oct 28, 2026 0

Sony Network Communications, filial de Sony Group y proveedor de servicios de internet en Japón, confirmó una brecha de datos…

Más información
Entrevistas
Discord permitirá la indexación de mensajes en servidores públicos por motores de búsqueda
admin Oct 28, 2026 0

Discord habilitará que los motores de búsqueda indexen las conversaciones en los Servidores Descubribles y las hagan accesibles en la…

Más información

Paginación de entradas

1 … 3 4 5 … 37

Recent Posts

  • Attackers Exploit UnrealIRCd Flaw That Enables Server-Level Command Injection
  • US disrupts North Korean campaign behind $400 million crypto theft
  • Cursor confirms security breach led to malicious Claude Code extension
  • PostgreSQL Patches 52 Flaws, Including 22-Year-Old Bug Enabling Authenticated RCE
  • New Mior and Skyfall Attacks Let Rogue Cloud Hosts Steal Secrets From AMD SEV-SNP VMs

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
Attackers Exploit UnrealIRCd Flaw That Enables Server-Level Command Injection
Nov 14, 2026
US disrupts North Korean campaign behind $400 million crypto theft
Nov 14, 2026
Cursor confirms security breach led to malicious Claude Code extension
Nov 14, 2026
PostgreSQL Patches 52 Flaws, Including 22-Year-Old Bug Enabling Authenticated RCE
Nov 13, 2026
New Mior and Skyfall Attacks Let Rogue Cloud Hosts Steal Secrets From AMD SEV-SNP VMs
Nov 13, 2026
Recent Posts
  • Attackers Exploit UnrealIRCd Flaw That Enables Server-Level Command Injection
  • US disrupts North Korean campaign behind $400 million crypto theft
  • Cursor confirms security breach led to malicious Claude Code extension
  • PostgreSQL Patches 52 Flaws, Including 22-Year-Old Bug Enabling Authenticated RCE
  • New Mior and Skyfall Attacks Let Rogue Cloud Hosts Steal Secrets From AMD SEV-SNP VMs
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal