


Los profesionales de la ciberseguridad están siendo el objetivo de proyectos de seguridad infectados en GitHub que despliegan una puerta trasera y un malware ladrón de información. La campaña comenzó hace aproximadamente dos años y en un principio apuntaba a usuarios de carteras de criptomonedas, pero recientemente el actor de amenazas cambió de enfoque y publicó repositorios maliciosos para automatizar escaneos, pruebas de seguridad y análisis de registros. Los investigadores de la firma de ciberseguridad Dr. Web descubrieron que más de 2.000 sistemas Windows han sido comprometidos hasta el momento.
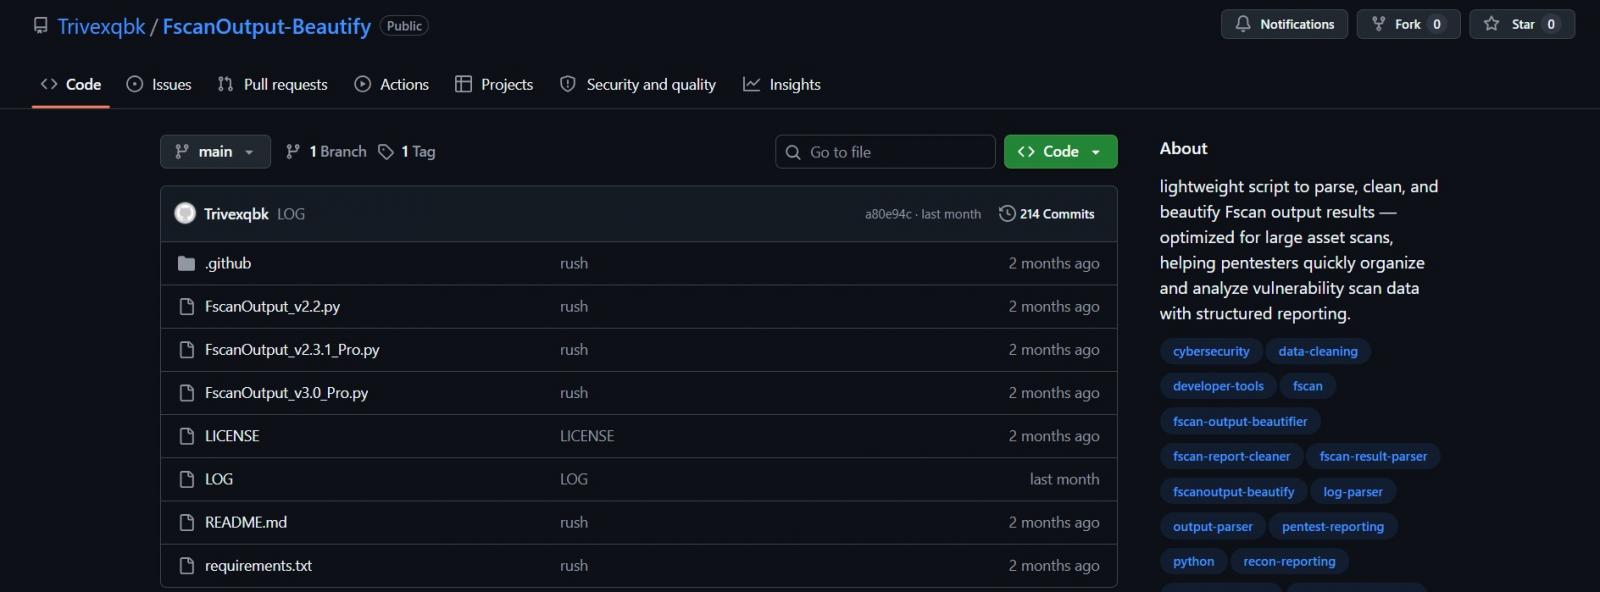
Uno de los repositorios maliciosos que encontraron es un script falso que se anuncia como una solución ligera para analizar, limpiar y formatear la salida del escáner de red Fscan. Los señuelos anteriores incluían juegos de blockchain, bots y herramientas de trampas, dirigidos habitualmente a entusiastas de blockchain y videojuegos.
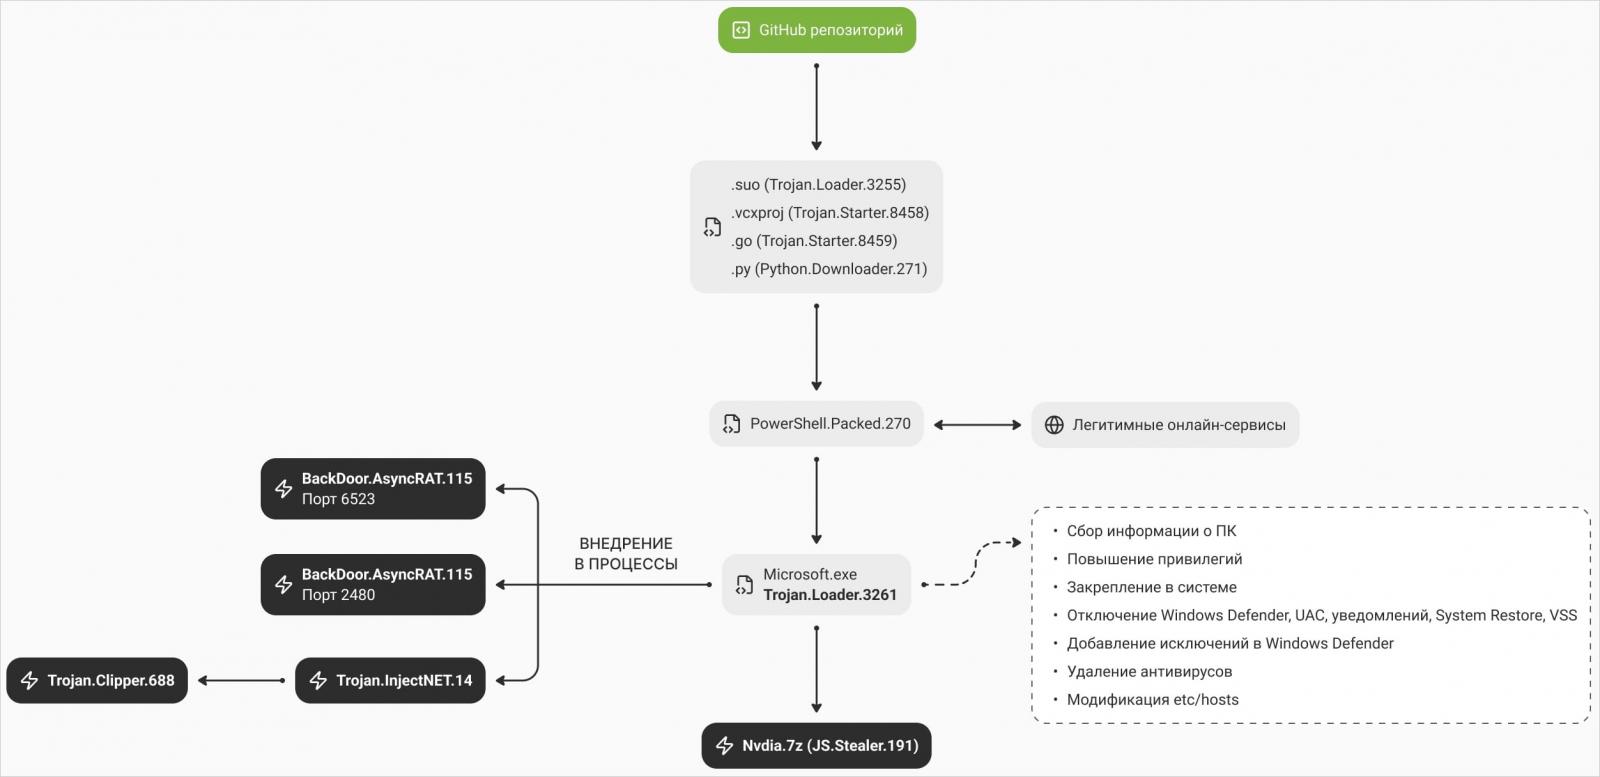
La investigación de Dr. Web halló código malicioso incrustado en archivos de proyecto de Visual Studio, scripts de Python y archivos fuente de Go, oculto tras largas secuencias de espacios en blanco, una técnica antigua que sigue resultando eficaz. En algunos proyectos de Visual Studio, una rutina de evento previo a la compilación ejecuta el código antes de compilar, según los investigadores.
La cadena de infección utiliza PowerShell para obtener un enlace de descarga cifrado que descarga un cargador modular basado en Electron llamado 'Microsoft.exe'. El cargador establece persistencia en el equipo infectado, eleva sus privilegios, desactiva las funciones de seguridad y recuperación de Windows e inyecta la siguiente fase del malware en procesos legítimos.
Dr. Web describe seis técnicas de evasión en el modo Mode3 del cargador, que es su modo operativo predeterminado:
- Hace que explorer.exe parezca ser el proceso padre del malware
- Modifica un valor del registro de Windows para desactivar Smart App Control
- Restaura el código original de ntdll.dll desde el disco para eliminar los enganches añadidos por el software de seguridad
- Realiza llamadas directas al sistema de Windows que son más difíciles de interceptar por las herramientas de seguridad
- Parchea EtwEventWrite en memoria para suprimir el seguimiento de eventos en el proceso afectado
- Parchea AmsiScanBuffer en memoria para interferir en el escaneo de scripts por parte del antivirus
Si ese modo no logra ejecutarse, el cargador recurre al modo Mode2, que añade exclusiones de Microsoft Defender y utiliza un script de PowerShell para descifrar e inyectar las cargas útiles en 'RegAsm.exe'.
Las cargas finales entregadas al equipo son la puerta trasera AsyncRAT, un malware de tipo clipper que reemplaza las direcciones de carteras de criptomonedas en el portapapeles y un ladrón de información. El ladrón de información recopila datos de navegadores, configuraciones de VPN, archivos de configuración de clientes FTP, datos de cuentas de juegos y tokens de Discord, y exfiltra los detalles a través de un bot de Telegram.
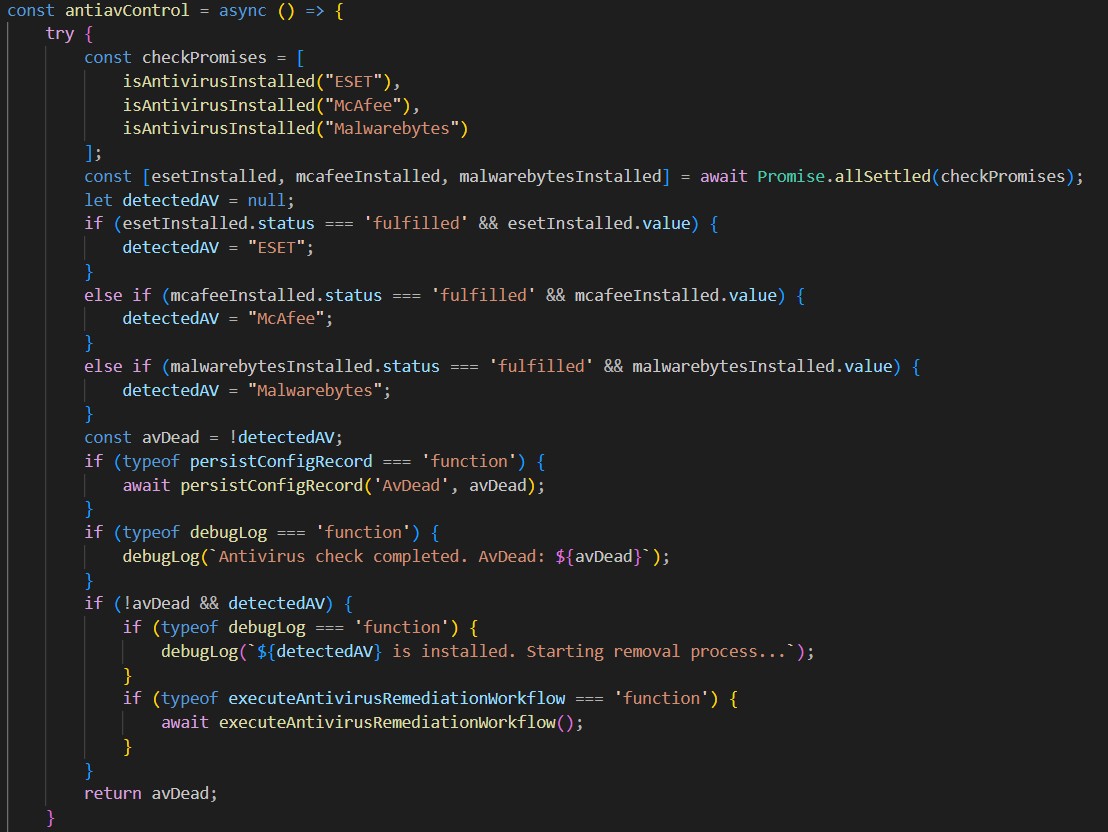
Según Dr. Web, el malware también intenta eliminar las herramientas antivirus ESET, McAfee y Malwarebytes del equipo infectado, trata de desconectarlas de sus servidores de actualización e interfiere con las copias de seguridad de Windows.
Los investigadores de Dr. Web también encontraron un componente aparentemente inacabado que podría ayudar a mantener el cargador en funcionamiento y a descargarlo de nuevo si se eliminara del disco del equipo. Este hallazgo sugiere que el actor de amenazas está trabajando para mejorar el malware con nuevas funciones. Los investigadores compartieron una lista completa de indicadores de compromiso observados en esta campaña.
Artículos relacionados: repositorios falsos de LastPass Authenticator en GitHub distribuyen el nuevo ladrón de información Rapuncel; Vercel implementa nueva protección contra ataques de robo de cookies de sesión; la canalización de lanzamiento de LiteLLM fue hackeada para distribuir malware ladrón de información; las versiones de la CLI de OVHcloud fueron backdoored en GitHub para robar secretos de desarrolladores; el malware MacSync utiliza calendarios públicos de iCloud para entregar nuevas cargas.
















Deja una respuesta