
Una campaña de ciberataque dirigida a profesionales de la ciberseguridad utiliza repositorios maliciosos en GitHub disfrazados de herramientas de seguridad.…
Más información

Una campaña de ciberataque dirigida a profesionales de la ciberseguridad utiliza repositorios maliciosos en GitHub disfrazados de herramientas de seguridad.…
Más información
Truffle Security ha lanzado el Programa de Revocación de Secretos, una iniciativa sin coste que ayuda a los emisores de…
Más información
Una campaña de criptominería y puerta trasera que abusa de repositorios de modelos de Hugging Face reapareció pocos días después…
Más información
Un análisis de Exaforce revela que los atacantes enumeran o extraen datos en apenas 15 minutos tras acceder a un…
Más información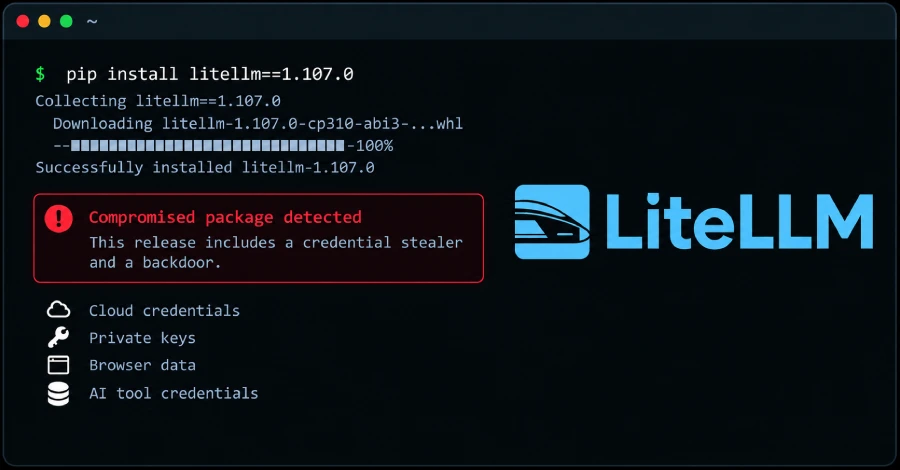
El popular paquete Python LiteLLM ha sido comprometido en un ataque a la cadena de suministro que distribuyó un ladrón…
Más información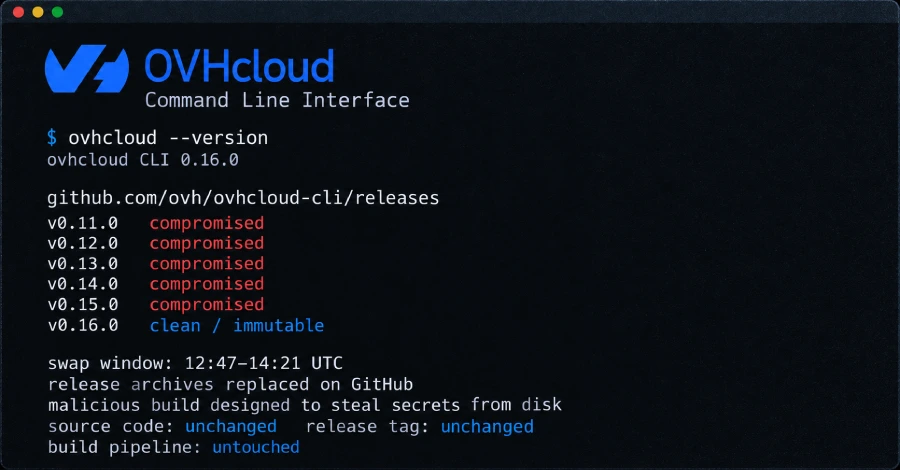
Un atacante utilizó la cuenta de GitHub de un colaborador para sustituir los archivos de descarga de cinco versiones ya…
Más información
OVHcloud ha alertado de que atacantes comprometieron su herramienta CLI de código abierto para distribuir malware stealer. Las versiones 0.11.0…
Más información
El actor de la amenaza detrás de la campaña de cadena de suministro GhostAction ha ampliado su modus operandi: además…
Más información
GitHub ha implementado la expiración de configuraciones de publicación confiable en npm no validadas después de 48 horas, luego de…
Más información
La campaña FakeGit ha reactivado su actividad y ahora emplea 17.610 repositorios falsos en GitHub para distribuir el malware SmartLoader,…
Más información


