

El proveedor francés de servicios en la nube y alojamiento OVHcloud ha emitido una advertencia después de detectar que su herramienta de interfaz de línea de comandos (CLI) de código abierto fue comprometida para distribuir malware diseñado para robar información. Los atacantes obtuvieron acceso al repositorio de GitHub mediante el secuestro de la cuenta de un desarrollador y modificaron las versiones 0.11.0 a 0.15.0 de la herramienta.
La CLI de OVHcloud permite a administradores de sistemas y desarrolladores gestionar servicios en la nube y de alojamiento directamente desde una terminal, incluyendo la automatización de tareas. El CEO de la compañía, Octave Klaba, reveló que el repositorio en GitHub había sido comprometido e instó a los usuarios que descargaron la versión más reciente el día anterior a actualizar o eliminar la herramienta.
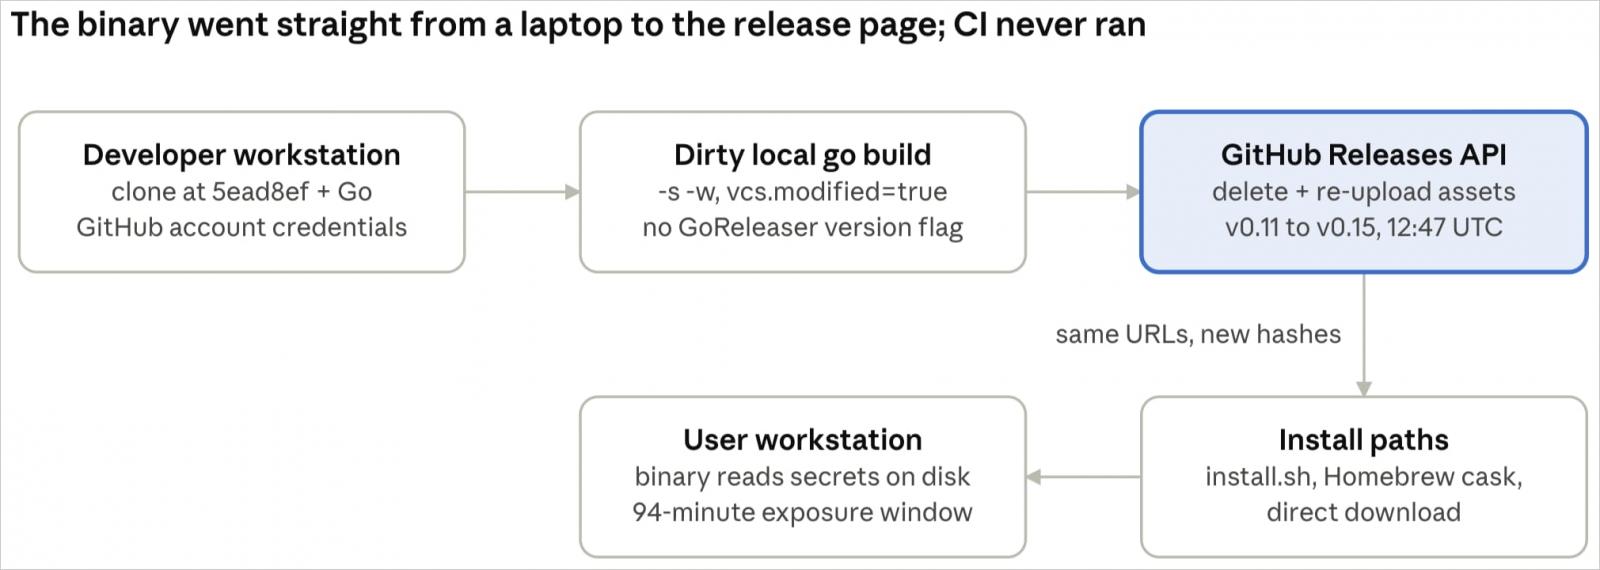
Según Klaba, la versión comprometida apareció a las 14:47 del 19 de octubre y fue detectada y bloqueada a las 16:21 tras el reporte de un cliente. Las versiones afectadas son la v0.11.0, v0.12.0, v0.13.0, v0.14.0 y v0.15.0, mientras que la versión anterior 0.10.0 y la más reciente 0.16.0 están limpias. A pesar de la baja calidad del malware, su propósito era "extraer secretos del disco", explicó el CEO.
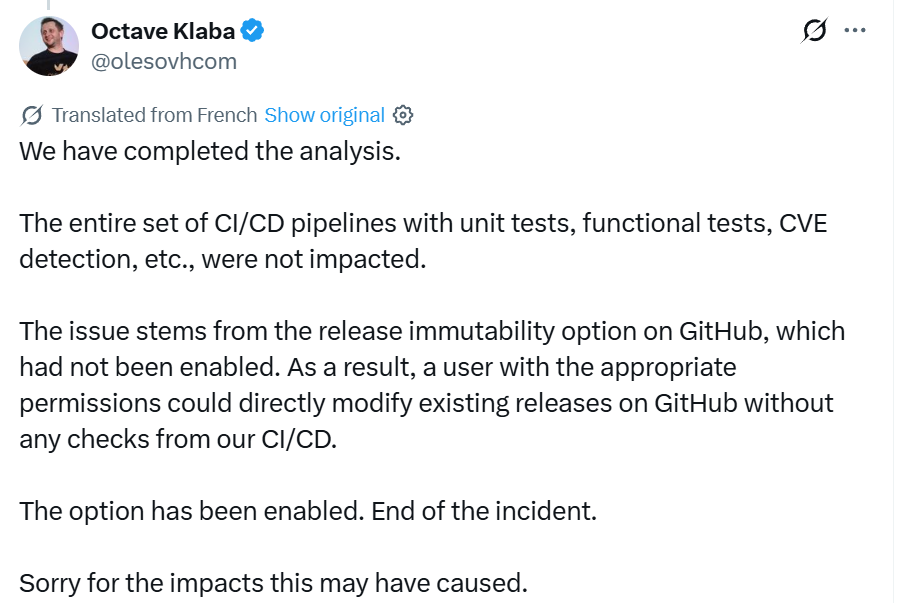
En una actualización posterior, Klaba compartió que la configuración de inmutabilidad de lanzamientos de GitHub estaba deshabilitada, lo que permitió que una cuenta con privilegios suficientes modificara lanzamientos existentes sin pasar por las verificaciones de CI/CD. "Todo el conjunto de pipelines de CI/CD con pruebas unitarias, pruebas funcionales, detección de CVE, etc., no se vio afectado", añadió.
OVHcloud ha habilitado la función de inmutabilidad de lanzamientos de GitHub y considera el incidente resuelto. Sin embargo, Klaba instó a los usuarios que descargaron un paquete CLI comprometido a realizar una limpieza del sistema y revocar todos los secretos. "La calidad del binario es pobre pero puede llegar hasta el final. Si se ven afectados, cambien todos los secretos de su disco", advirtió.
Posible conexión con GlassWorm
De acuerdo con OpenSourceMalware, una plataforma de inteligencia de amenazas impulsada por la comunidad, el ataque probablemente forma parte de una nueva operación de GlassWorm, conocida por campañas desde finales de 2025 que han impactado los ecosistemas de desarrollo de software VSCode, OpenVSX, GitHub y npm. Los investigadores confirmaron que el atacante no manipuló los pipelines de CI/CD y subió paquetes infectados con malware construidos localmente.
Los investigadores señalan que la cuenta de GitHub utilizada en el ataque había estado comprometida durante más de medio año. "Sus repositorios públicos muestran una reescritura de historial scriptada el 5 de marzo de 2026 y un cargador preinstall.js oculto que se decodifica a una segunda etapa usando un dead drop de memo de Solana", encontraron los investigadores de OpenSourceMalware. Aunque la billetera asociada es un indicador conocido de GlassWorm, los investigadores no analizaron el payload malicioso entregado a través de una versión troyanizada de la CLI de OVHcloud.
Según el informe de OpenSourceMalware, las plataformas afectadas son macOS (Intel y ARM), Linux (x86_64 y ARM64) y Windows x86-64. Las compilaciones desde código fuente y las imágenes Docker no se vieron afectadas. Cualquier persona que haya ejecutado un binario afectado debe tratar todos los secretos de la máquina como comprometidos.
















Deja una respuesta