

Google ha lanzado una advertencia sobre una práctica delictiva que aprovecha los accesos corporativos a modelos de lenguaje de gran tamaño (LLM) para consumir servicios de IA y recursos informáticos costosos a costa de las organizaciones legítimas. La táctica, denominada LLMjacking, es una adaptación del secuestro de recursos a la era de la inteligencia artificial generativa: el atacante obtiene una clave de API mediante phishing, filtraciones de código fuente, entornos mal configurados o código del lado del cliente expuesto, y utiliza la cuenta de la víctima mientras esta asume los gastos de consumo.
El alcance geográfico es amplio. Las entidades afectadas se distribuyen por Norteamérica, Sudamérica y Asia-Pacífico, e incluyen los sectores de servicios financieros, comercio minorista, tecnología y transporte.
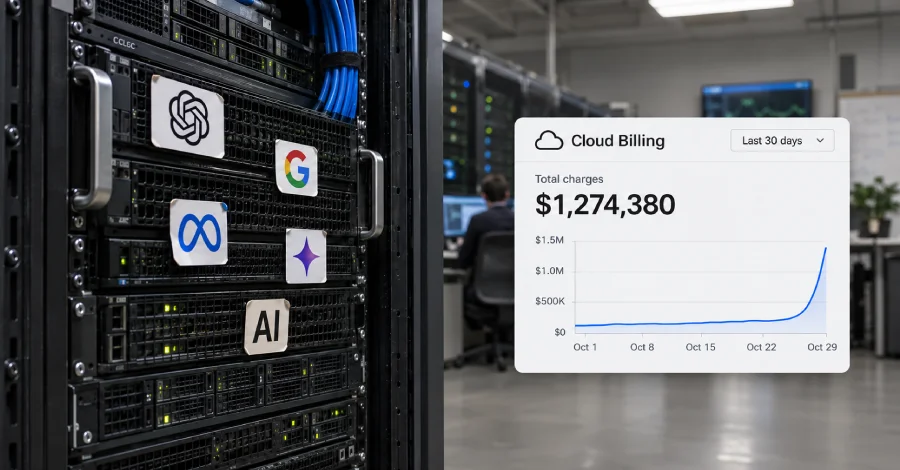
A diferencia del consumo gradual de recursos asociado al cryptojacking, el LLMJacking puede generar grandes picos en cargos fraudulentos de nube en cuestión de horas. En incidentes individuales observamos cargos fraudulentos por consumo de recursos superiores a los 100.000 dólares en un solo día, y en algunas organizaciones los cargos acumulados alcanzaron el millón de dólares antes de revocar el acceso.
La alerta procede de un informe de Google Threat Intelligence Group y Mandiant compartido con The Hacker News. Según el documento, en un extremo del espectro se sitúa el robo de recursos de bajo nivel, que manipula chatbots de atención al cliente para tareas no autorizadas como la generación de código. El LLMjacking va más allá, porque ataca directamente los recursos del modelo en el backend: localiza puntos de conexión de LLM expuestos públicamente u obtiene claves de API válidas.
Robo de identidades en la nube: el vector de entrada más habitual
El vector de acceso inicial más frecuente son los tokens de identidad en la nube expuestos o robados: credenciales de IAM, claves de cuentas de servicio, tokens de acceso personal (PAT) de GitHub y tokens de sesión activos, que permiten al atacante afianzarse en la infraestructura de la víctima. Entre los casos citados figura el actor de amenazas UNC6993, que según Google accedió a una instancia en la nube mediante una clave de cuenta de servicio mal configurada y la usó para llegar a una API de LLM.
UNC6993 también alojó una página de secuestro de sesión disfrazada de portal de aplicaciones para captar usuarios de LLM. La página engaña a los usuarios para que naveguen al sitio legítimo del servicio de LLM y peguen su carga útil JSON sin procesar con un token de acceso activo, que después se enviaba a la API del backend para eludir la contraseña y los controles de autenticación multifactor (MFA).
En otro incidente, un atacante no identificado utilizó un token de acceso personal robado para entrar en repositorios de código privados y después explotó una presunta vulnerabilidad de aplicación web en un paquete que se ejecutaba en un entorno de nube en contenedores. Otras vías de acceso inicial documentadas son el compromiso de credenciales IAM de usuarios corporativos para generar nuevas claves de acceso por vía programática y sortear la MFA, el uso de una clave de cuenta de servicio comprometida con amplios permisos de proyecto, y claves de API de LLM obtenidas de repositorios públicos de GitHub.
Escalada de privilegios y persistencia
Una vez dentro, los atacantes no tardan en escalar privilegios, adentrarse en la red, asegurar su persistencia y hacer reconocimiento interno para localizar objetivos y nuevas credenciales con las que moverse lateralmente. Entre las tácticas observadas figuran:
- Enumerar servicios en la nube, repositorios de código y almacenes de datos en busca de credenciales sensibles.
- Realizar reconocimiento interno en varias regiones de nube para mapear servicios disponibles y políticas de identidad.
- Clonar bases de código sensibles para buscar secretos embebidos, variables de configuración y credenciales de desarrolladores.
- Analizar registros de acceso para identificar credenciales de entornos de nube secundarios.
- Ejecutar consultas dirigidas a bases de datos para recolectar más credenciales.
- Abusar de permisos de identidad en la nube y de configuraciones de máquinas virtuales para escalar privilegios y mantener el acceso persistente.
- Explotar privilegios de creación de tokens vinculados a cuentas de servicio para generar credenciales temporales de cuentas de alto privilegio y exfiltrar credenciales de infraestructura, contraseñas de bases de datos internas y claves de API de terceros desde gestores de secretos en la nube.
- Crear cuentas IAM y de servicio no autorizadas e inyectar claves SSH en instancias de cómputo para persistir.
- Crear cuentas de servicio puerta trasera disfrazadas de utilidades internas de optimización de facturación.
- Explotar vulnerabilidades en software de enrutamiento de LLM, como CVE-2026-40217 en LiteLLM, para escalar privilegios.
El objetivo final del LLMJacking es la monetización y el secuestro de recursos de los modelos fundacionales, que los actores logran mediante proxy de tokens, streaming automatizado de modelos y aprovisionamiento de hardware GPU. Los actores de amenazas también aprovecharon su acceso para alojar sus propios puntos de conexión proxy y cargas de trabajo agénticas.
UNC6993, por ejemplo, creó claves de API adicionales para ampliar sus operaciones dentro de los proyectos de nube de la víctima y acumuló más de 100.000 dólares en cargos. Algunos atacantes intentan sortear los límites de peticiones con una estrategia de «quemar y rotar» que consiste en crear y eliminar de forma continua cuentas de servicio efímeras.
LLM Mixers: la reventa delictiva de acceso a modelos
La madurez del ecosistema del LLMjacking ha dado lugar a una nueva categoría de actores, los denominados LLM Mixers, que evidencia una división del trabajo entre quienes logran el acceso inicial y quienes gestionan la infraestructura de monetización. Estos intermediarios funcionan como pasarelas ilícitas de enrutamiento que actúan de proxy, agregan y revenden acceso no autorizado a LLM a otros delincuentes mediante tiendas clandestinas. Un ejemplo es Jet Night (jet-night[.]com), que ofrece un plan de tokens ilimitados con presunto acceso a un modelo de frontera por unos 60 dólares al mes.
Al alimentar un mercado de reventa ilícito, estos servicios permiten a los delincuentes consumir las cuotas empresariales y trasladar los costes de facturación a las víctimas antes de que se detecten los compromisos. Jet Night no es el único. Según un informe publicado la semana pasada por Symantec y Carbon Black, propiedad de Broadcom, existe un servicio de retransmisión de mercado gris que instala los CLI auténticos de OpenAI Codex y Anthropic Claude Code en sistemas empresariales, pero los reconfigura para enviar cada petición a través de infraestructura de terceros en lugar de los servidores de los proveedores.
Se estima que este servicio está activo al menos desde principios de 2026 y afecta principalmente a una docena de organizaciones de China continental, además de filiales multinacionales con sede en Corea del Sur, Taiwán y Malasia. Entre los sectores objetivo figuran la automatización industrial, la fabricación electrónica, los semiconductores, la industria farmacéutica, el transporte marítimo, la fabricación de neumáticos, la petroquímica y los servicios de centros de datos.
En lugar de desarrollar su propio software cliente, el servicio reutiliza las herramientas CLI auténticas. Las instala con normalidad y luego reescribe su configuración para desactivar el aislamiento, en el caso de Codex fijándolo en «danger-full-access», y envía cada petición a través de sus propios servidores en lugar de los de OpenAI o Anthropic.
El servicio parece dirigirse sobre todo a mercados donde Anthropic y OpenAI no operan, y la instalación suele producirse cuando un empleado intenta probar un asistente de programación con IA occidental y recurre a un revendedor no autorizado. Cabe destacar que no distribuye un cliente modificado ni troyanizado: tras la instalación legítima del CLI de Codex o Claude Code mediante npm, es probable que se indique al usuario que ejecute un comando de una línea para descargar un script de configuración sin archivos en PowerShell o bash desde un dominio de aspecto similar (vibe.aiok[.]me), empleado para sobrescribir la configuración.
Esa reconfiguración, que afecta a «~/.codex/config.toml» en Codex o a «~/.claude/settings.json» en Claude Code, desactiva la sandbox de ejecución del CLI, habilita el acceso de red para la sandbox de escritura, sustituye las credenciales de API reales del usuario por tokens emitidos por el retransmisor y desactiva la telemetría y el reporte de errores. El script también comprueba la configuración regional de Windows para confirmar que se ejecuta en un sistema de la región a la que presta servicio antes de completar la instalación. Se sospecha que los operadores del servicio no solo eluden las restricciones regionales impuestas por los proveedores occidentales de IA, sino que además revenden capacidad por debajo de los precios de mercado, de forma similar a Jet Night.
Aunque no hay indicios de que el servicio abuse de su posición para recolectar las indicaciones que introducen los empleados ni para fabricar o alterar respuestas, los hallazgos evidencian los riesgos de seguridad asociados al uso de este tipo de herramientas.
Los actores de amenazas priorizarán cada vez más el LLMJacking frente al robo tradicional de recursos como el cryptojacking, impulsados por la monetización inmediata y de alto margen que permiten los emergentes LLM Mixers clandestinos. A medida que las empresas integren modelos de gama superior y flujos de trabajo agénticos en entornos de producción, es probable que los ciberdelincuentes perfeccionen el reconocimiento automatizado para atacar tokens de API expuestos y explotar vulnerabilidades en el middleware de enrutamiento de modelos.
















Deja una respuesta