

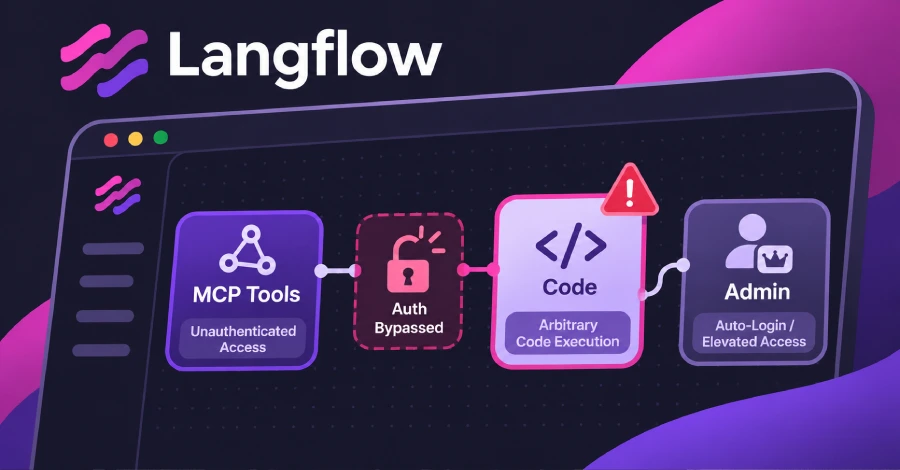
IBM reveló la semana pasada que dos fallos críticos en Langflow podrían permitir a un atacante remoto sin cuenta eludir la autenticación o ejecutar código arbitrario en el servidor. Langflow es una herramienta de código abierto para construir agentes y flujos de trabajo de inteligencia artificial, y sus informes de vulnerabilidad son gestionados por IBM. Todas las versiones desde la 1.0.0 hasta la 1.12.8 presentan los fallos, y la única solución es actualizar a la versión 1.13.0.
Ninguno de los dos fallos está incluido en el catálogo de vulnerabilidades explotadas conocidas (KEV) de CISA, según la actualización del catálogo del 30 de octubre. Otros seis fallos de Langflow sí figuran en esa lista, el más reciente CVE-2026-9198, añadido en agosto.
Los cuatro fallos reportados por IBM
El boletín de IBM, publicado inicialmente el 28 de octubre y actualizado al día siguiente, detalla cuatro vulnerabilidades en Langflow. Una de ellas es una "ejecución remota de código no autenticada explotable mediante la enumeración de herramientas del protocolo de contexto de modelo (MCP)", según IBM. A través de MCP, Langflow puede ofrecer sus flujos como herramientas a aplicaciones de IA compatibles con este protocolo.
Ya existe un módulo en el marco público Metasploit que hace referencia a CVE-2026-93680, la vulnerabilidad de omisión de autenticación. El módulo se conecta al endpoint MCP de un servidor Langflow sin credenciales, inicia una sesión y enumera las herramientas que ofrece el servidor. No ejecuta código ni comandos en el servidor. Su autor indica que las versiones afectadas son Langflow 1.5.0 a 1.11.4, un rango más limitado que el señalado por IBM.
Cuando el inicio de sesión automático está habilitado, Langflow permite el acceso como superusuario sin solicitar credenciales. La configuración LANGFLOW_AUTO_LOGIN está activada por defecto en Langflow 1.12.8. La descripción del código advierte que "omite la autenticación y solo debe usarse en entornos de desarrollo". El módulo de Metasploit fue probado en Langflow 1.8.4 con el inicio de sesión automático activado.
Otro de los cuatro fallos es una "remediación incompleta de un control de seguridad de inicio de sesión automático", según IBM. El boletín no aclara si los servidores con el inicio de sesión automático deshabilitado son vulnerables.
Actualización a la versión 1.13.0
Langflow 1.13.0 salió el 22 de octubre. La versión 1.12.8, publicada el mismo día, sigue teniendo los fallos, y PyPI no lista ninguna versión posterior de la serie 1.12 hasta el 2 de noviembre. IBM no ofrece una solución alternativa para los servidores que aún no pueden actualizarse.
Langflow 1.13 desactiva el inicio de sesión automático por defecto. Para actualizar, se recomienda seguir estos pasos:
- Realizar una copia de seguridad de la base de datos, la clave secreta y los archivos subidos.
- Si el servidor utiliza el inicio de sesión automático, preparar la cuenta existente para el acceso con contraseña, como describe la guía de actualización de Langflow.
- Actualizar el paquete de Python con pip install –upgrade "langflow==1.13.0". Para Docker, cambiar a la imagen langflowai/langflow:1.13.0 y conservar los datos persistentes del despliegue.
- Si no se puede iniciar sesión después de la actualización, seguir los pasos de recuperación enlazados en la misma guía. No eliminar ni reinstalar Langflow para recuperar el acceso, ya que la documentación advierte que esto puede borrar permanentemente los flujos.
Otras 29 vulnerabilidades
El 29 de octubre, IBM también publicó registros CVE para otras 29 fallas en Langflow y señaló las versiones 1.12.4 y 1.12.5 como sus correcciones. Una de ellas, CVE-2026-104339, también podría permitir a un atacante sin cuenta ejecutar código arbitrario, y IBM la califica con 9.8 de severidad. Ninguno de los 33 registros, incluidos estos cuatro, indica que la versión 1.13.0 esté afectada.
















Deja una respuesta