

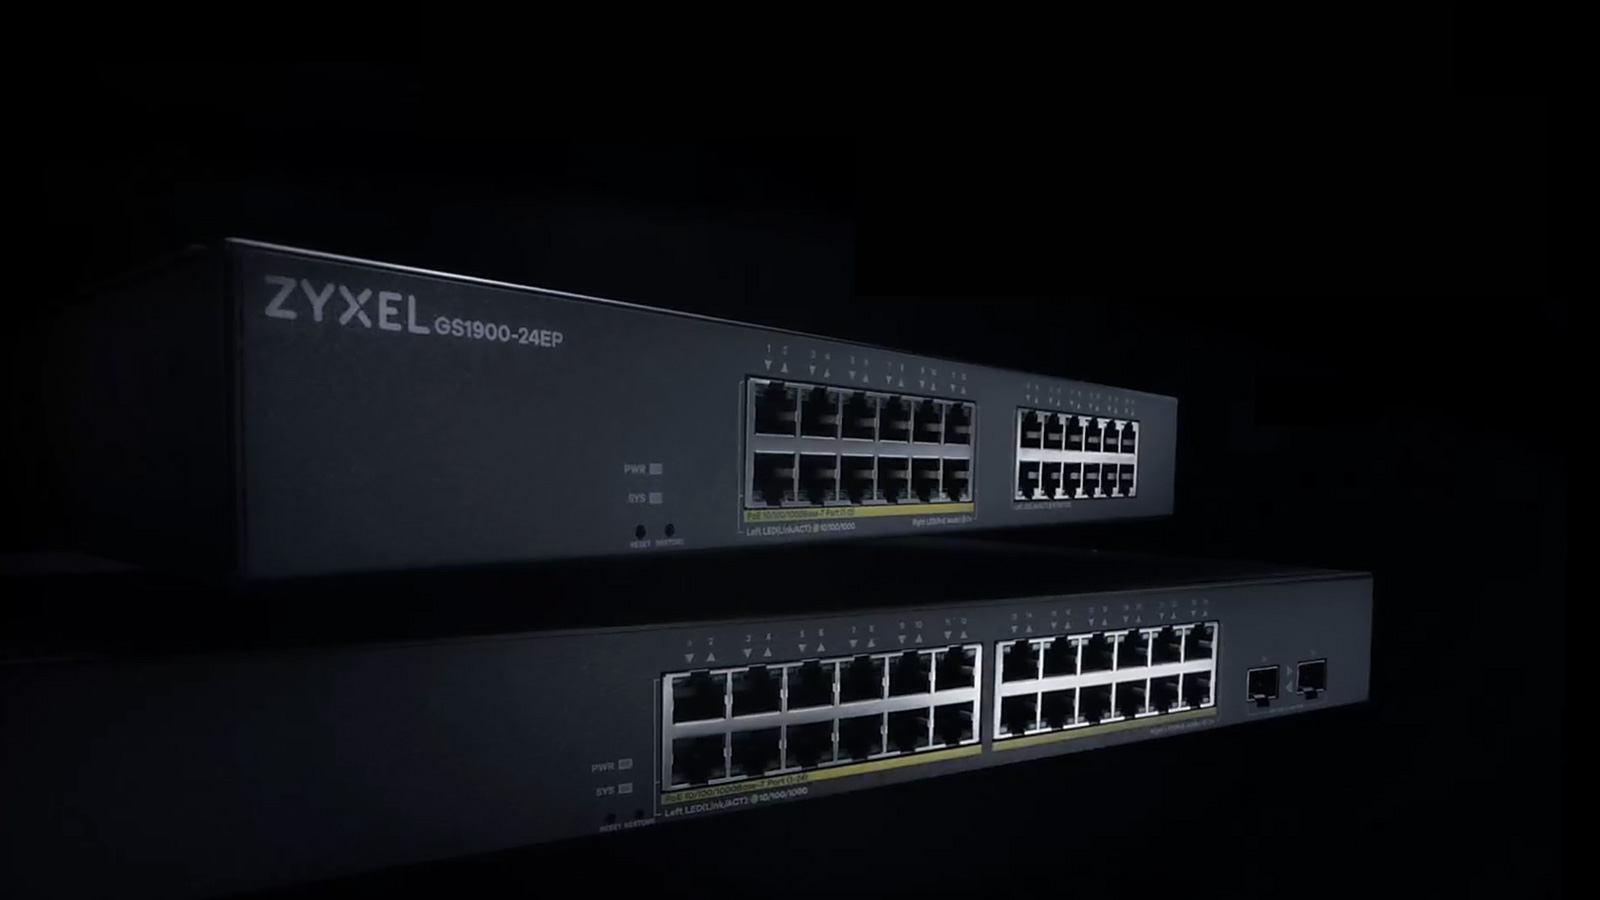
Zyxel ha lanzado un parche para una vulnerabilidad de día cero en sus switches de la serie GS1900 que fue aprovechada por atacantes para comprometer cerca de 1.000 dispositivos en todo el mundo y sustraer archivos de configuración y credenciales.
El fallo, identificado como CVE-2026-107441, es una escritura fuera de límites en la interfaz de gestión web de los switches que permite a un atacante no autenticado con acceso a la red ejecutar comandos del sistema operativo mediante peticiones HTTP especialmente diseñadas. La vulnerabilidad afecta a diez modelos de la familia GS1900; Zyxel publicó las actualizaciones de seguridad el 22 de octubre y emitió un aviso de seguridad el 3 de noviembre. En un principio, el problema se confundió con una vulnerabilidad anterior que el fabricante ya había corregido meses antes de que comenzaran los ataques.
Ataques vinculados al fallo de día cero
El 16 de junio de 2026, Zyxel publicó parches para CVE-2026-7273, un desbordamiento de búfer previo a la autenticación que afectaba a los mismos switches GS1900. A partir del 17 de agosto, aproximadamente, la empresa de ciberseguridad GreyNoise detectó a un presunto actor de amenazas de habla china, rastreado como Kapibala, explotando switches Zyxel; según sus datos, los atacantes comprometieron 996 dispositivos en 48 países.
Los atacantes utilizaron el fallo para ejecutar comandos de forma remota antes de descargar un script que recopilaba configuraciones de los dispositivos, credenciales de root con hash e información de red. GreyNoise relacionó a Kapibala con la campaña de hacking Red Heron, que Acronis había reportado previamente por explotar una vulnerabilidad crítica en el servicio Git autoalojado Gitea.
Cuando GreyNoise hizo pública la campaña el 21 de septiembre, atribuyó la explotación a CVE-2026-7273, la vulnerabilidad que Zyxel había parcheado en junio. Ese mismo día, CISA incluyó CVE-2026-7273 en su catálogo de vulnerabilidades explotadas conocidas, lo que obligaba a las agencias federales a subsanarla. Sin embargo, los investigadores de la empresa de seguridad de firmware Binarly descubrieron que el exploit empleado en los ataques apuntaba en realidad a una vulnerabilidad distinta y desconocida hasta entonces, que seguía sin corregir.
El exploit apuntaba a una vulnerabilidad diferente
Mientras investigaban la infraestructura de Red Heron vinculada al backdoor JITTERLY y al rootkit SIXZUT, los investigadores de Binarly encontraron un archivo expuesto que contenía un exploit en Python ofuscado dirigido a los switches Zyxel GS1900. Tras analizarlo, comprobaron que verificaba específicamente las versiones de firmware parcheadas para CVE-2026-7273, lo que indicaba que el exploit se había desarrollado o actualizado para atacar esas versiones.
El 28 de septiembre, Binarly confirmó que el exploit seguía siendo eficaz contra las diez versiones de firmware corregidas para CVE-2026-7273. Los investigadores determinaron que la actualización anterior había añadido comprobaciones para evitar el desbordamiento de búfer, pero los atacantes podían eludirlas corrompiendo un contador de parámetros antes de que se validara. Esto permitía al exploit sobrescribir memoria y ejecutar comandos sin autenticación, incluso en switches que ejecutaban los parches previos.
Binarly comunicó sus hallazgos a Zyxel el 29 de septiembre, y el fabricante confirmó la nueva vulnerabilidad el 11 de octubre, asignándole el identificador CVE-2026-107441. Zyxel la clasificó como un fallo independiente porque el exploit también aprovechaba la falta de validación de la longitud de los parámetros HTTP. El 22 de octubre, la compañía publicó nuevas versiones de firmware que limitan el tamaño de los parámetros y validan su número antes de copiar los datos en memoria, lo que bloquea la técnica de explotación.
Aunque el exploit recuperado atacaba específicamente firmware parcheado para CVE-2026-7273, no está claro si se desarrolló deliberadamente para eludir esas actualizaciones o si aprovechaba una vulnerabilidad relacionada que los parches anteriores no lograron cubrir. Se recomienda a los administradores de los switches Zyxel GS1900 afectados que instalen las últimas actualizaciones de firmware para protegerse frente a CVE-2026-107441.

















Deja una respuesta