Saltar al contenido
  • lunes, 16 noviembre 2026
  • 11:50 am
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • 2026
Forense digital (DFIR)
Dos fallos críticos en Wasmtime permiten a módulos WebAssembly maliciosos escapar del sandbox
admin Nov 3, 2026 0

Dos vulnerabilidades críticas en Wasmtime, el runtime de WebAssembly que puede integrarse en otras aplicaciones, podrían permitir que un módulo…

Más información
Forense digital (DFIR)
Fallas no parcheadas en Tailscale SSH permitirían que un dispositivo comprometido alcance root en otros servidores
admin Nov 3, 2026 0

Un investigador de seguridad publicó un informe que muestra cómo un solo dispositivo comprometido en una red Tailscale puede usarse…

Más información
Forense digital (DFIR)
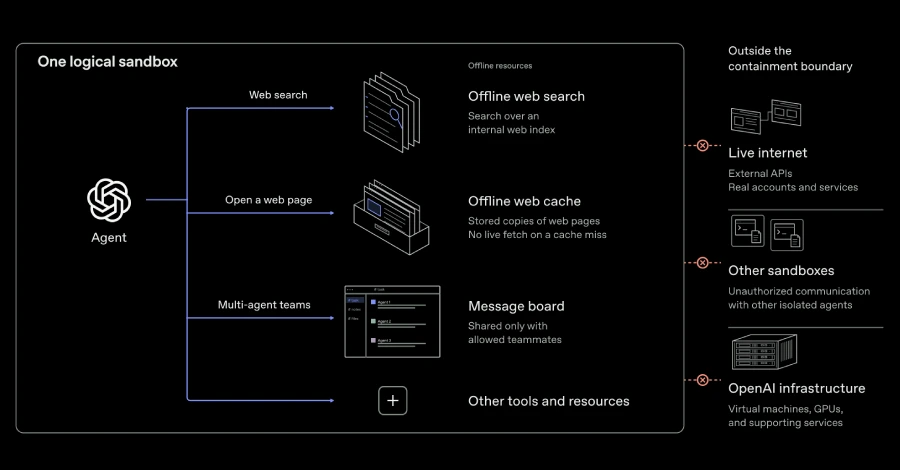
Agentes de IA de OpenAI burlan el aislamiento de sus sandboxes y se comunican en secreto
admin Nov 3, 2026 0

OpenAI reanudó el entrenamiento de sus modelos frontera sin internet en vivo tras detectar que sus agentes lograban escapar de…

Más información
Forense digital (DFIR)
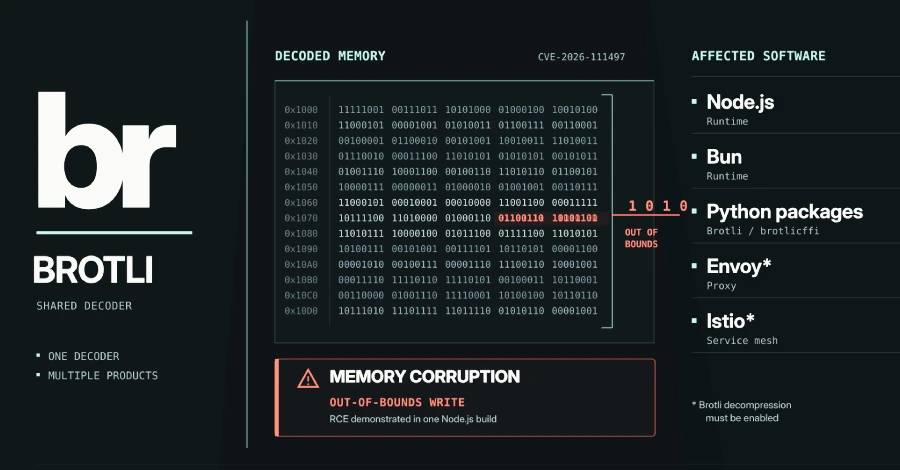
Fallo en el decodificador Brotli desencadena RCE en Node.js y afecta a Bun, Python y otro software
admin Nov 3, 2026 0

Una vulnerabilidad de corrupción de memoria en el decodificador Brotli de Google afecta a numerosos programas que descomprimen datos Brotli,…

Más información
Forense digital (DFIR)
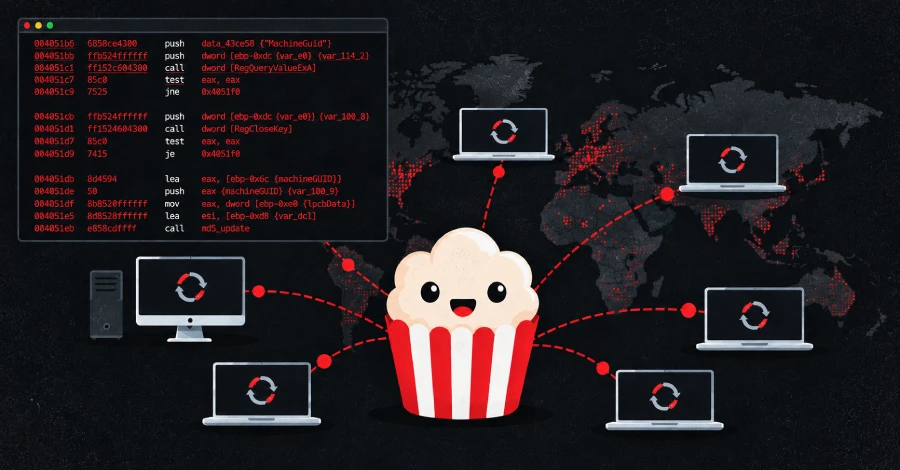
Operation IXIM: Eye Security neutraliza un actualizador abandonado de Time4Popcorn con más de dos millones de actualizaciones remotas
admin Nov 3, 2026 0

La firma neerlandesa Eye Security distribuyó más de 2 millones de actualizaciones entre noviembre de 2025 y marzo de 2026…

Más información
Malware
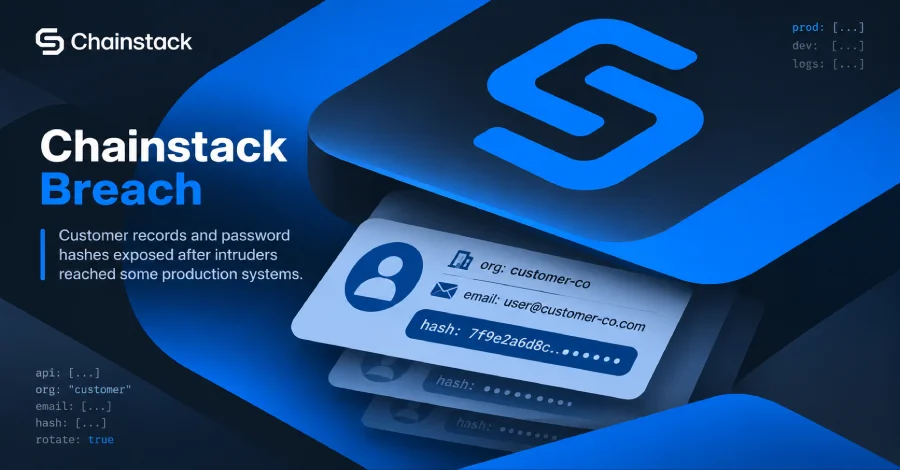
Chainstack sufre una brecha en sus sistemas de producción con exposición de datos de clientes y hashes de contraseñas
admin Nov 3, 2026 0

El proveedor de infraestructura blockchain Chainstack ha revelado un ciberataque que permitió el acceso no autorizado a parte de su…

Más información
Forense digital (DFIR)
BlackX: el bootkit UEFI que burla Secure Boot en Windows parchado y apunta a la diplomacia de Asia Central
admin Nov 3, 2026 0

Un nuevo bootkit UEFI llamado BlackX, presuntamente vinculado al grupo APT41 de origen chino, atacó a organizaciones diplomáticas de Tayikistán,…

Más información
Forense digital (DFIR)
La infraestructura expuesta al descubierto: cómo los afiliados de ransomware INC y The Gentlemen usaron agentes de IA para ejecutar intrusiones
admin Nov 3, 2026 0

Investigadores de SOCRadar han descubierto un ecosistema de intrusión impulsado por inteligencia artificial operado por afiliados de los grupos de…

Más información
Forense digital (DFIR)
Ruby corrige tres fallos en Onigmo detrás de cuatro RCE críticos en GitLab
admin Nov 3, 2026 0

El equipo de Ruby publicó las versiones 4.0.9, 3.4.12 y 3.3.13 para reparar tres errores en Onigmo, su motor de…

Más información
Malware
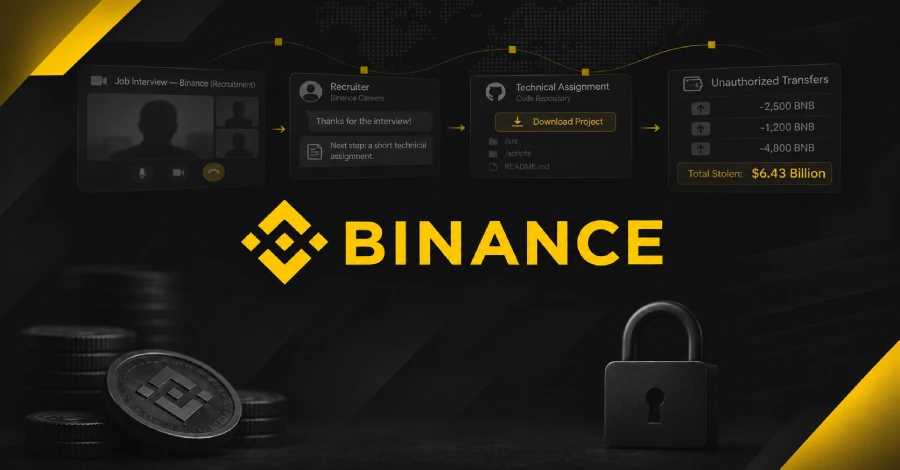
Binance revela cómo entrevistas de trabajo falsas y el abuso de herramientas de IA condujeron a un robo de 6.430 millones de dólares
admin Nov 3, 2026 0

Binance informó el martes que el robo récord de 6.430 millones de dólares en activos de la mayor casa de…

Más información
Paginación de entradas

1 … 20 21 22 … 259

Recent Posts

  • BO Team Exploits Log4Shell in VMware vCenter, Compromises Russian Firm’s Code-Signing Server
  • New NoisyTCP vulnerability lets attackers crash Linux servers
  • Anthropic’s Claude Fable 5.2 blocks fewer security tasks, while Mythos gets better at finding bugs
  • Stolen Fireworks AI Key Led to Cursor Data Breach and Trojanized Claude Code Extension
  • TSMC employee data breach linked to cloud provider

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
BO Team Exploits Log4Shell in VMware vCenter, Compromises Russian Firm’s Code-Signing Server
Nov 16, 2026
New NoisyTCP vulnerability lets attackers crash Linux servers
Nov 16, 2026
Anthropic’s Claude Fable 5.2 blocks fewer security tasks, while Mythos gets better at finding bugs
Nov 16, 2026
Stolen Fireworks AI Key Led to Cursor Data Breach and Trojanized Claude Code Extension
Nov 15, 2026
TSMC employee data breach linked to cloud provider
Nov 15, 2026
Recent Posts
  • BO Team Exploits Log4Shell in VMware vCenter, Compromises Russian Firm’s Code-Signing Server
  • New NoisyTCP vulnerability lets attackers crash Linux servers
  • Anthropic’s Claude Fable 5.2 blocks fewer security tasks, while Mythos gets better at finding bugs
  • Stolen Fireworks AI Key Led to Cursor Data Breach and Trojanized Claude Code Extension
  • TSMC employee data breach linked to cloud provider
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal