


73 segundos para la brecha, 24 horas para el parche: el argumento a favor de la validación autónoma
En abril de 2026, Anthropic lanzó su nuevo modelo de frontera con nombre en clave Mythos, inicialmente disponible solo para doce socios bajo una vista previa restringida. La compañía lo retuvo deliberadamente porque se consideraba demasiado peligroso para su publicación abierta. Durante los primeros 14 días dentro de ese entorno cerrado, Mythos escribió 181 exploits funcionales para Firefox, mientras que el modelo anterior más avanzado solo había logrado dos. También descubrió miles de vulnerabilidades de día cero en todos los sistemas operativos y navegadores principales, incluido un error de 27 años en OpenBSD, un sistema operativo conocido precisamente por no tener este tipo de fallos. Más del 99% de lo que Mythos encontró sigue sin parchear en producción hoy en día. Esto no es una predicción; ya ocurrió.
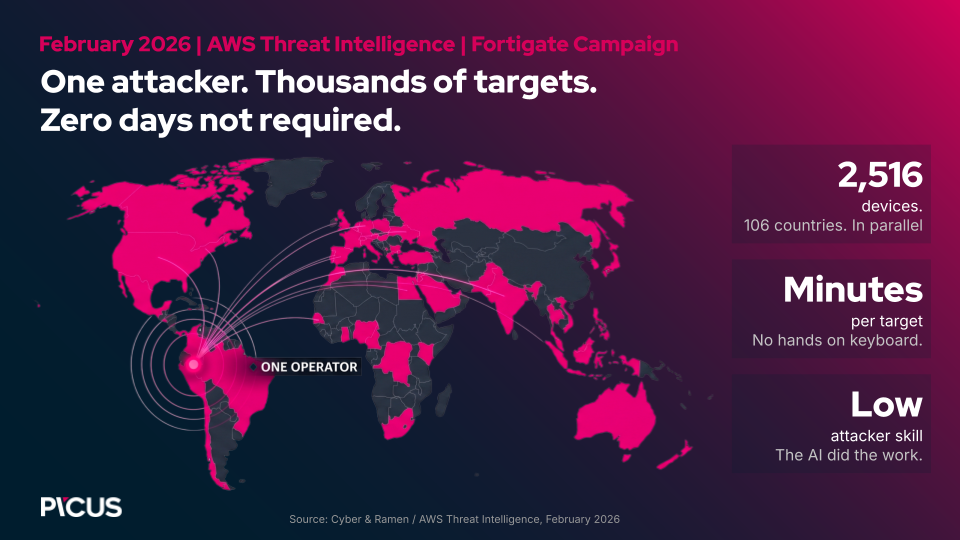
En febrero, AWS Threat Intelligence publicó un análisis forense sobre una campaña contra FortiGate realizada por un solo operador. Una persona, de baja habilidad, sin intervención manual directa. La IA hizo el trabajo y alcanzó 2516 dispositivos en 106 países en paralelo, tomando solo minutos por objetivo. No se requirieron vulnerabilidades de día cero; bastaron CVEs conocidas y configuraciones incorrectas. La IA simplemente operó más rápido de lo que cualquiera podía responder. Dos puntos de datos, un mensaje: la ofensiva ahora corre a velocidad de máquina. La pregunta que todo defensor debería hacerse no es "¿cumplimos?" o "¿estamos cubiertos?", sino algo más concreto: "¿Qué está realmente atravesando mis controles hoy y hasta dónde llega?" Si la respuesta honesta incluye un informe de pentest trimestral y algunas capturas de pantalla de un panel, considere el resto de este artículo como lectura obligatoria.
¿Qué tan rápido pueden los atacantes explotar un CVE publicado en 2026?
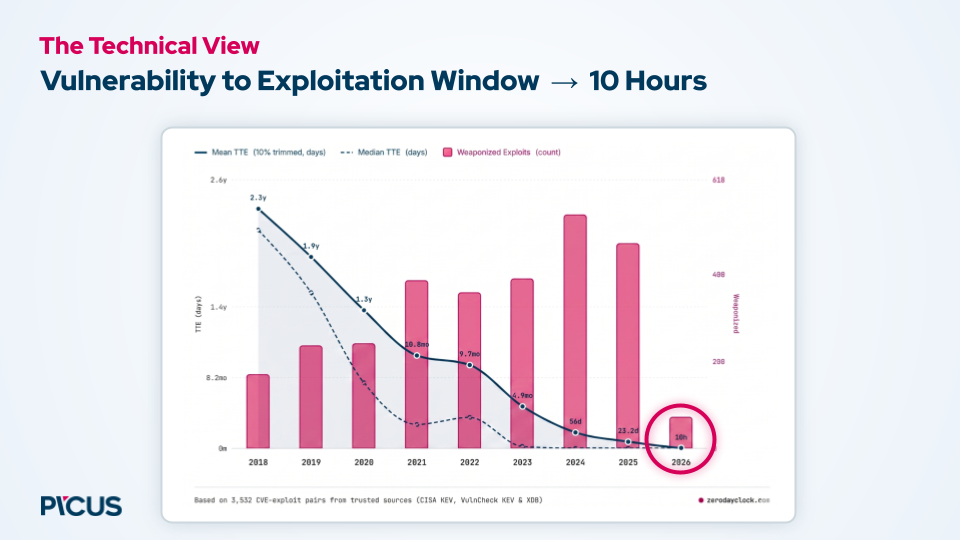
Hace una década, el tiempo medio desde la publicación de un CVE hasta la aparición de un exploit funcional se medía en meses, suficiente para un ciclo de parcheo real. Para 2024, esa ventana se había reducido a unos 56 días. En 2025, bajó a 23 días. Las combinaciones recientes de CVE a exploit de CISA KEV, VulnCheck KEV y bases de datos de exploits muestran ahora una mediana de aproximadamente 10 horas. Revertir una corrección publicada en un exploit funcional ya no es una habilidad especializada; ahora es un prompt. Las suposiciones cómodas de la gestión de vulnerabilidades (que las puntuaciones CVSS priorizan de manera significativa, que la "explotabilidad" es un filtro útil, que hay tiempo entre la divulgación y la weaponización) se han roto silenciosamente. La suposición de trabajo más segura ahora es: cada vulnerabilidad tiene un exploit, o lo tendrá, antes de que termine su próxima reunión de gestión de cambios.
El verdadero cuello de botella no son las herramientas, sino el traspaso de información desordenado
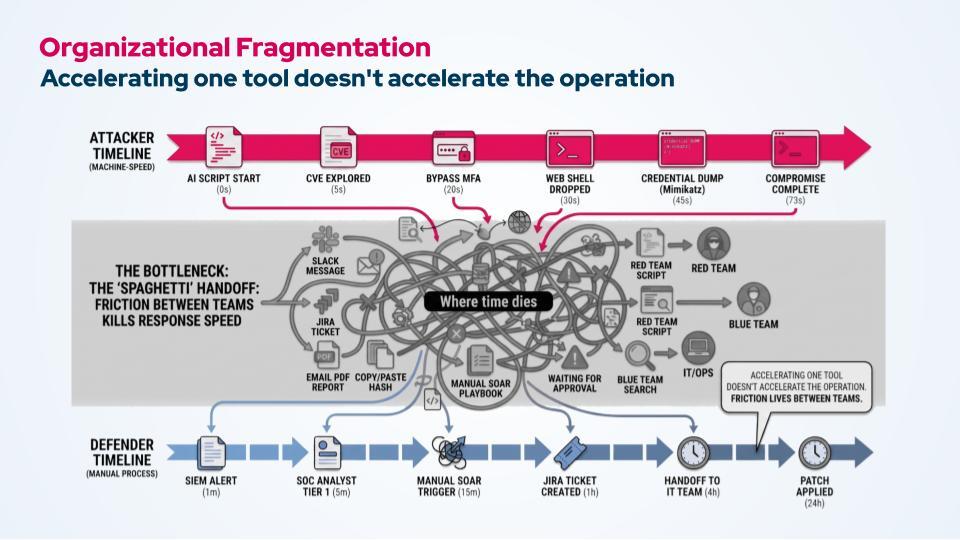
Pongámonos primero en la piel del atacante. En el segundo cero, el script de IA se activa. Para el segundo cinco, un CVE es explotado. El MFA se elude a los veinte segundos. Se coloca una web shell a los treinta. Las credenciales se vuelcan a los cuarenta y cinco. Para el segundo setenta y tres, el compromiso está completo. Sin humanos en el proceso, sin dudas, sin reuniones de equipo, sin pausas para el café. Ahora imagine al defensor. La alerta del SIEM se dispara al minuto, cuando el atacante ya ha terminado. Un analista de nivel 1 la recoge alrededor del minuto cinco. Alguien activa un playbook de SOAR manualmente al minuto quince. Se abre un ticket en Jira una hora después. Cuatro horas más tarde, llega a la cola de operaciones de TI. El parche se despliega al día siguiente, veinticuatro horas después de la brecha que tomó setenta y tres segundos en completarse. Observe dónde se pierde el tiempo. No está dentro de ninguna herramienta individual. El EDR es rápido. El SIEM es rápido. El escáner de vulnerabilidades es rápido. El tiempo muere entre las herramientas: los mensajes de Slack, el hash copiado y pegado, el informe PDF enviado por correo para revisión, el ticket esperando aprobación, el script del equipo rojo reconstruido manualmente para el equipo azul. Esto es el traspaso de información desordenado, y es tan caótico como suena. Puede comprar un escáner más rápido, conectar un EDR más inteligente, incluso acoplar un LLM a su SIEM, y ninguno acelerará notablemente su respuesta, porque la brecha no está dentro de ninguna de sus herramientas. Está entre equipos y entre sistemas. Acelerar un nodo en un grafo no acelera el grafo.
Los tres pilares de la ciberresiliencia en la era de los ataques impulsados por IA
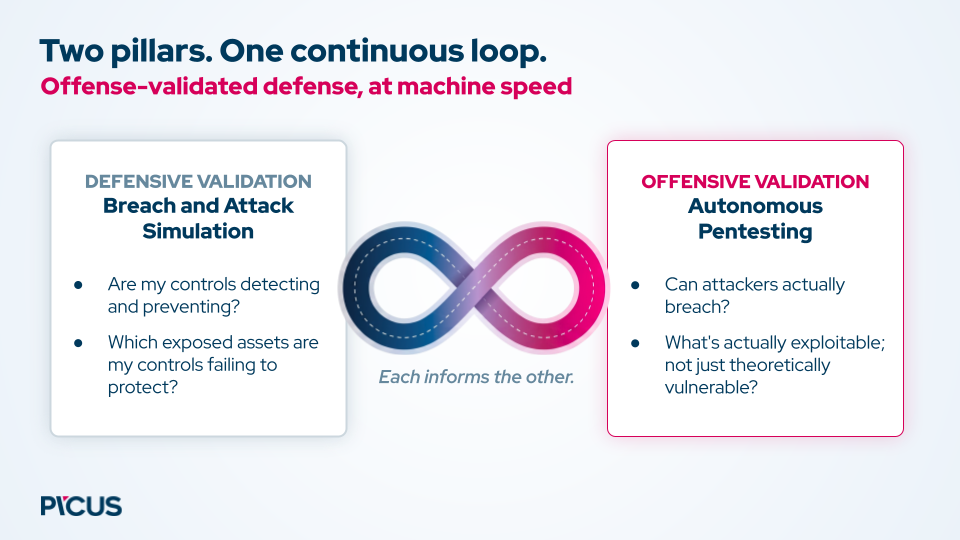
Los fundamentos que hacían resilientes a las organizaciones antes de Mythos siguen siendo válidos. Hay tres: Identificar, Proteger y Validar. No se puede defender lo que no se ve. Incluso con visibilidad integral de exposición en red, endpoint, nube e identidad, y una gestión agresiva de la superficie de ataque, los puntos ciegos (acceso remoto huérfano, segmentación faltante, brechas en MFA) son donde viven los atacantes a velocidad de máquina. Las protecciones efectivas requieren controles de red y endpoint bien ajustados, y una detección adaptada centrada en acceso a credenciales, movimiento lateral y escalada de privilegios, en lugar de reglas genéricas del proveedor. La validación es el pilar que la mayoría de los programas subestiman, y es el que realmente responde a la pregunta con la que comenzamos. La validación tiene dos mitades: la validación defensiva (simulación de brechas y ataques, BAS) y la validación ofensiva (pentesting autónomo). Si solo se ejecuta BAS, se sabrá que los controles funcionan de forma aislada, pero no si un atacante puede sortearlos. Si solo se ejecuta pentesting autónomo, se encontrarán rutas de ataque, pero no se sabrá qué controles están fallando silenciosamente en los activos que el pentest nunca tocó. Ejecutarlos como un bucle continuo, donde cada uno informa al otro, dará finalmente una respuesta basada en evidencia a "qué atraviesa y hasta dónde llega".
Cómo enfoca Picus la validación autónoma en un mundo post-Mythos
Un bucle continuo es la respuesta correcta, pero "continuo" aún implica un humano marcando el ritmo. En un mundo post-Mythos, la brecha que importa no está entre ver y detectar, sino entre detectar y demostrar, lo suficientemente rápido como para que un adversario impulsado por IA no lo descubra primero. Ahí es donde la validación pasa de continua a autónoma: agentes que leen la alerta, delimitan la prueba, ejecutan la simulación, aplican la corrección y redactan el informe, mientras el SOC se pone al día durmiendo un poco más. Picus detallará exactamente cómo se ve esto (la arquitectura, los flujos de trabajo agénticos, la realidad operativa de ejecutarlo dentro de una empresa real) en la Cumbre de Validación Autónoma los días 12 y 14 de mayo, organizada con Frost & Sullivan y con la participación de profesionales de Kraft Heinz y Glow Financial Services, junto con el CTO de Picus, Volkan Erturk.















Deja una respuesta