
Un investigador de Picus Security alerta de que el proceso de actualización que instala el parche para la vulnerabilidad CVE-2026-119977…
Más información

Un investigador de Picus Security alerta de que el proceso de actualización que instala el parche para la vulnerabilidad CVE-2026-119977…
Más información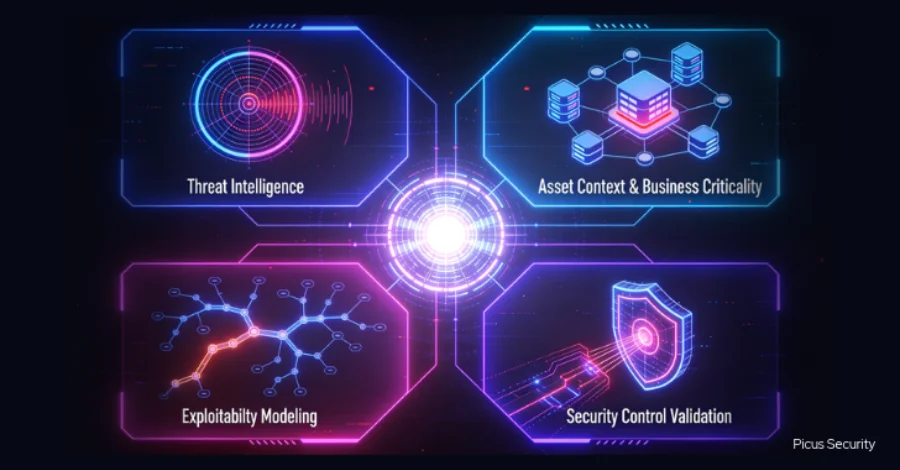
Gartner advierte que menos del 10% de las vulnerabilidades se explotan, pero la mayoría se tratan como urgentes. La priorización…
Más información
La Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) ha avisado a las agencias federales de…
Más información
El pentesting agéntico revoluciona el testing ofensivo, pero solo puede probar activos accesibles y vulnerabilidades con exploits viables. Este artículo…
Más información
Picus Security analiza, a través de un CVE hipotético, cómo un equipo de seguridad debe responder a una vulnerabilidad de…
Más información
El aumento exponencial de vulnerabilidades y la velocidad de explotación obligan a replantear la validación de exposiciones. La puntuación CVSS…
Más información
El Blue Report 2026 de Picus Security revela que la eficacia de prevención aumentó al 69%, pero persisten brechas críticas:…
Más información
El artículo analiza cómo la inteligencia artificial, específicamente el modelo Claude Mythos Preview de Anthropic, ha reducido drásticamente el tiempo…
Más información
La ventana entre el descubrimiento de una vulnerabilidad y su explotación se ha reducido de meses a horas gracias a…
Más información
En abril de 2026, Anthropic lanzó su nuevo modelo Mythos, que en 14 días generó 181 exploits funcionales para Firefox…
Más información


