

Los equipos de seguridad remedian más vulnerabilidades que nunca, pero el riesgo de brecha apenas ha cambiado. Se dedica demasiado tiempo y esfuerzo a exposiciones que los atacantes podrían nunca explotar, mientras que las de mayor riesgo esperan en la cola. Según un informe de Gartner sobre priorización de exposiciones, menos del 10% de las vulnerabilidades se explotan, pero la mayoría se tratan como urgentes. El informe también sostiene que las puntuaciones CVSS por sí solas no predicen la explotación real ni el impacto empresarial.
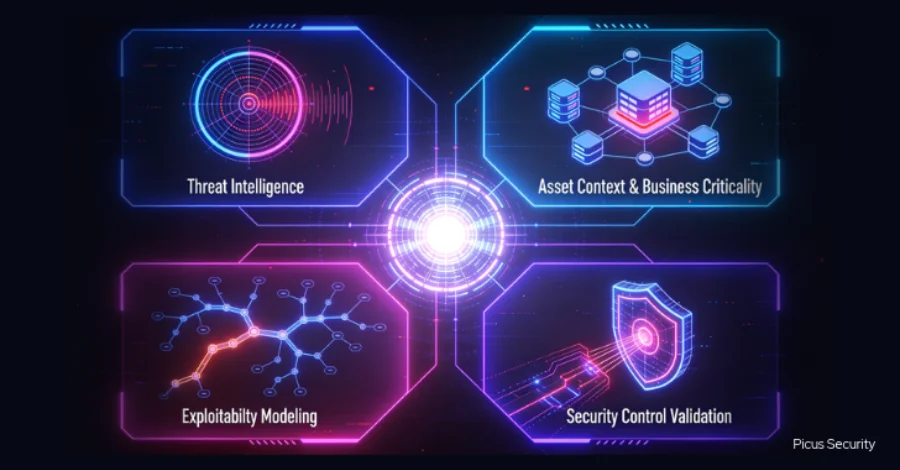
Gartner predice que, para 2028, las organizaciones que prioricen las exposiciones utilizando inteligencia de amenazas, contexto de activos, modelado de explotabilidad y validación de controles de seguridad reducirán la probabilidad de brecha en al menos un 70% en comparación con sus pares que dependen principalmente de la priorización de vulnerabilidades basada en CVSS. A continuación, desglosamos cómo funciona cada elemento y cómo la plataforma Picus pone los cuatro en práctica.
La priorización basada en severidad tuvo sentido. Luego dejó de tenerlo.
La priorización basada en la severidad fue una respuesta completamente racional para la época en que se creó: una superficie de ataque estática, herramientas de adversario escasas y una capacidad de remediación que superaba el volumen de divulgaciones. De repente, ese mundo ha desaparecido. Las empresas se enfrentan a decenas de miles de nuevas vulnerabilidades al año en la nube, SaaS, identidad y cadena de suministro, y la IA ha comprimido el tiempo hasta la explotación de semanas o meses a horas.
Gartner es franco sobre por qué los equipos siguen anclados en la severidad, y no es por falta de conciencia. De hecho:
- métricas heredadas
- presión de cumplimiento
- propiedad fragmentada
Todo ello recompensa lo que es auditable por encima de lo que es legítimamente impactante. El resultado es una parálisis generalizada en la priorización, con recursos significativos canalizados hacia actividades de remediación, pero con una reducción del riesgo medible sorprendentemente escasa.
El camino más inteligente es realizar una gestión de vulnerabilidades basada en el riesgo en su sentido más puro: medir el éxito por las exposiciones explotables que se han reducido, no por las vulnerabilidades hipotéticas que se han cerrado.
Los cuatro elementos y la pregunta que responde cada uno
El marco de Gartner se apoya en cuatro pilares, y su valor surge solo cuando se suman. Ciertamente, operacionalizar uno o dos aportará ganancias incrementales, pero integrar los cuatro produce reducciones significativas tanto en las ventanas de exposición como en la fatiga de remediación. Cada elemento responde a una pregunta distinta sobre una exposición:
Una exposición merece remediación urgente solo cuando las cuatro respuestas convergen. El modelo se alinea directamente con las etapas de priorización y validación de la gestión continua de exposiciones a amenazas (CTEM): la remediación se moviliza solo después de que las prioridades se validan en contexto.
Elemento 1: Inteligencia de amenazas
La inteligencia de amenazas aporta la perspectiva del adversario a la priorización al mostrar qué exposiciones están explotando realmente los atacantes. En entornos reales, muchas vulnerabilidades de alta severidad nunca se explotan. Los atacantes con frecuencia arman vulnerabilidades de calificación moderada porque son más fáciles de explotar, afectan a sistemas ampliamente utilizados o pueden explotarse de manera fiable. La evidencia de explotación pasada ayuda a los equipos a centrar sus esfuerzos de remediación en un subconjunto más pequeño y de mayor riesgo del backlog.
El desafío operativo aquí es la velocidad. El equipo necesita usar esa inteligencia para decidir qué probar y corregir antes de que una campaña llegue a su entorno. Es importante medir el tiempo que se tarda desde la publicación de la amenaza hasta las pruebas y la remediación.
Elemento 2: Contexto de activos y criticidad empresarial
Una vulnerabilidad explotable se convierte en un riesgo material cuando afecta a un activo que soporta funciones críticas del negocio, procesa datos regulados o proporciona un punto de pivote fácil hacia sistemas de mayor valor. Sin el contexto de activos, la priorización trata todos los activos por igual y la atención puede desviarse fácilmente hacia sistemas de bajo impacto mientras las exposiciones de los activos más valiosos esperan en la misma cola.
Este contexto ya reside en herramientas que la mayoría de los equipos poseen: escáneres, CMDB, plataformas de seguridad en la nube y sistemas de identidad. El trabajo práctico consiste en unificarlo y mantenerlo actualizado, de modo que su impacto refleje el activo tal como se defiende hoy, no como aparece en un inventario.
Elemento 3: Modelado de explotabilidad
Los modelos de predicción de explotación, como EPSS, estiman la probabilidad de que una vulnerabilidad sea explotada, basándose en patrones como la complejidad del exploit, la prevalencia del componente y los plazos entre divulgación y explotación. Estos modelos complementan la inteligencia de amenazas al sacar a la luz riesgos latentes y persistentes: ayudan a identificar las exposiciones que son estadísticamente propensas a ser explotadas antes de que la explotación se observe ampliamente, lo que permite a los equipos pasar de una postura reactiva a una anticipatoria o incluso proactiva.
La probabilidad estadística describe el mundo en general, no el entorno único de su organización. EPSS señala lo que probablemente sea explotable en algún lugar; solo la validación demuestra lo que es explotable aquí y ahora. El modelado de explotabilidad funciona mejor como un filtro que alimenta la validación, no como un veredicto final.
El informe completo de Gartner profundiza en cómo deberían ponderarse EPSS, KEV y modelos similares frente a la inteligencia de amenazas y la validación de controles. Descargue el informe de Gartner sobre priorización de exposiciones para leer el análisis completo.
Elemento 4: Validación de controles de seguridad
Este es el elemento que falta en la mayoría de los programas. La validación de controles de seguridad evalúa cada exposición frente a las defensas ya desplegadas a su alrededor: segmentación, protección de puntos finales, cobertura de detección y controles de identidad.
Una exposición que parece crítica puede ser prácticamente inalcanzable detrás de las defensas existentes, mientras que una menos crítica en un activo deficientemente monitoreado puede conllevar mucho más riesgo del que sugiere su puntuación. Ignorar el contexto de los controles, advierte Gartner, lleva a una sobreestimación sistemática del riesgo y a los esfuerzos de remediación desperdiciados que le siguen.
Las pruebas muestran si los atacantes pueden explotar de manera realista una exposición en su entorno específico hoy. Gartner señala que esta capacidad se puede lograr con técnicas de validación adversarial de exposiciones: demostrar la explotabilidad con evidencia, mediante la ejecución de ataques en vivo donde las pruebas son seguras, y el análisis de cadenas de ataque contra los controles desplegados donde no se puede tocar los activos.
Cómo Picus operacionaliza los cuatro elementos en un solo bucle
La suma aquí es ciertamente mayor que sus partes, pero los cuatro elementos solo entregan su valor completo cuando se evalúan juntos. Esto es, como era de esperar, donde la mayoría de las organizaciones luchan a medida que la gestión de vulnerabilidades se convierte en gestión de exposiciones. ¿Por qué? Porque en la mayoría de las organizaciones, la inteligencia de amenazas está con un equipo, el contexto de activos con otro, las puntuaciones de explotabilidad están en un escáner y la efectividad de los controles solo aparece en evaluaciones periódicas. Cuatro entradas en cuatro lugares no conducen a una sola decisión.
Picus figura entre los proveedores en la Guía de Mercado de Gartner 2026 para la Validación Adversarial de Exposiciones. La plataforma Picus reúne los cuatro elementos en un bucle continuo: Descubrir, Validar, Priorizar y Movilizar. Así se asigna la plataforma a cada elemento.
La validación de controles de seguridad merece una mirada más cercana, porque la evidencia es lo que convierte a los otros tres elementos de suposiciones en decisiones. Picus Breach and Attack Simulation es uno de los tres métodos de validación de la plataforma.
- Picus Autonomous Penetration Testing ejecuta rutas de explotación reales contra activos de producción accesibles y demuestra cuáles conducen a sus sistemas críticos.
- Picus Exposure Validation descompone cada CVE en las técnicas que un atacante debe utilizar y prueba cada paso contra sus controles existentes en ese activo, sin disparar ningún exploit, de modo que incluso los activos que nunca puede probar en vivo obtienen un veredicto respaldado por evidencia.
Juntos, estos tres métodos de validación dan a cada exposición una calificación explicable y específica de la organización.
Cómo se ve el éxito: medir el cambio
Si la priorización está funcionando, debería poder verlo en tres lugares: sus controles resisten mejor, responden más rápido y su equipo dedica su tiempo a las exposiciones que importan, en lugar de desperdiciarlo en las que no.
Esto es lo que informan nuestros clientes:
- En los tres meses posteriores al despliegue de Picus, sus controles de seguridad bloquean o detectan aproximadamente el doble de ataques que antes.
- El tiempo de respuesta a amenazas emergentes se reduce en un 89%.
- Los plazos de remediación incumplidos para vulnerabilidades altas y críticas caen un 92%, porque la cola ahora solo contiene las exposiciones demostradas como explotables.
Un cliente redujo su backlog de tickets críticos en un 98%. Y el ciclo completo, desde que se detecta una nueva amenaza o cambio hasta que los hallazgos validados llegan al equipo adecuado, se ejecuta en menos de seis horas.
Un CISO en nuestra Cumbre de Validación 2026 lo expresó simplemente: "Si bien una puntuación de severidad es una etiqueta útil para clasificar, la estrategia más inteligente es cerrar las rutas de ataque que realmente podrían dañar su negocio". Los números anteriores respaldan esto.
La priorización de exposiciones es una decisión de riesgo. Tómela con evidencia.
Gartner enmarca la priorización de exposiciones como una decisión de riesgo, y estamos de acuerdo. Cada uno de los cuatro elementos responde a una parte: la inteligencia de amenazas le dice si la exposición le importa a un atacante, el contexto de activos le dice cuánto le costaría, el modelado de explotabilidad le dice cuán probable es que ocurra, y la validación de controles de seguridad le dice si realmente podría suceder aquí.
La plataforma Picus ejecuta los cuatro en un bucle continuo, de modo que cada exposición termina en una decisión que puede defender ante su junta directiva y sus auditores: para que pueda corregirla, mitigarla o aceptarla con pruebas.
¿Listo para ver la priorización validada en la práctica? Solicite una demostración y observe cómo uno de sus propios CVE pasa de ser un nuevo hallazgo del escáner a la respuesta correcta respaldada por evidencia.
Nota: Este artículo fue escrito por Sila Ozeren Hacioglu, ingeniera de investigación de seguridad en Picus Security.
















Deja una respuesta