Saltar al contenido
  • miércoles, 11 noviembre 2026
  • 6:36 am
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • Los cuatro elementos de la priorización de exposiciones y cómo operacionalizarlos
Forense digital (DFIR)
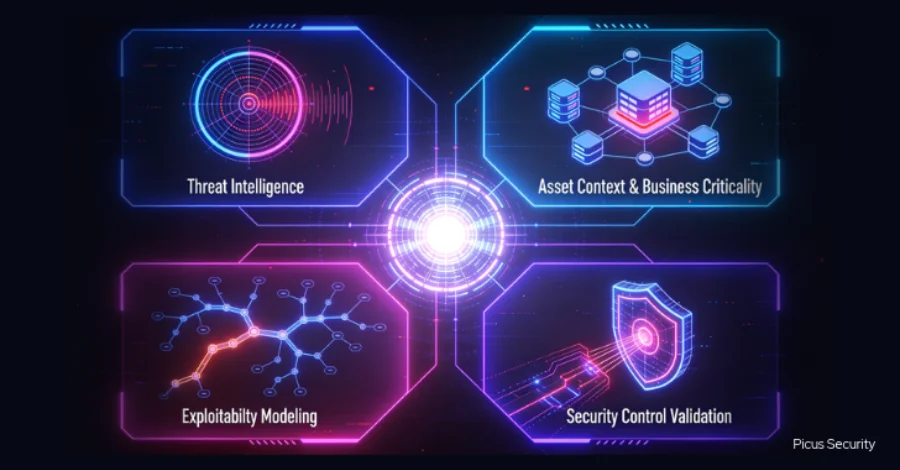
Los cuatro elementos de la priorización de exposiciones y cómo operacionalizarlos
admin Nov 4, 2026 0

Gartner advierte que menos del 10% de las vulnerabilidades se explotan, pero la mayoría se tratan como urgentes. La priorización…

Más información

Entrevistas
Criminal IP presenta AITEM como la próxima evolución de la gestión de superficie de ataque
admin Oct 10, 2026 0

Criminal IP, de AI SPERA, participará en GovWare 2026 en Singapur y presentará AITEM, su visión de gestión de exposición…

Más información
Entrevistas
Cómo la investigación de amenazas y el MDR ayudan a las pymes a obtener una ventaja defensiva
admin Ago 27, 2026 0

Los equipos de TI y seguridad corporativos tienen la difícil tarea de mantener a raya a adversarios cada vez más…

Más información
Entrevistas
Dentro de la búsqueda de proxies residenciales ‘limpios’ para el carding
admin Jul 17, 2026 0

Los proxies residenciales ya no se consideran una herramienta de anonimato simple en los círculos de carding, sino un componente…

Más información
Entrevistas
Convirtiendo Indicadores en Inteligencia en OpenCTI con Criminal IP
admin Jul 1, 2026 0

La integración de Criminal IP con OpenCTI permite transformar direcciones IP, dominios y URLs en inteligencia estructurada, enriqueciendo los indicadores…

Más información
Entrevistas
Criminal IP y Securonix ThreatQ colaboran para mejorar las operaciones de inteligencia de amenazas
admin May 1, 2026 0

Criminal IP se ha asociado con Securonix para integrar su inteligencia de amenazas en ThreatQ, permitiendo a las organizaciones incorporar…

Más información
Entrevistas
Dentro de un manual de OPSEC: cómo los actores de amenazas evaden la detección
admin Abr 28, 2026 0

Un análisis de un foro de ciberdelincuencia revela un marco estructurado de OPSEC utilizado por actores de amenazas para operaciones…

Más información
Entrevistas
Webinar: Detectando ciberataques antes de que comiencen
admin Abr 27, 2026 0

Muchos ciberataques no comienzan con la explotación, sino con señales que a menudo se pasan por alto. El jueves 30…

Más información
Entrevistas
Seminario web: Del ruido a la señal: qué están atacando los actores de amenazas a continuación
admin Abr 9, 2026 0

El 30 de abril de 2026, BleepingComputer organizará un seminario web gratuito con Tammy Harper, investigadora de inteligencia de amenazas…

Más información
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Inteligencia de amenazas
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
admin Ene 1, 2026 0

MITRE ATT&CK se ha convertido en el lenguaje comun para describir como operan los adversarios, desde el acceso inicial hasta…

Más información

Paginación de entradas

1 2

Recent Posts

  • El acceso a redes corporativas sale barato en la dark web: desde 179 euros
  • La universidad online UDIMA, víctima del grupo de ransomware Qilin
  • Caen los servidores de Virtualine, la red oscura que alojaba pornografía infantil y promovía el cibercrimen
  • La geopolítica entra en las empresas por la puerta de la ciberseguridad
  • Binance sufre el mayor robo de criptomonedas de la historia: 6.300 millones de dólares y una brecha que apunta a sus sistemas internos

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
El acceso a redes corporativas sale barato en la dark web: desde 179 euros
Nov 10, 2026
La universidad online UDIMA, víctima del grupo de ransomware Qilin
Nov 10, 2026
Caen los servidores de Virtualine, la red oscura que alojaba pornografía infantil y promovía el cibercrimen
Nov 10, 2026
La geopolítica entra en las empresas por la puerta de la ciberseguridad
Nov 10, 2026
Binance sufre el mayor robo de criptomonedas de la historia: 6.300 millones de dólares y una brecha que apunta a sus sistemas internos
Nov 10, 2026
Recent Posts
  • El acceso a redes corporativas sale barato en la dark web: desde 179 euros
  • La universidad online UDIMA, víctima del grupo de ransomware Qilin
  • Caen los servidores de Virtualine, la red oscura que alojaba pornografía infantil y promovía el cibercrimen
  • La geopolítica entra en las empresas por la puerta de la ciberseguridad
  • Binance sufre el mayor robo de criptomonedas de la historia: 6.300 millones de dólares y una brecha que apunta a sus sistemas internos
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal