


Una campaña a gran escala está atacando a desarrolladores en GitHub mediante falsas alertas de seguridad de Visual Studio Code (VS Code) publicadas en la sección de Discusiones de varios proyectos, con el objetivo de engañar a los usuarios para que descarguen malware.
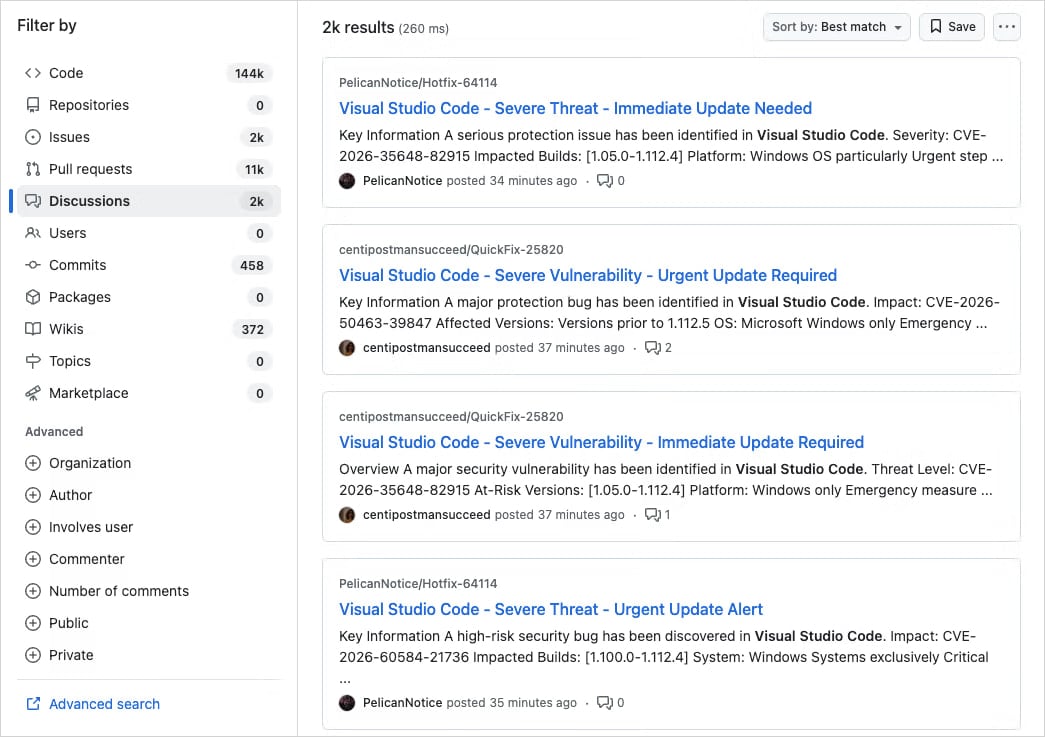
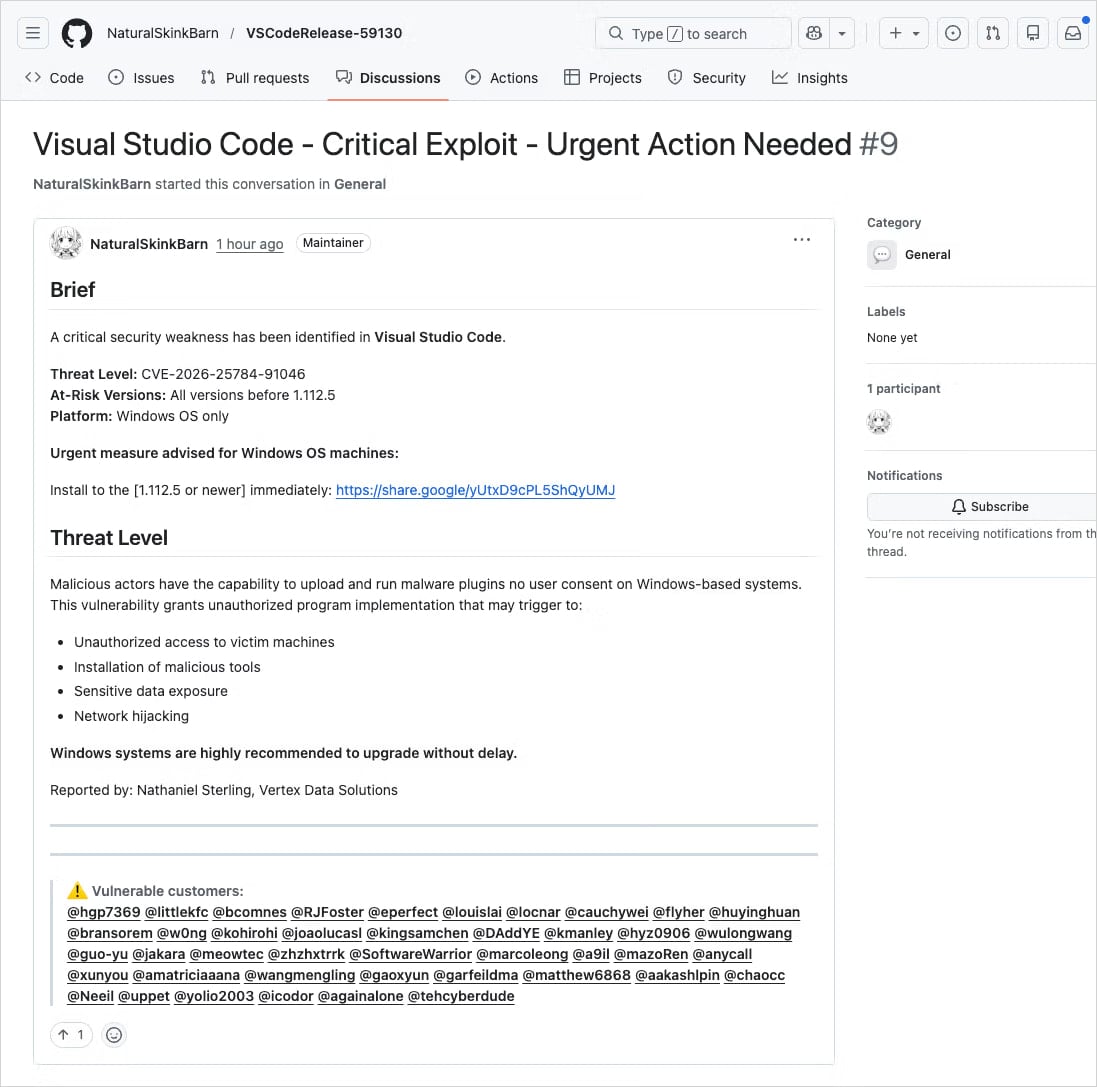
Las publicaciones fraudulentas imitan avisos de vulnerabilidad y utilizan títulos realistas como "Vulnerabilidad grave: actualización inmediata requerida", a menudo incluyendo identificadores CVE falsos y lenguaje urgente. Los atacantes se hacen pasar por mantenedores de código o investigadores legítimos para aparentar credibilidad.
La empresa de seguridad de aplicaciones Socket señala que la actividad parece ser parte de una operación bien organizada y a gran escala, no un ataque oportunista dirigido. Las discusiones se publican de forma automatizada desde cuentas recién creadas o de baja actividad en miles de repositorios en cuestión de minutos, generando notificaciones por correo electrónico a muchos usuarios etiquetados y seguidores.
"Las búsquedas tempranas muestran miles de publicaciones casi idénticas en todos los repositorios, lo que indica que esto no es un incidente aislado, sino una campaña de spam coordinada", afirman los investigadores de Socket en su informe. "Debido a que las discusiones de GitHub activan notificaciones por correo electrónico para los participantes y observadores, estas publicaciones también llegan directamente a las bandejas de entrada de los desarrolladores".
Las publicaciones incluyen enlaces a supuestas versiones parcheadas de extensiones de VS Code afectadas, alojadas en servicios externos como Google Drive. Aunque Google Drive no es el canal oficial para distribuir extensiones de VS Code, es un servicio confiable, lo que puede hacer que los usuarios apresurados pasen por alto la señal de alerta.
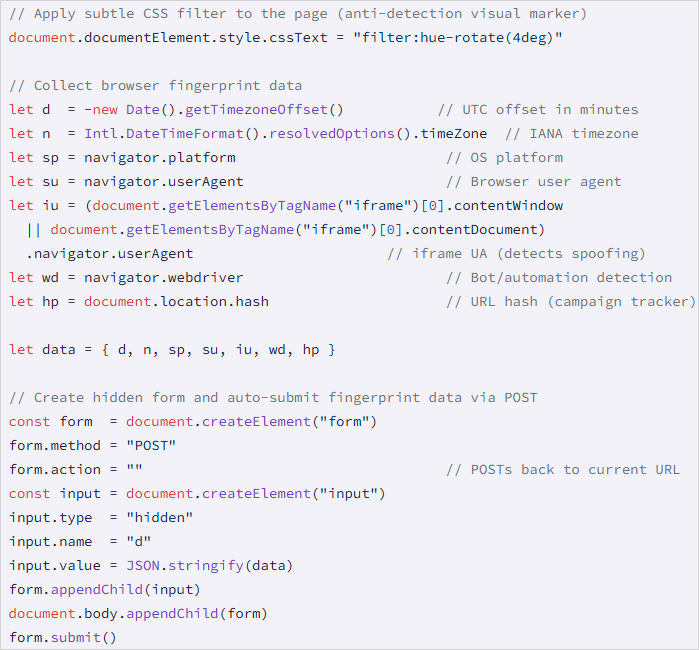
Al hacer clic en el enlace de Google Drive, se activa una cadena de redireccionamiento basada en cookies que lleva a las víctimas al sitio drnatashachinn[.]com, donde se ejecuta un script JavaScript de reconocimiento. Este script recopila zona horaria, configuración regional, agente de usuario, detalles del sistema operativo e indicadores de automatización, y envía los datos al servidor de comando y control mediante una solicitud POST.
Esta etapa funciona como un sistema de distribución de tráfico (TDS) que filtra bots e investigadores, entregando la segunda etapa solo a víctimas validadas. Socket no capturó el payload final, pero señaló que el script JS no entrega el malware directamente ni intenta capturar credenciales.
No es la primera vez que los atacantes abusan de los sistemas de notificación de GitHub para phishing y malware. En marzo de 2025, una campaña atacó 12,000 repositorios con alertas falsas que llevaban a autorizar una aplicación OAuth maliciosa. En junio de 2024, se usaron spam en comentarios y pull requests para dirigir a páginas de phishing.
Se recomienda a los usuarios verificar identificadores de vulnerabilidad en fuentes autorizadas como la Base de Datos Nacional de Vulnerabilidades (NVD), el catálogo de Vulnerabilidades Conocidas Explotadas de CISA, o el sitio de MITRE para CVE. También deben tomarse un momento para evaluar la legitimidad de las alertas y buscar señales de fraude, como enlaces de descarga externos, CVE no verificables y etiquetado masivo de usuarios no relacionados.
















Deja una respuesta