


Instructure confirma que piratas informáticos utilizaron una falla de Canvas para desfigurar portales
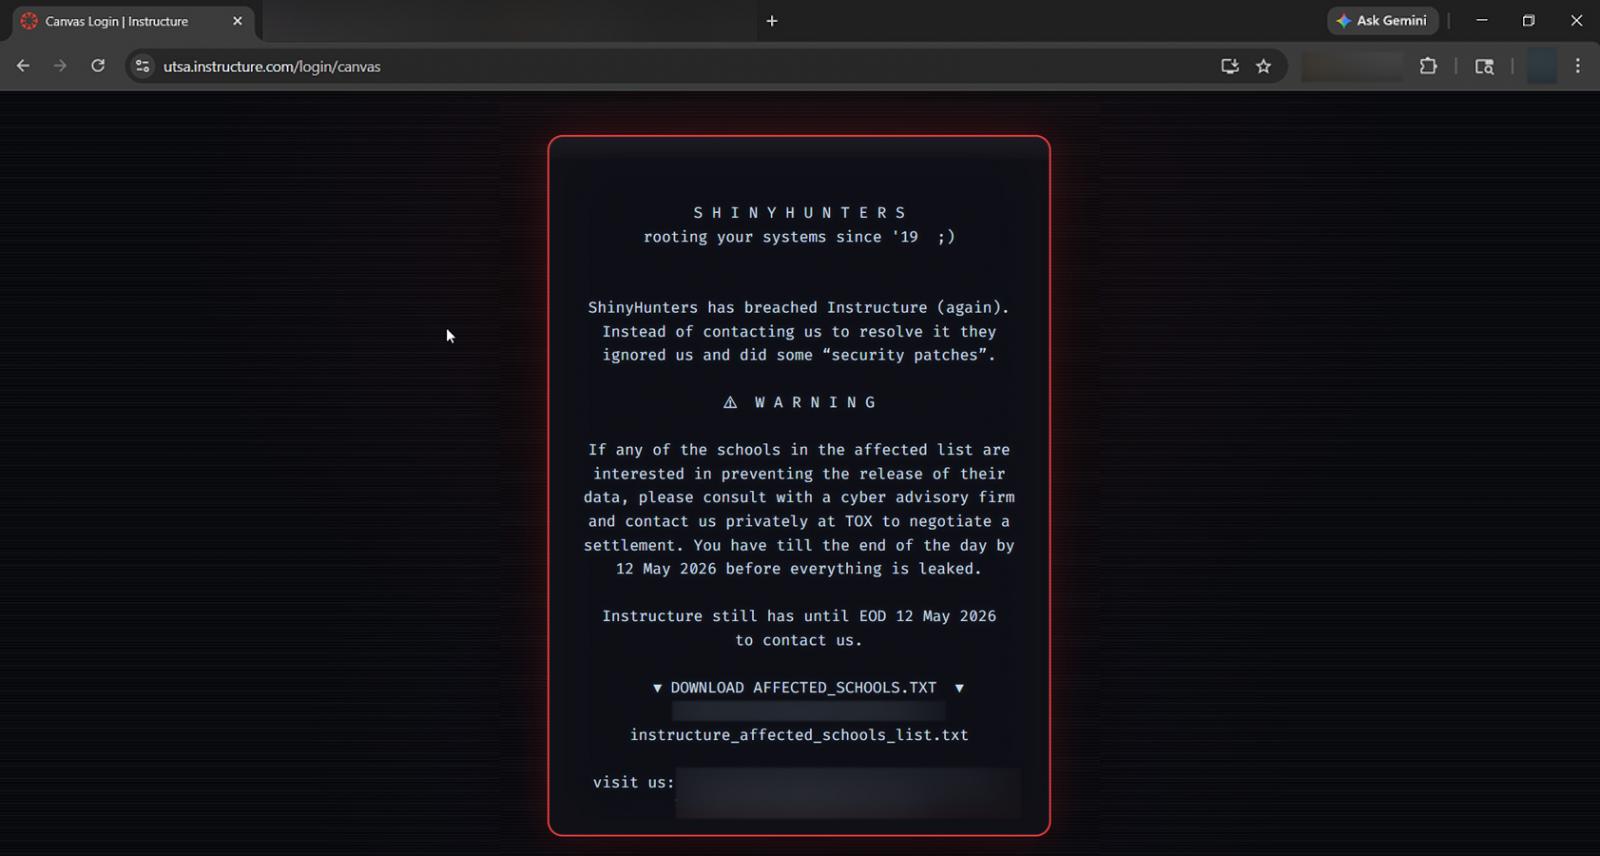
La empresa de tecnología educativa Instructure confirmó que una vulnerabilidad de seguridad permitió a piratas informáticos modificar los portales de inicio de sesión de Canvas y dejar un mensaje de extorsión. BleepingComputer informó que tanto la brecha como las desfiguraciones involucraron múltiples vulnerabilidades de cross-site scripting (XSS) que permitieron al atacante obtener sesiones de administrador autenticadas.
El segundo ataque fue para llamar la atención y presionar a Instructure para que entrara en negociaciones para pagar un rescate después de una brecha inicial revelada una semana antes.
Instructure desarrolla Canvas, un popular sistema de gestión de aprendizaje utilizado por escuelas y universidades de todo el mundo para gestionar tareas y cursos. El 29 de abril, la empresa descubrió que su red había sido violada y 'revocó inmediatamente el acceso de la parte no autorizada, inició una investigación y contrató a expertos forenses externos'.
Unos días después, la empresa confirmó que se robaron datos en el ciberataque, y ShinyHunters publicó a Instructure en su sitio de filtración de datos, afirmando que robaron más de 3,6 terabytes de datos sin comprimir.
En un intento de coaccionar a Instructure para que pagara un rescate, el actor de amenazas hackeó Instructure nuevamente el 7 de mayo utilizando la misma vulnerabilidad empleada en la intrusión inicial. ShinyHunters inyectó JavaScript malicioso que explotaba errores XSS en las funciones de contenido generado por el usuario, lo que les dio acceso a sesiones de administrador autenticadas y les permitió realizar acciones privilegiadas.
En un correo electrónico a BleepingComputer el domingo, Instructure confirmó que el problema de seguridad explotado afectaba al entorno Free-for-Teacher, la versión gratuita y limitada de Canvas LMS para educadores individuales. 'El actor no autorizado realizó cambios en las páginas que aparecían cuando algunos estudiantes y profesores iniciaban sesión a través de Canvas', dijo Instructure.
En ese momento, la organización agregó que temporalmente desconectó Canvas para evitar que la actividad maliciosa se propagara, determinar la causa y 'aplicar salvaguardas adicionales'.
ShinyHunters utilizó la falla para agregar un mensaje a los portales de inicio de sesión de Canvas, advirtiendo que la empresa, así como las escuelas que usan su plataforma, tenían hasta el 12 de mayo para comunicarse y negociar un rescate.
Instructure ha cerrado las cuentas Free-For-Teacher hasta que se resuelvan los problemas. Sin embargo, Canvas se ha restaurado y está disponible para su uso desde el 9 de mayo.
Si bien no se comprometieron datos al desfigurar los portales de inicio de sesión de Canvas, los datos que ShinyHunters exfiltró en la primera brecha probablemente incluyen nombres de usuario, direcciones de correo electrónico, nombres de cursos, información de inscripción y mensajes.
Según ShinyHunters, la brecha de Instructure afecta a 8,809 organizaciones educativas (escuelas, universidades, colegios, plataformas en línea) y los hackers afirman haber robado 275 millones de registros pertenecientes a estudiantes, profesores y otros miembros del personal.

















Deja una respuesta