


Una nueva operación de ransomware denominada 'Prinz Eugen' se distingue por priorizar el cifrado de archivos modificados recientemente y por no dejar ninguna nota de rescate en el sistema infectado.
Una investigación de Threatdown, la antigua unidad de negocio corporativo de Malwarebytes, descubrió que los hackers de Prinz Eugen emplean un enfoque manual ('hands-on-keyboard') y prefieren usar software legítimo de monitorización y gestión remota (RMM) junto con herramientas nativas del sistema ('living-off-the-land').
Según los investigadores, el acceso inicial se logra probablemente mediante credenciales RDP robadas, seguido de la descarga y ejecución manual del payload principal, 'servertool.exe'. En un incidente analizado, se observó el uso de la herramienta RMM RemotePC y una cuenta de administrador puerta trasera que proporcionaba persistencia.
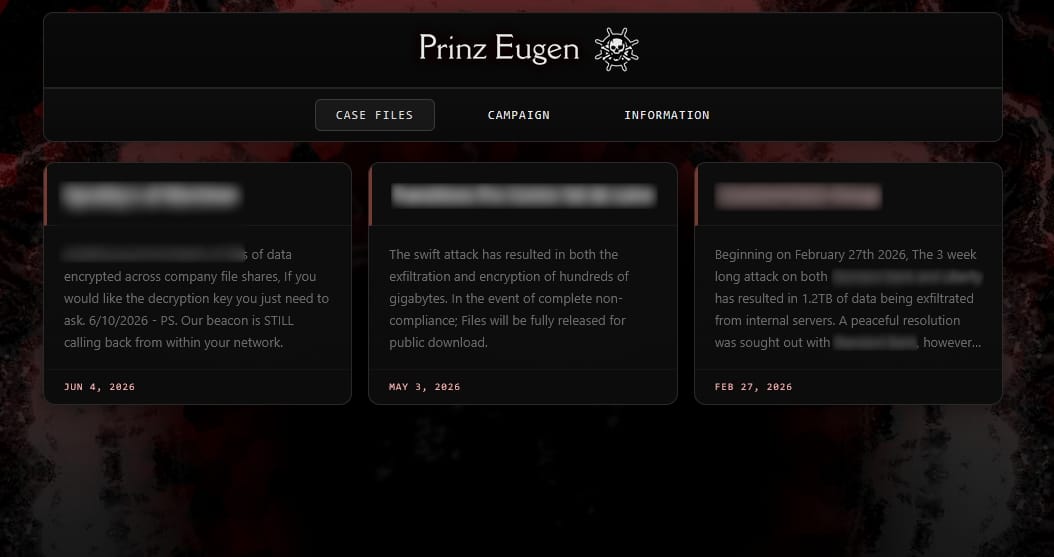
A diferencia de muchas operaciones de extorsión modernas, Prinz Eugen no opera bajo el modelo de ransomware como servicio (RaaS) y sus desarrolladores no están reclutando afiliados actualmente. El sitio de filtración de datos del actor de amenazas solo enumera tres víctimas, aunque la comunidad de ciberseguridad conoce más organizaciones afectadas.
Estrategia de cifrado
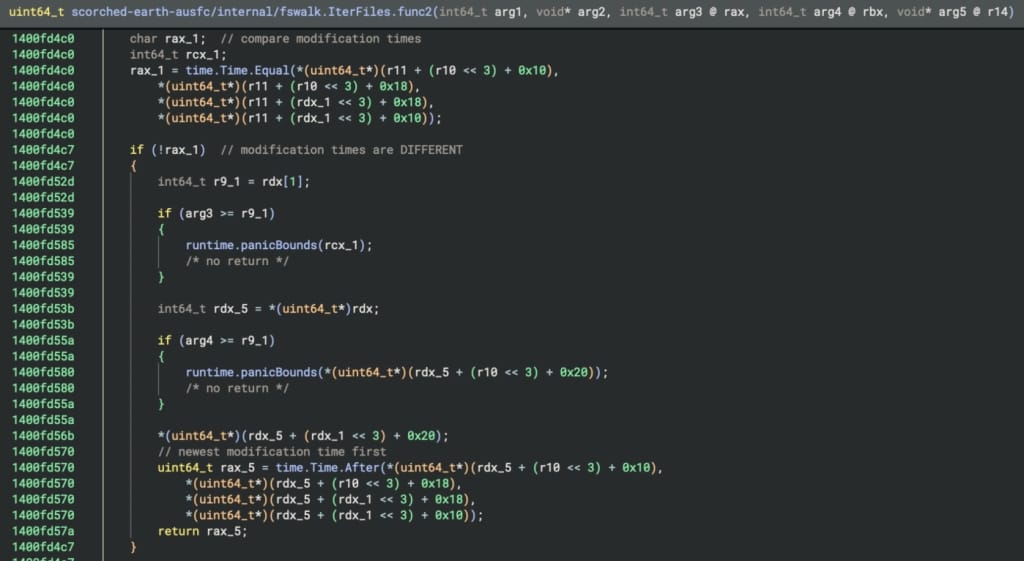
Un análisis de un ataque de Prinz Eugen reveló que el malware, desarrollado en Go, prioriza el cifrado de los archivos modificados más recientemente. Cuando varios archivos comparten la misma marca de tiempo, se procesan en orden alfabético. Los investigadores de Threatdown creen que este enfoque busca maximizar el impacto sobre las víctimas al apuntar a archivos críticos para el negocio y en uso activo, aumentando la presión para pagar el rescate.
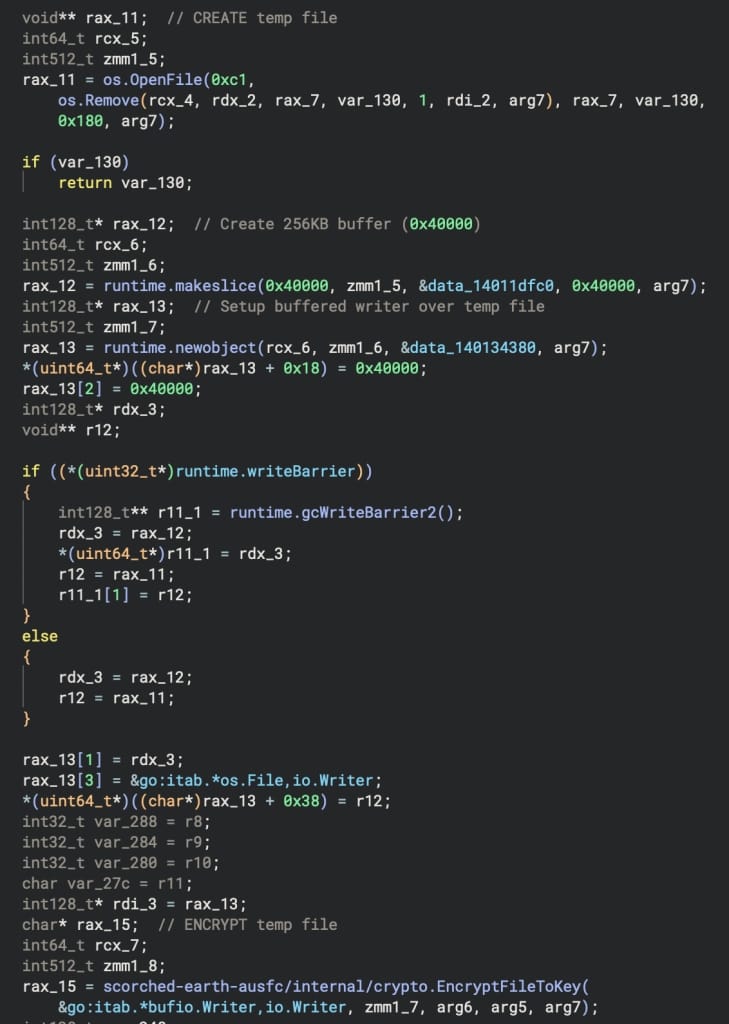
La muestra analizada recorre directorios de forma recursiva sin límite de profundidad ni exclusiones, y cifra prácticamente todos los archivos excepto aquellos con la extensión .prinzeugen, que Prinz Eugen utiliza para los archivos cifrados. El ransomware emplea cifrado ChaCha20-Poly1305 con una clave maestra de 32 bytes, un vector de inicialización aleatorio para cada archivo y una función de derivación de clave basada en Argon2id, SHA-256 y HKDF-SHA256. El proceso de cifrado se realiza en fragmentos de 1 MB y la integridad del archivo se verifica mediante la función hash SHA-256.
Los investigadores notaron que cuando el malware utiliza la opción –delete para eliminar el archivo original tras el cifrado, se realiza una comprobación para asegurar que el archivo puede descifrarse antes de eliminarlo del sistema. Para evitar la recuperación de la clave de cifrado, Prinz Eugen la sobrescribe con ceros, fuerza la recolección de basura para eliminarla de la memoria y luego se autoborra del disco.
El análisis del cifrador no mostró funcionalidad para dejar una nota de rescate de texto ni cambiar el fondo de escritorio. Los investigadores de Threatdown señalan que la ausencia de nota de rescate 'es una táctica que vemos con más frecuencia entre grupos de ransomware organizados'. Esto se hace típicamente para reducir la huella forense y dificultar la detección automática de la fase de extorsión.
Al trasladar las comunicaciones de rescate completamente fuera de banda (a través de correo electrónico directo, contacto telefónico o portales de víctimas en la dark web), el actor reduce los artefactos forenses y complica la detección automatizada de la fase de extorsión.
Los investigadores identificaron al menos cinco víctimas de Prinz Eugen, señalando que en el caso de la brecha en Standard Bank, el atacante exigió un rescate de 1 BTC y fue rechazado. El informe de ThreatDown proporciona una lista de indicadores de compromiso para ayudar a organizaciones e investigadores a analizar, detectar y defenderse contra los ataques de ransomware Prinz Eugen.





Deja una respuesta