


Nueva plataforma de phishing Forg365 utiliza IA para atacar cuentas de Microsoft 365
Una nueva operación de phishing como servicio (PhaaS) llamada Forg365 se enfoca en robar cuentas de Microsoft 365 combinando métodos de adversario en el medio (AiTM) y código de dispositivo con generación de señuelos asistida por IA. La plataforma también proporciona una extensión de navegador para acceso continuo a los servicios de Microsoft vinculados a las cuentas comprometidas sin necesidad de reautenticación.
Investigadores de la empresa de seguridad de correo electrónico ZeroBEC afirman que muchas de las funciones de Forg365 están presentes en otras plataformas PhaaS infames como Kali365 y Sneaky2FA, aunque no pudieron establecer una conexión directa. Su investigación comenzó analizando correos de phishing que se hacían pasar por documentos comerciales, cuidadosamente elaborados para imitar un servicio de confianza.
"El dominio remitente observado utilizaba entrega de Amazon SES, mientras que el cuerpo del mensaje incluía recursos de imágenes o seguimiento alojados en SendGrid", dice ZeroBEC en un informe de hoy.
Esta combinación de servicios legítimos e infraestructura de phishing indica una operación PhaaS madura capaz de mezclar sus mensajes en el tráfico de correo electrónico regular. La plataforma incluye funciones como phishing con código de dispositivo, phishing AiTM, generación de contenido de correo electrónico asistida por IA, gestión de tokens y cookies, y operaciones posteriores al compromiso.
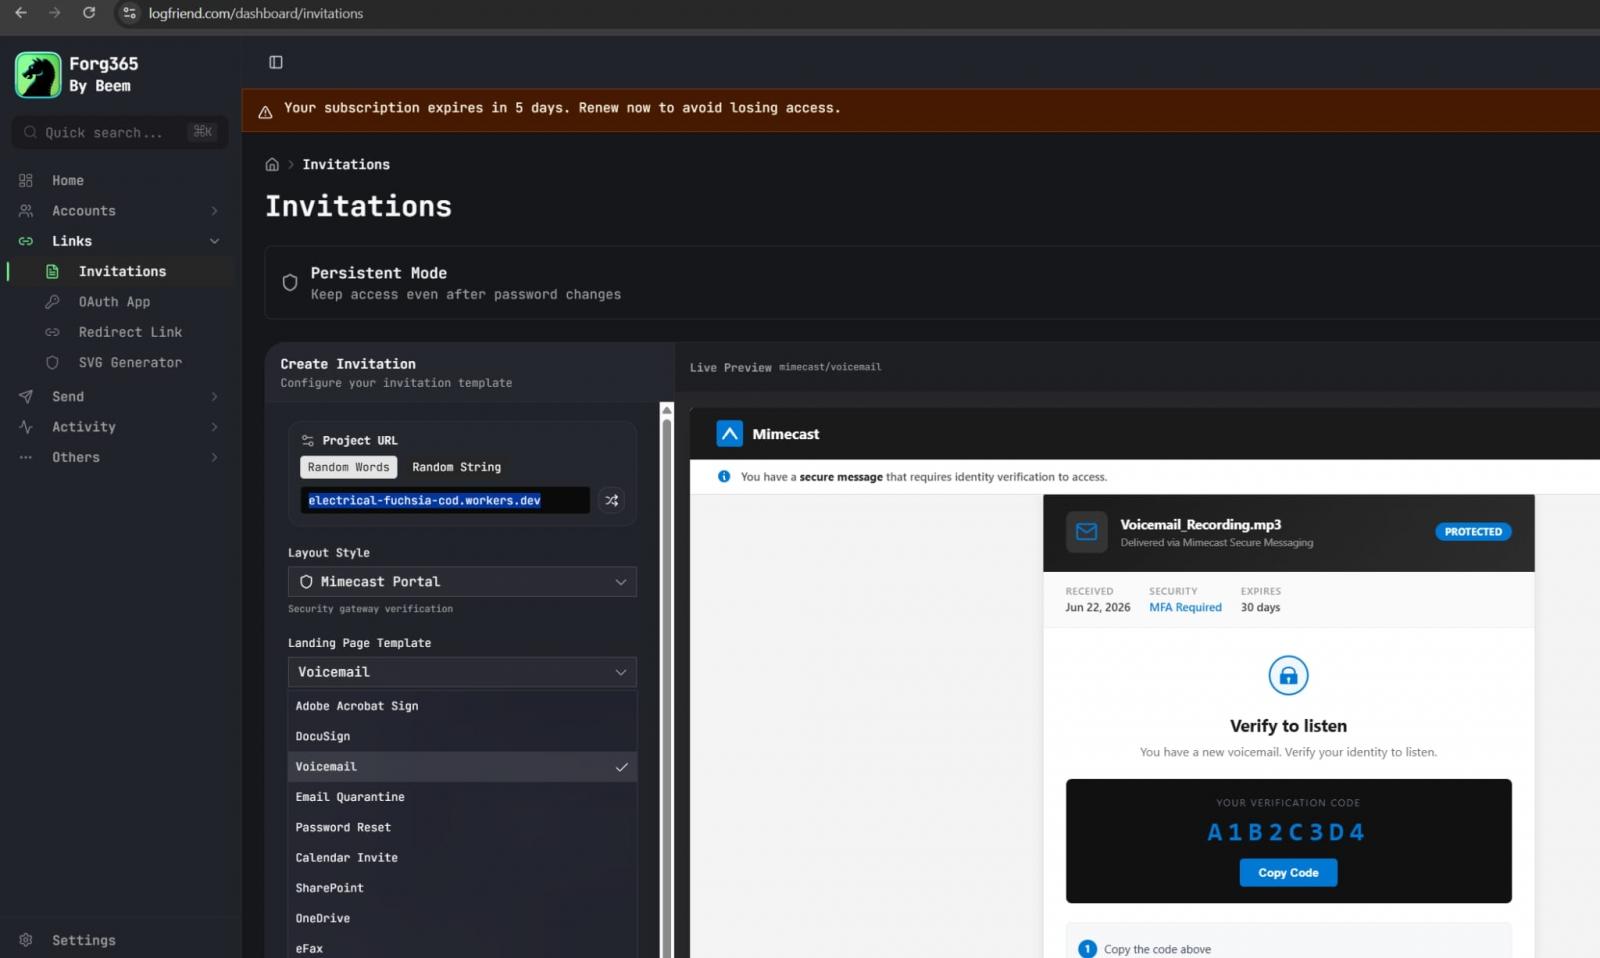
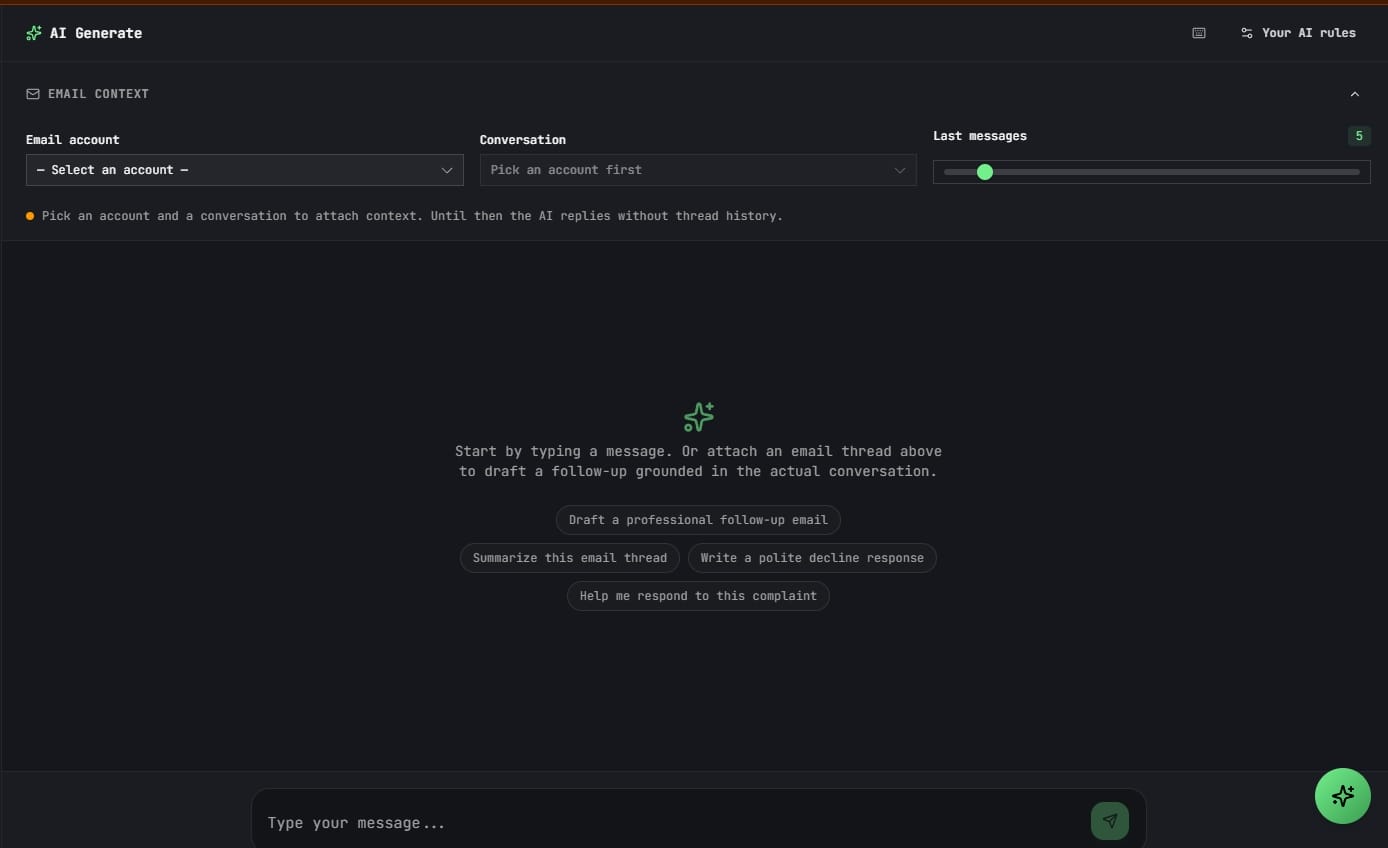
Al profundizar, los investigadores obtuvieron acceso al panel de control de Forg365, que permite crear nuevas campañas de phishing, gestionar enlaces de phishing, configurar aplicaciones OAuth y perfiles SMTP, gestionar tokens y generar correos de phishing con ayuda de IA. Aunque el uso de IA para crear señuelos personalizados no es nuevo, los investigadores destacan que la función está directamente integrada en el panel de Forg365, permitiendo al operador crear los correos maliciosos, preparar el texto y refinar los mensajes desde el mismo panel utilizado para controlar la actividad posterior al compromiso.
"La IA reduce el costo de desarrollar contenido de phishing personalizado, pero también reduce el costo de construir plataformas PhaaS personalizadas", según los investigadores.
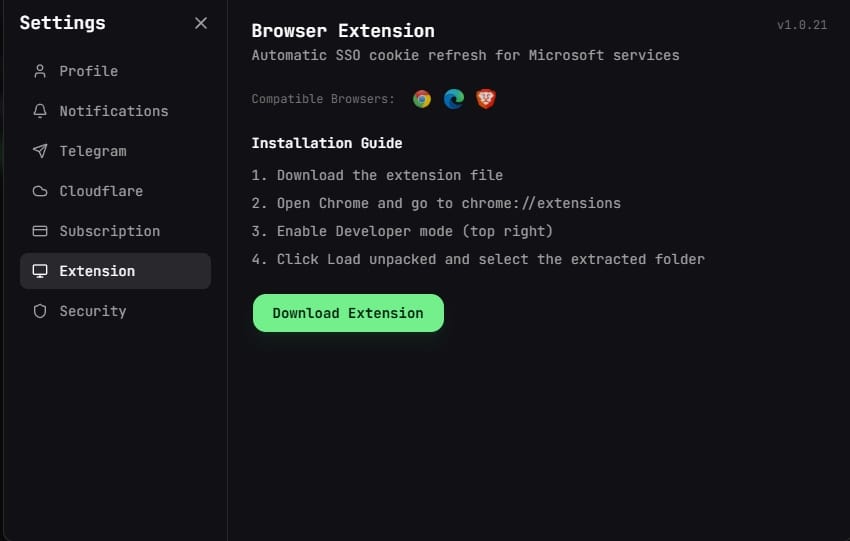
El panel también incluye un panel de inteligencia de cuentas y una función de monitoreo de palabras clave que escanea los buzones comprometidos en busca de términos predefinidos, alertando a los operadores cuando se detecta una coincidencia. Los operadores reciben una extensión de navegador llamada ForgCookie, compatible con Google Chrome, Microsoft Edge y Brave, diseñada específicamente para actualizar automáticamente las cookies de SSO de Microsoft. La extensión funciona solicitando datos de la cuenta al backend de Forg365, limpiando las cookies de sesión y activando un flujo OAuth silencioso para capturar las cookies frescas, proporcionando al atacante acceso persistente a los servicios de Microsoft asociados con la cuenta de la víctima.
Rutas de ataque y medidas de seguridad
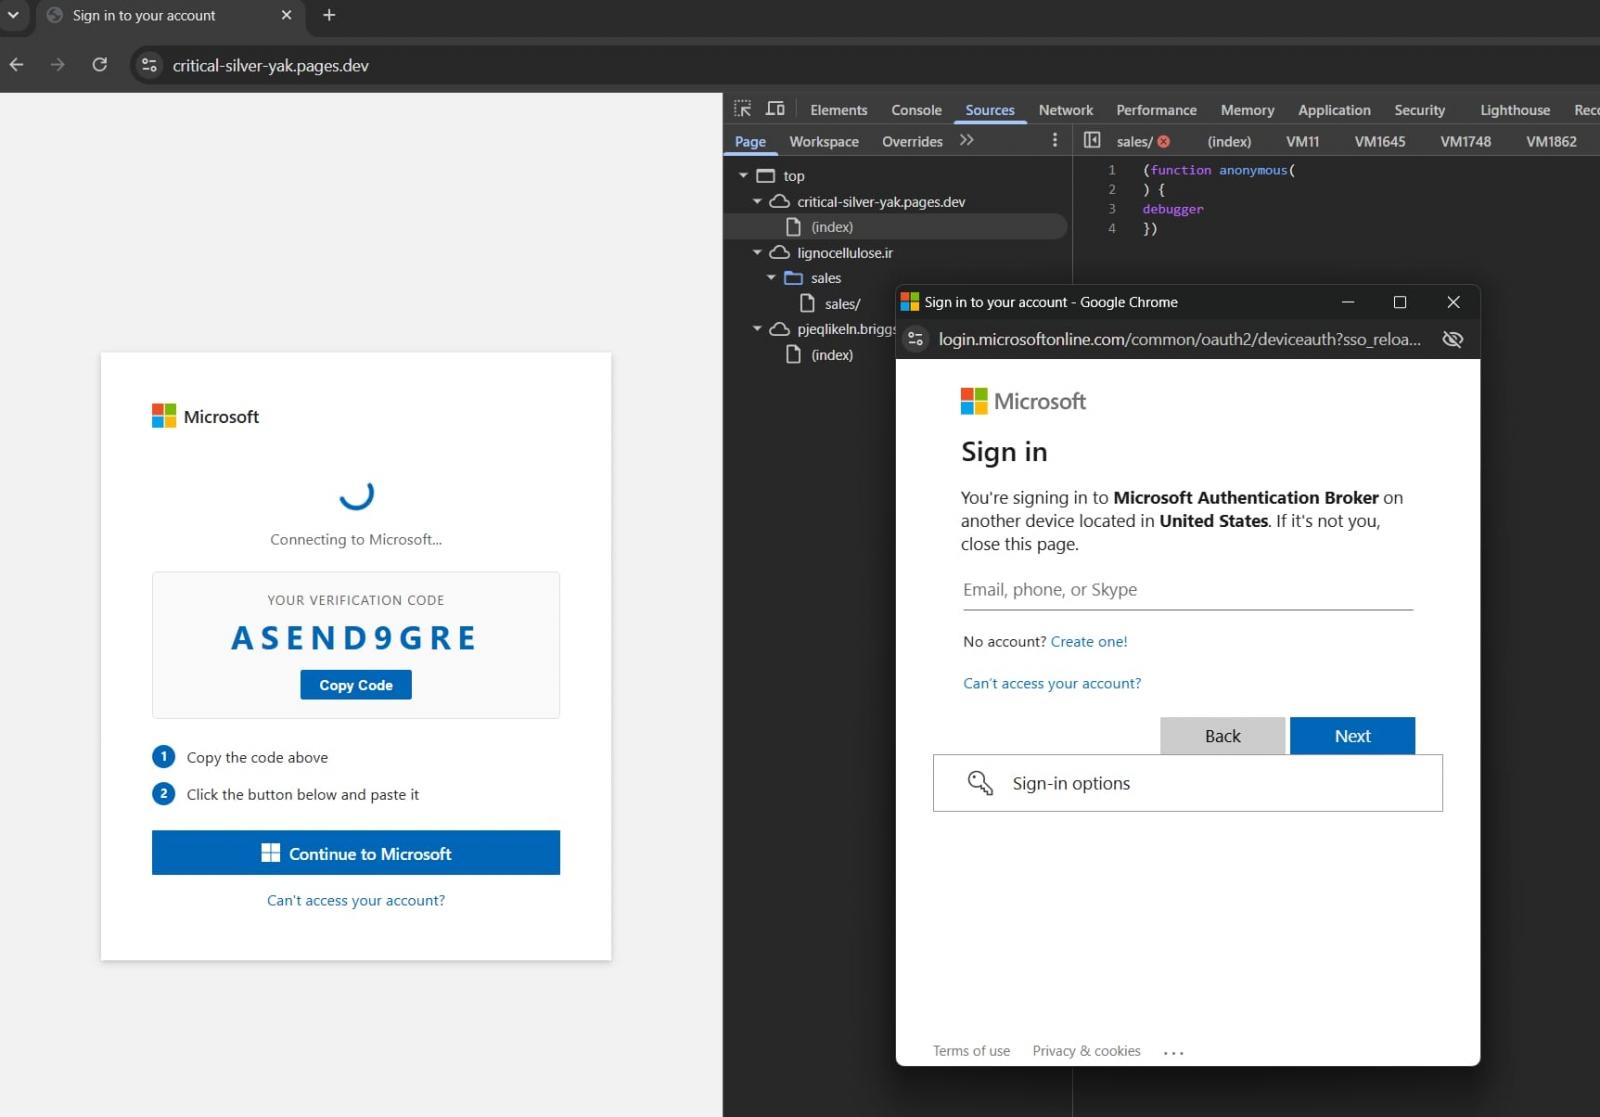
Según ZeroBEC, Forg365 admite dos rutas de ataque principales: el phishing con código de dispositivo, que está ganando popularidad, y el phishing AiTM más tradicional. En el primer caso, las víctimas ven una página de código de verificación estilo Microsoft y se les indica que completen la autenticación utilizando el flujo de código de dispositivo de Microsoft, diseñado para endpoints con restricciones de entrada (como smartTV, dispositivos IoT o herramientas sin navegador). En lugar de atacar directamente la contraseña de la víctima, se la engaña para que autorice un gadget controlado por el atacante a través del flujo de autenticación de código de dispositivo OAuth 2.0 legítimo. Para el phishing AiTM, la plataforma utiliza un proxy para las solicitudes de autenticación y los datos intercambiados entre la infraestructura de Microsoft y la cuenta objetivo, capturando las cookies de sesión en el proceso.
Para evitar que los investigadores accedan al panel de administración, Forg365 cuenta con una función AntiBot que incluye "redireccionadores cifrados con AES, detección de bots, trampas de depuración, comprobaciones de sandbox y código polimórfico". Además, cuando se detecta una conexión VPN, la plataforma redirige a contenido inocuo en lugar de exponer las páginas de phishing. ZeroBEC informa que la plataforma utiliza Amazon SES para la entrega de correos de phishing y Cloudflare Pages para las páginas de destino. También se utiliza la infraestructura Gophish para la entrega de campañas.
Recomendaciones para defensores
Se recomienda a los usuarios restringir o deshabilitar la autenticación con código de dispositivo de Microsoft a menos que sea necesaria, y monitorear los registros de Microsoft Entra en busca de eventos de autenticación de código de dispositivo. También se deben investigar reglas de buzón, nuevos inicios de sesión de dispositivos, actividad de Microsoft Authentication Broker y concesiones OAuth en busca de entradas inesperadas. Si se sospecha un compromiso, todos los tokens y sesiones deben revocarse y actualizarse lo antes posible.
















Deja una respuesta