

Dropbox está advirtiendo a algunos usuarios que una parte no autorizada accedió a sus cuentas aprovechando una falla en el proceso de verificación de correo electrónico de Lenovo para registrar identificadores de Lenovo fraudulentos. Aunque algunos afectados no tenían cuentas de Lenovo, el proveedor de almacenamiento en la nube indicó que utiliza los Servicios de Proveedor de Identidad de Lenovo como parte de su infraestructura de autenticación. Esto permite a los usuarios iniciar sesión en cuentas de Dropbox utilizando identificadores de Lenovo verificados.
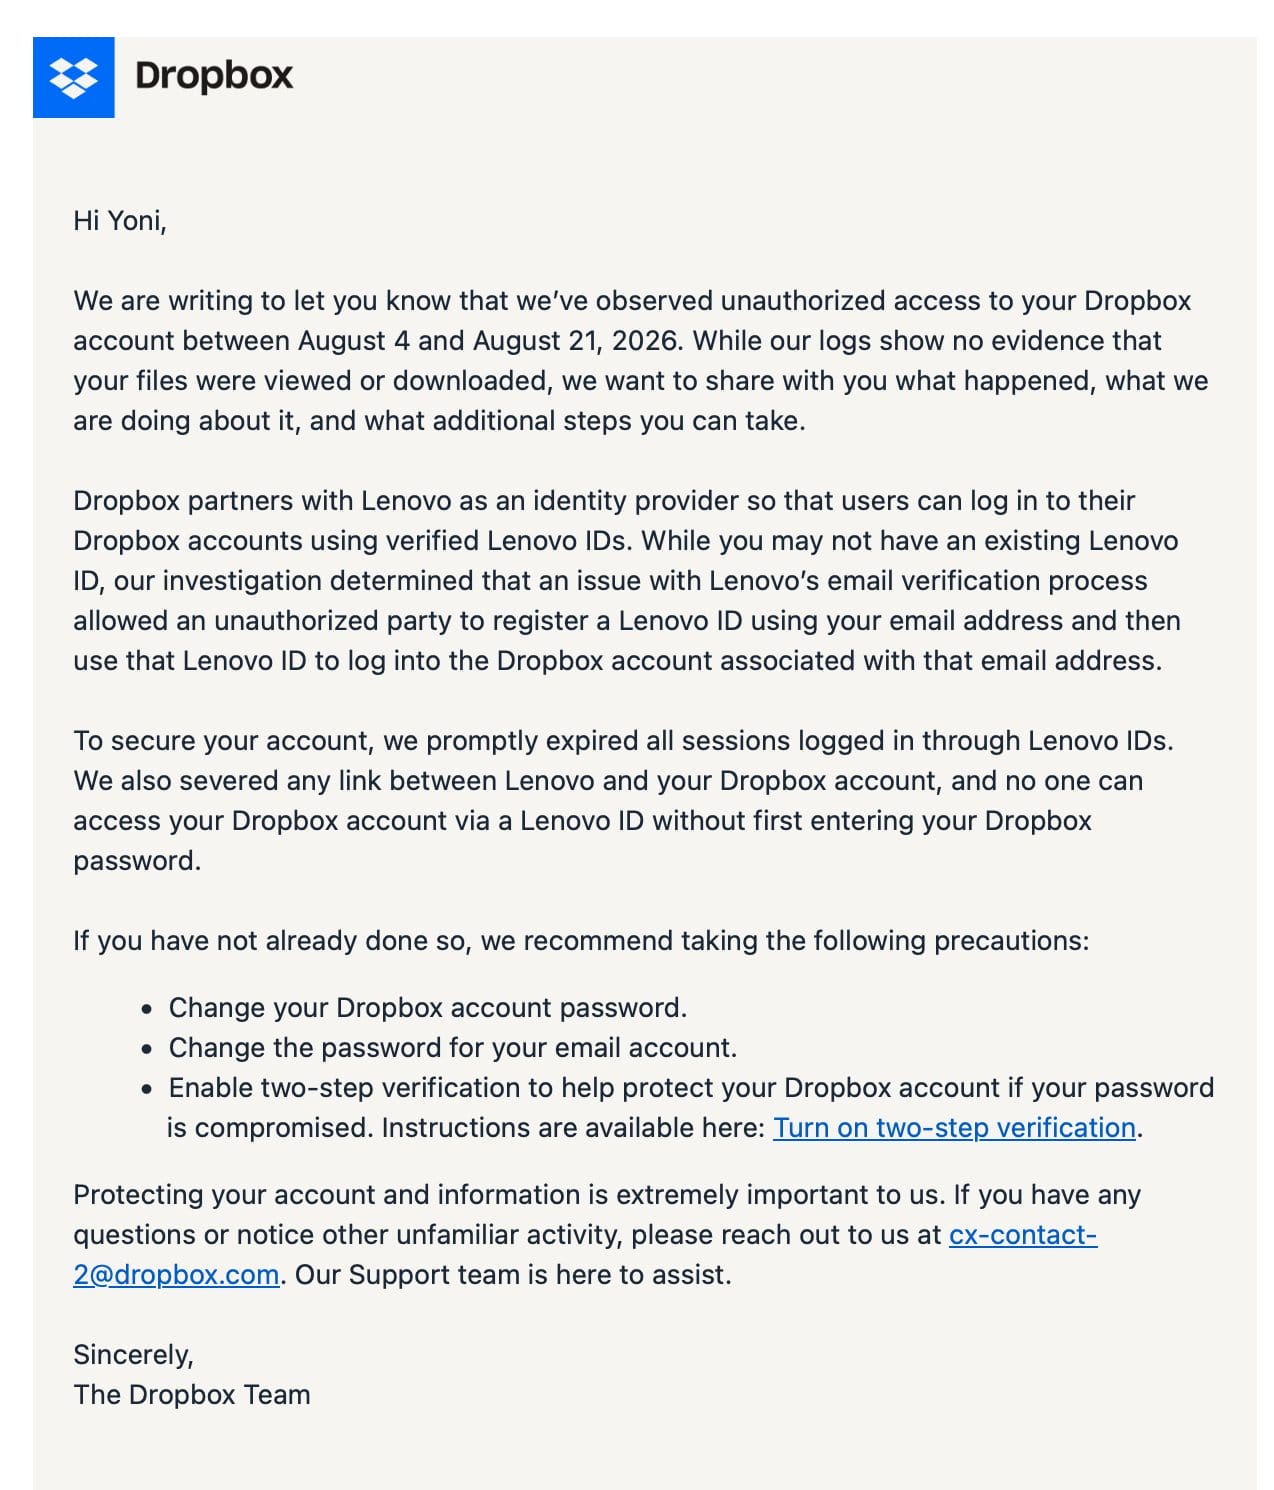
Según la notificación enviada a los usuarios afectados, el acceso no autorizado fue posible debido a "un problema con el proceso de verificación de correo de Lenovo" que "permitió a una parte no autorizada registrar un ID de Lenovo con su dirección de correo". El atacante luego utilizó ese ID de Lenovo falso para acceder a la cuenta de Dropbox registrada con el mismo correo, sin necesidad de la contraseña de inicio de sesión.
El proceso de vinculación de identidades de Dropbox confió en la afirmación de Lenovo de que el atacante controlaba la dirección de correo, sin requerir confirmación a través del método de inicio de sesión existente de Dropbox. En la notificación se explicó: "Aunque usted puede no tener un ID de Lenovo existente, nuestra investigación determinó que un problema con el proceso de verificación de correo de Lenovo permitió a una parte no autorizada registrar un ID de Lenovo usando su dirección de correo y luego usar ese ID de Lenovo para iniciar sesión en la cuenta de Dropbox asociada con esa dirección".
Algunos usuarios de Dropbox informaron haber recibido notificaciones sobre inicios de sesión sospechosos en sus cuentas "hace aproximadamente dos semanas" y de inmediato cambiaron sus contraseñas y activaron la autenticación de dos factores (2FA). Un usuario llamado xaphod comentó: "Algo raro en ese momento: la página de inicio de sesión de Dropbox comenzó a ofrecer 'Continuar con SSO' para mi correo, aunque nunca creé un ID de Lenovo".
La empresa de almacenamiento en la nube determinó que el atacante accedió a las cuentas de los usuarios entre el 4 y el 21 de agosto. En una declaración para BleepingComputer, Lenovo afirmó que el problema estaba relacionado con una integración heredada entre Lenovo ID y Dropbox, que podría ser aprovechada "para autenticar de manera inapropiada ciertas cuentas de Dropbox". Un portavoz de Lenovo dijo: "Al identificar el problema, Dropbox y Lenovo trabajaron en colaboración para mitigar el riesgo de inmediato".
La investigación sobre el incidente continúa, pero la compañía determinó que los clientes de Lenovo no se vieron afectados. Dropbox respondió expirando todas las sesiones autenticadas a través de IDs de Lenovo y añadiendo un nuevo requisito de inicio de sesión que obliga a los usuarios a ingresar su contraseña de Dropbox cuando intentan usar la autenticación con ID de Lenovo.
Según Reuters, aproximadamente 5,000 cuentas fueron accedidas, y el atacante visualizó y descargó contenido de algunos usuarios. BleepingComputer contactó a Dropbox para obtener información adicional, pero no recibió respuesta al momento de la publicación.















Deja una respuesta