


El grupo de ransomware Clop ha trasladado su sitio de filtraciones de datos a una nueva dirección Tor después de confirmar que su servidor anterior fue comprometido y desfigurado mediante una vulnerabilidad no parcheada en Grav CMS. Según ha podido saber BleepingComputer, se trata de una falla de path traversal no autenticada.
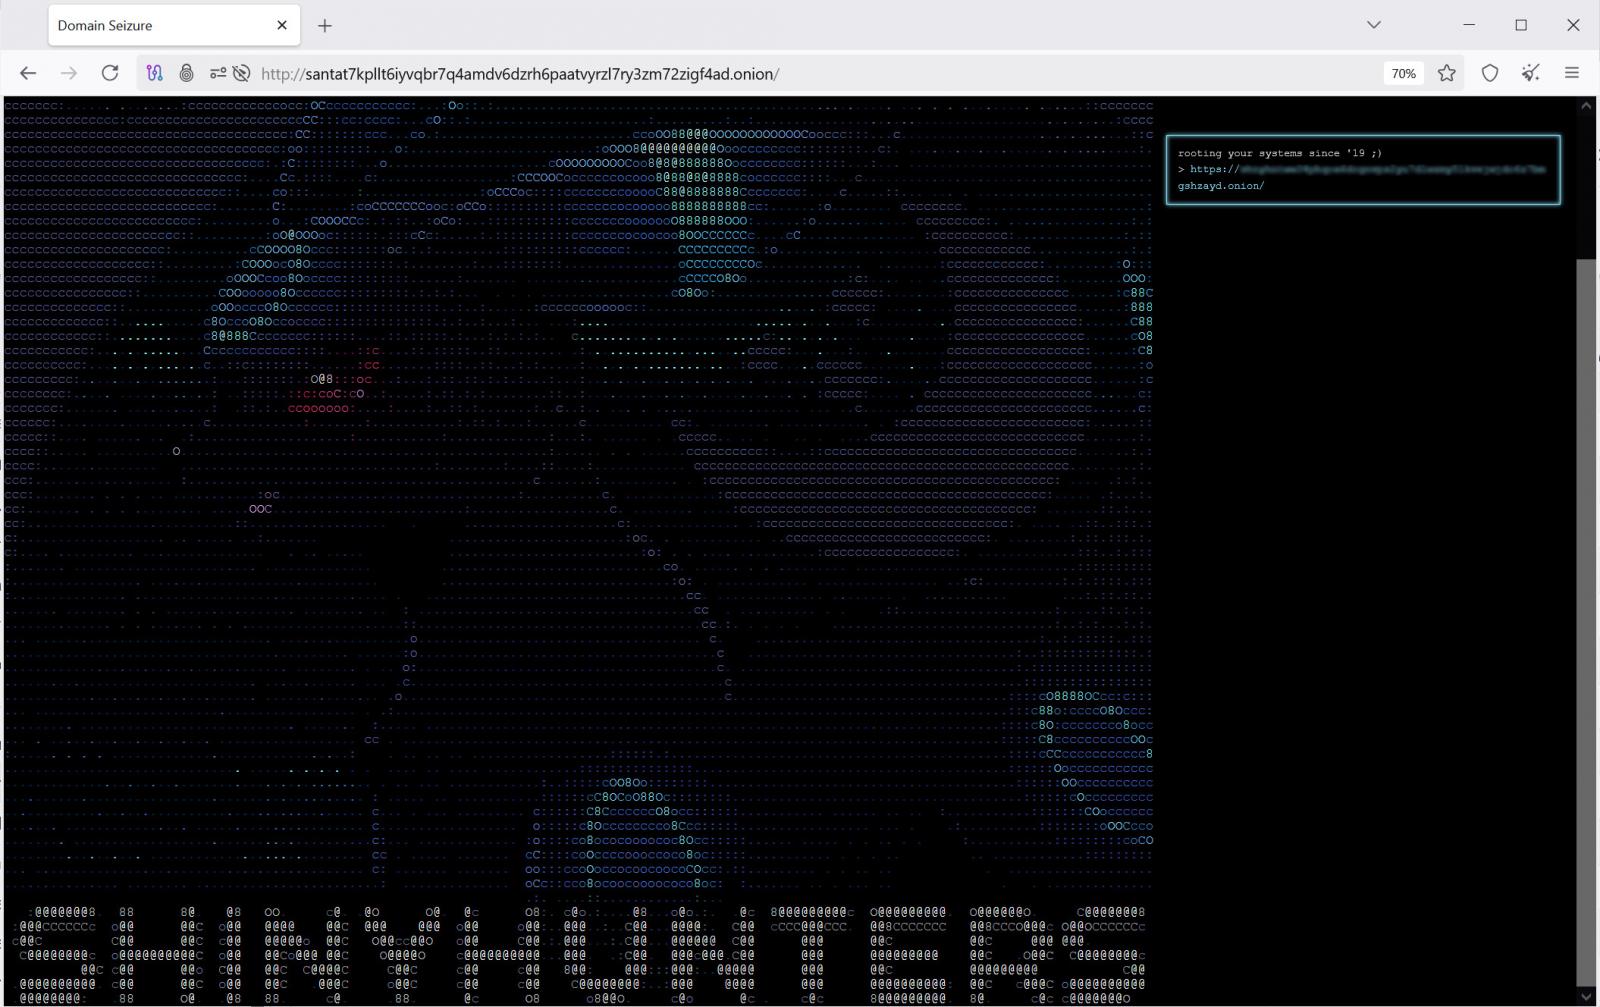
El sitio de filtraciones de Clop fue vulnerado a principios de este mes por el grupo de extorsión ShinyHunters, que primero subió un pequeño archivo de texto y luego reemplazó el sitio con una desfiguración de página completa que mostraba su logotipo del Pokémon Umbreon y un enlace a su propio sitio de filtraciones.
ShinyHunters afirmó posteriormente en su propio sitio de filtraciones que robó código fuente, plugins de Grav CMS, registros del servidor y las claves privadas utilizadas por el servicio onion de Tor de Clop. El grupo emitió entonces una demanda de rescate, amenazando con filtrar los archivos robados si Clop no pagaba.
Clop ha anunciado ahora una nueva dirección onion y dice que el dominio antiguo seguirá siendo accesible temporalmente antes de ser retirado.
Clop también negó tener alguna relación o negociación en curso con ShinyHunters.
"No los conocemos, nunca hemos trabajado con ellos y en este momento no estamos en contacto con ellos; además, no les hemos proporcionado ninguna información ni lo haremos, ni ahora ni en el futuro", declaró Clop a BleepingComputer.
Cuando se le preguntó si el grupo había determinado cómo ShinyHunters vulneró el sitio de filtraciones, Clop confirmó que su instalación de Grav no estaba completamente actualizada.
Sin embargo, el grupo de ransomware ruso disputa las afirmaciones de ShinyHunters de que se robaron datos operativos o financieros valiosos del servidor comprometido.
"No actualizamos el plugin de Grav —aunque finalmente sucedió—, pero el servidor no contenía más que contenido (es decir, no había absolutamente ningún dato ni actividad financiera allí, ni podría haberla). Por lo tanto, su afirmación no vale nada, al igual que sus palabras", dijo Clop.
Aunque Clop dice que no se comunica con los otros actores de amenazas, desde entonces ha sido eliminado discretamente del sitio de filtraciones de ShinyHunters, algo que suele ocurrir cuando hay negociaciones en curso.
Cuando se le preguntó sobre la eliminación, ShinyHunters dijo a BleepingComputer que no quería responder más preguntas al respecto.
Grav confirma la falla utilizada en el ataque
Grav CMS ha confirmado ahora que los detalles de la vulnerabilidad y su explotación compartidos por ShinyHunters con BleepingComputer son precisos.
ShinyHunters dijo a BleepingComputer que el servidor comprometido de Clop ejecutaba Grav CMS 1.7.43 y afirmó haber explotado una falla de carga de archivos no autenticada en el manejo de cargas de formularios de Grav.
Según el actor de amenazas, el código vulnerable utilizaba valores proporcionados a través de parámetros POST relacionados con formularios al crear directorios temporales de carga sin validarlos primero como componentes de ruta de sistema de archivos seguros.
El grupo identificó específicamente el parámetro __unique_form_id__ y dijo que el valor se añadía a una ruta temporal como:
ShinyHunters afirmó que al proporcionar secuencias de path traversal, como ../../../shhq, para el identificador único de formulario, podía hacer que Grav creara una ruta de carga fuera del directorio tmp/forms previsto.
El archivo cargado podía entonces escribirse en otro lugar dentro de la instalación de Grav.
Después de que BleepingComputer compartiera los detalles técnicos con Grav, los desarrolladores del CMS confirmaron que la descripción del actor de amenazas era precisa.
"Sí, es una falla legítima y la descripción del actor de amenazas es precisa", dijo Grav a BleepingComputer.
Grav dijo que la falla está registrada como CVE-2026-42608 y es una vulnerabilidad de path traversal que fue reportada de forma privada y corregida en Grav 2.0 (2.0.0-beta.2) a principios de este año, con el aviso publicado el 27 de abril.
La corrección añadió una función sanitizeId() que solo acepta identificadores que coinciden con la lista de permitidos:
Grav confirmó que este método de saneamiento es la misma mitigación descrita por ShinyHunters a BleepingComputer.
Sin embargo, aunque las versiones actuales de Grav 2.x ya estaban protegidas, la corrección no se había retroportado a la rama anterior Grav 1.7, dejando vulnerables instalaciones como la 1.7.43 de Clop.
"La brecha era la línea 1.7", dijo Grav a BleepingComputer. "Grav 2.0 es la versión principal actual, pero muchos sitios todavía están en 1.7, y esa corrección aún no se había retroportado allí".
Después de que BleepingComputer compartiera los detalles de explotación con Grav, los desarrolladores retroportaron la corrección a la rama 1.7 y lanzaron Grav 1.7.53.4 ayer.
Grav también aclaró que la vulnerabilidad se encuentra en el núcleo de Grav, no en el plugin Form.
"El error está en el núcleo de Grav, no en el plugin Form, por lo que la versión del plugin Form (7.3.0 en su ejemplo) no cambia si un sitio es vulnerable. Es la versión del núcleo la que importa", dijo Grav.
Grav insta a cualquiera que aún ejecute la rama 1.7 a actualizar a la versión 1.7.53.4. Los usuarios de las versiones actuales de Grav 2.x ya han estado protegidos contra la vulnerabilidad durante meses.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre lo que cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- ShinyHunters hackea el sitio de filtraciones de Clop y amenaza con extorsionar al grupo de ransomware
- GitLab insta a los usuarios a parchear una falla de path traversal de máxima severidad
- CISA: las fallas de SonicWall SMA1000 ahora son explotadas por grupos de ransomware
- Falla en Elementor WordPress permite a atacantes crear cuentas de administrador
- CISA advierte sobre fallas en Sharepoint, WSO2 y Adobe Commerce explotadas en ataques
Etiquetas
- Clop
- Data Leak Site
- Grav CMS
- Path Traversal
- Ransomware
- ShinyHunters
- Vulnerability
Lawrence Abrams
Artículo anterior
Publicar un comentario Reglas de la comunidad
Necesitas iniciar sesión para publicar un comentario. ¿Aún no eres miembro? Regístrate ahora
También te puede gustar:
















Deja una respuesta