


Una nueva variante del malware MacSync, dirigido a sistemas macOS, emplea eventos de calendarios públicos de iCloud para entregar payloads actualizados. MacSync es un malware basado en Swift que apareció en abril de 2025 y recientemente se ha distribuido en campañas ClickFix disfrazado de Homebrew y herramientas de análisis de espacio en disco de macOS. Según investigadores de Kaspersky, aunque las versiones anteriores derivaban de la familia de stealers AMOS, MacSync ha evolucionado y ha añadido nuevas capacidades a través de módulos.
Cadena de distribución
MacSync se ha distribuido a las víctimas mediante ingeniería social, incluyendo ataques de estilo ClickFix, y a través de software presentado como gratuito, crackeado o como nuevas aplicaciones. Los investigadores señalan que el actor de amenazas entregó el malware como una falsa cartera de criptomonedas llamada Toria, que contaba con un sitio web dedicado y se promocionaba en redes sociales.
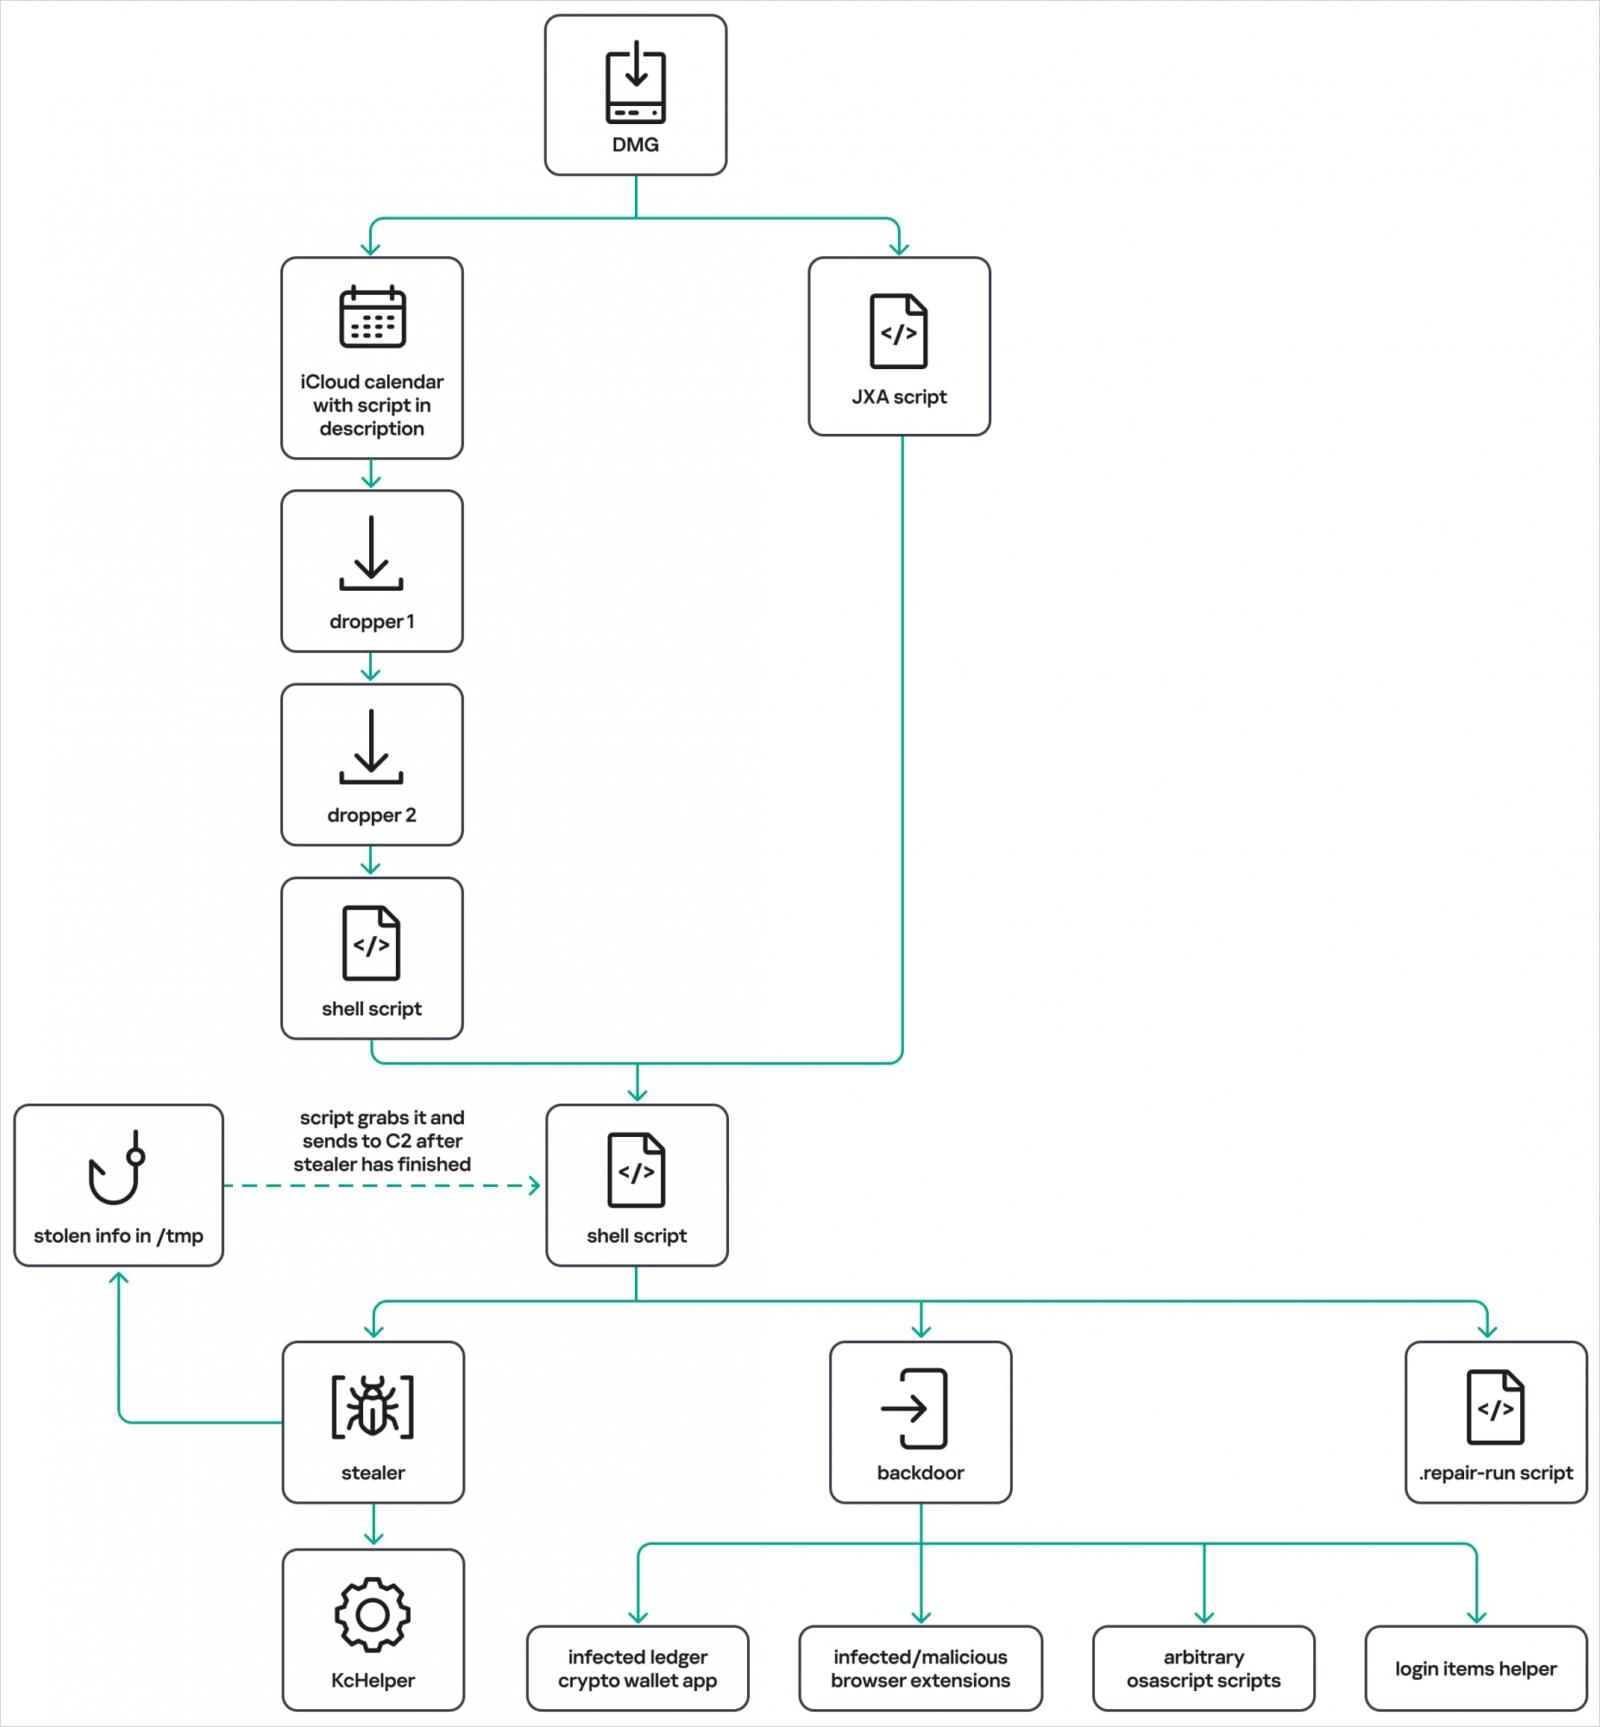
Kaspersky descubrió la campaña de MacSync con dos métodos de entrega. En el más complejo, un downloader obtiene comandos ocultos en la descripción de un evento de calendario público de iCloud y luego descarga el payload de la siguiente etapa desde iCloud. El downloader introduce los datos del calendario obtenidos en el shell zsh de macOS. La mayor parte del texto del calendario produce errores, pero los comandos colocados después de la línea DESCRIPTION: del evento se ejecutan y descargan un archivo con los componentes del malware. El archivo contiene un paquete 'APP' que actúa como dropper y conduce a más etapas que finalmente recuperan el malware MacSync.
Nuevo módulo de puerta trasera
El módulo infostealer permanece en gran medida sin cambios y se dirige a historial de navegación, cookies y credenciales guardadas, datos de extensiones y aplicaciones de carteras de criptomonedas, datos de Telegram, el archivo Keychain, información del sistema y del dispositivo, y archivos de configuración de SSH, AWS, Kubernetes, Git y shell. El nuevo módulo observado es una puerta trasera en Objective-C que se disfraza como Finder, el gestor de archivos predeterminado de macOS. Su instalador establece persistencia mediante un LaunchAgent, modificaciones en .zshrc y hooks globales de Git, al tiempo que termina los procesos de notificación de macOS para evitar que las alertas lleguen al usuario.
La puerta trasera puede realizar las siguientes acciones en sistemas infectados:
- Ejecutar AppleScript proporcionado por el atacante y recibido desde su servidor de comando y control.
- Desplegar una extensión de navegador o reemplazar una aplicación de cartera Ledger instalada con versiones suministradas por el servidor de comando y control (C2).
- Recopilar información adicional del sistema y archivos, y subirlos al servidor C2.
- Comprobar y establecer persistencia para que se inicie de nuevo tras un reinicio.
Kaspersky infirió los propósitos de los comandos a partir de sus nombres y mensajes de estado, ya que no disponía del código AppleScript que ejecutarían. Los investigadores también identificaron un comando 'misterioso', live_browser, que descarga y ejecuta un componente llamado sn_relay, cuyo propósito Kaspersky no pudo determinar.
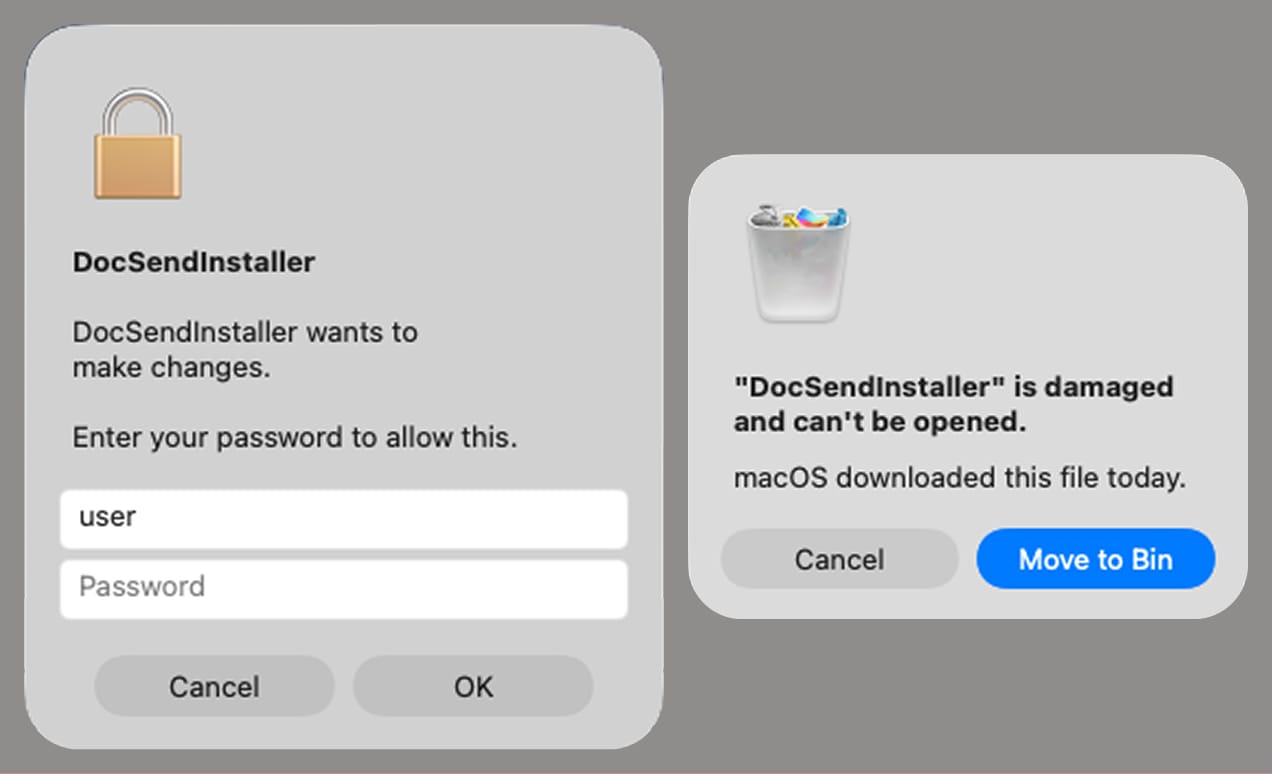
A medida que MacSync continúa evolucionando y adoptando cadenas de distribución más evasivas y efectivas, se recomienda a los usuarios de macOS evitar ejecutar comandos que encuentren en línea. También se aconseja no descargar archivos DMG de sitios sospechosos y tratar con precaución las solicitudes de contraseña de administrador.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Nuevo malware Infinity Stealer roba datos de macOS mediante señuelos ClickFix
- Repositorios falsos de GitHub de LastPass Authenticator distribuyen el nuevo infostealer Rapuncel
- Nuevo malware macOS AmnesiaStealer secuestra sesiones de navegador mediante control remoto
- Lanzador falso de script Roblox Xeno distribuye infostealer y malware RAT
- Arch Linux desactiva la adopción de paquetes AUR para detener la avalancha de malware
















Deja una respuesta