

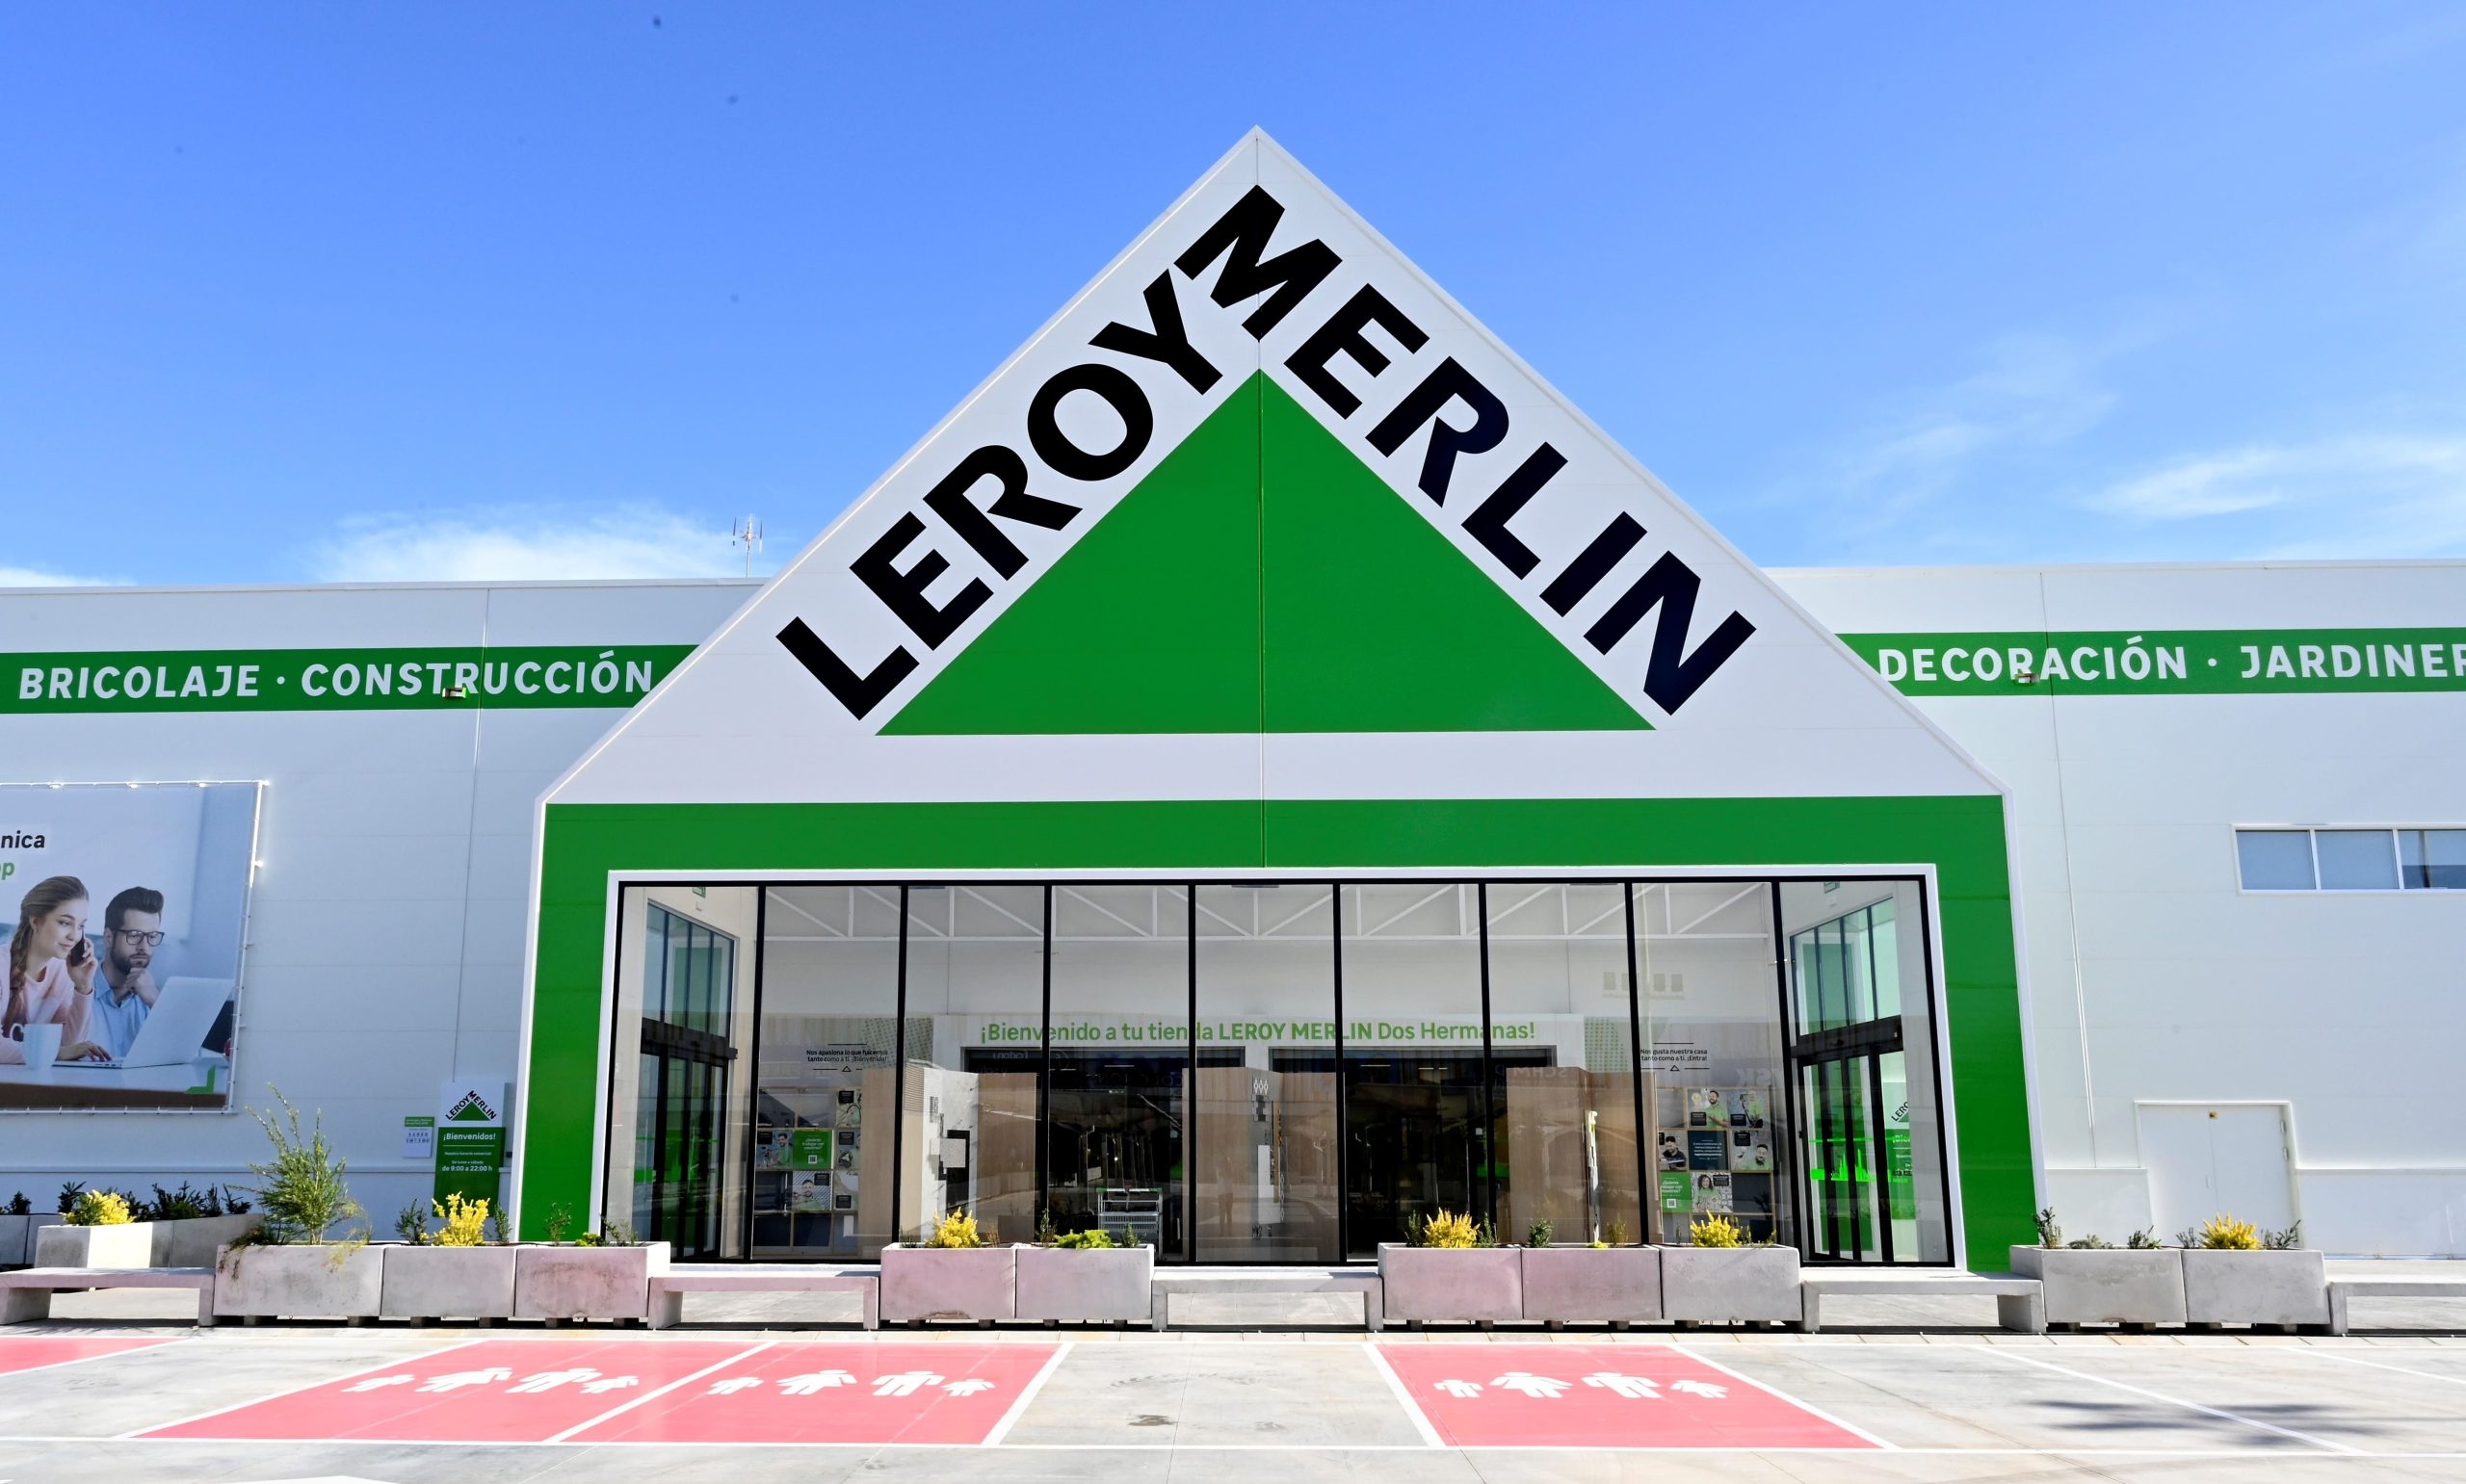
Leroy Merlin ha reconocido que un «acto de ciber-delincuencia» ha atacado recientemente su sistema de información y algunos de los datos personales de los clientes pueden haberse filtrado fuera de la compañía.
La información que se ha visto comprometida correspondería a datos de contacto, como nombre, apellido, número de teléfono, dirección de email, dirección postal y fecha de nacimiento, así como los detalles relativos al programa de fidelidad.
La compañía asegura que los datos bancarios de los clientes no se han visto afectados por la filtración y permanecen completamente seguros. También indica que las contraseñas de la cuenta de cliente están igualmente a salvo y no se han filtrado.
Leroy Merlin señala que por el momento no ha constatado ningún uso fraudulento de esta información expuesta, pero por si las moscas, recomienda a los usuarios que se mantengan atentos a emails poco claros o inesperados que sean phising y estén vigilantes respecto a supuestos correos con descuentos de fidelidad.
«Le aseguramos que la protección de sus datos es nuestra prioridad. Le agradecemos su comprensión y su confianza», concluyen.
Una brecha que no se repara con Aguaplast
La brecha de seguridad afectaría a «cientos de miles clientes», aunque solo a aquellos que están vinculados a una cuenta de fidelización. No está muy claro si la filtración atañe solo a Francia o se ha extendido a otros países, como España.
Tampoco se ha compartido si se trata de un ataque de ransomware. En el momento de escribir este artículo ninguna banda conocida había reivindicado la autoría.
El minorista ha trasladado lo sucedido a la autoridades francésa de protección de datos (CNIL) y presentará una denuncia. Las investigaciones siguen en curso.
Leroy Merlin ha reconocido que un «acto de ciber-delincuencia» ha atacado recientemente su sistema de información y algunos de los datos personales de los clientes pueden haberse filtrado fuera de la compañía.
«Desde la detección del ataque, hemos tomado todas las medidas necesarias para impedir el acceso no autorizado y contener el incidente», han señalado.
La información que se ha visto comprometida correspondería a datos de contacto, como nombre, apellido, número de teléfono, dirección de email, dirección postal y fecha de nacimiento, así como los detalles relativos al programa de fidelidad.
La compañía asegura que los datos bancarios de los clientes no se han visto afectados por la filtración y permanecen completamente seguros. También indica que las contraseñas de la cuenta de cliente están igualmente a salvo y no se han filtrado.
Leroy Merlin señala que por el momento no ha constatado ningún uso fraudulento de esta información expuesta, pero por si las moscas, recomienda a los usuarios que se mantengan atentos a emails poco claros o inesperados que sean phising y estén vigilantes respecto a supuestos correos con descuentos de fidelidad.
«Le aseguramos que la protección de sus datos es nuestra prioridad. Le agradecemos su comprensión y su confianza», concluyen.
Una brecha que no se repara con Aguaplast
La brecha de seguridad afectaría a «cientos de miles clientes», aunque solo a aquellos que están vinculados a una cuenta de fidelización. No está muy claro si la filtración atañe solo a Francia o se ha extendido a otros países, como España.
Tampoco se ha compartido si se trata de un ataque de ransomware. En el momento de escribir este artículo ninguna banda conocida había reivindicado la autoría.









Deja una respuesta