

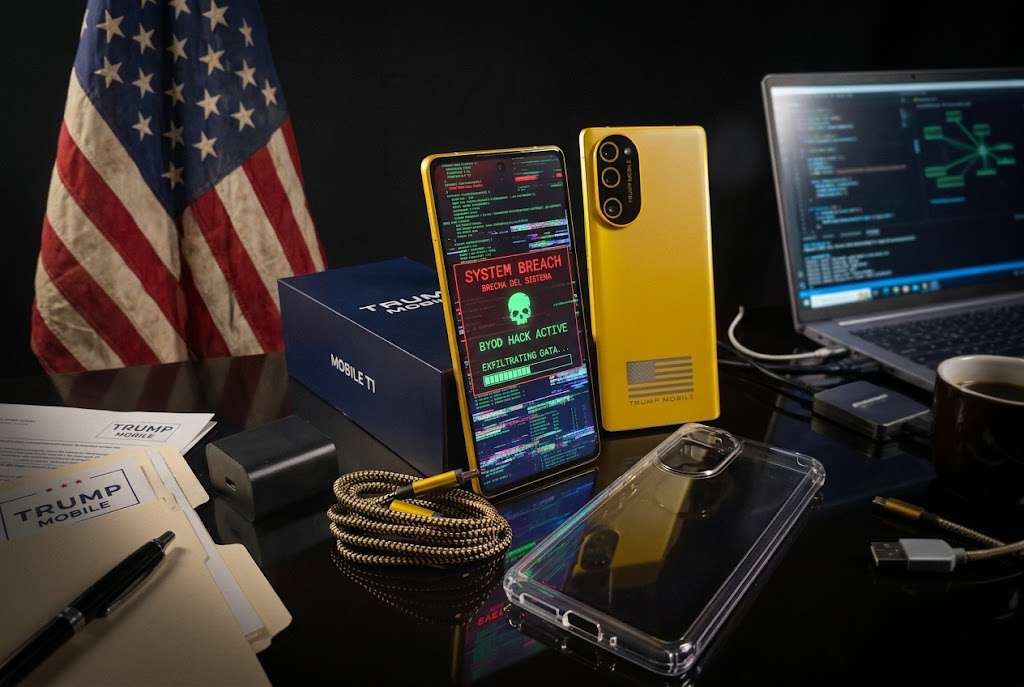
A mediados de este año –y tras muchos meses de demora– Donald Trump comenzó a comercializar su propia marca de teléfonos inteligentes, Trump Mobile. El terminal se caracteriza por su acabado exterior en tonos dorados y por llevar grabada en la parte de atrás la bandera de EE.UU.
En estos meses, los dispositivos han experimentado algunas controversias. Al poco de su lanzamiento algunos investigadores expusieron vulnerabilidades en los sistemas de la compañía.
Ahora estos problemas de seguridad han escalado incluso más. Un grupo de ciberdelincuentes de nuevo cuño que se hace llamar BYOD ha asegurado haber comprometido la seguridad de esta compañía. Así lo señalaba en su página de filtraciones de la dark web.
Los cibermalos habrían accedido a detalles como nombres, direcciones de correo electrónico, números de teléfono, direcciones particulares y detalles de los pedidos.
El equipo de investigación de Cybernews ha podido corroborar que los datos son legítimos y no están vinculados a ninguna filtración anterior.
Hay más de 3.600 usuarios de la marca que se habrían visto afectados. Lo más preocupante es que entre ellos se encuentra Eric Brunnett, vicepresidente y director de información de la Trump Organization, entidad que gestiona los asuntos empresariales de la familia.
Ya el año pasado Brunnett dejaba caer en una entrevista que había una «cantidad inimaginable de personas malintencionadas que intentaban infiltrarse en nuestra red cada día. Debemos mantener una postura de seguridad que no permita ningún tipo de vulneración», añadía.
Más allá del CIO, no hay ningún miembro de la familia Trump que haya visto su información personal comprometida por el incidente.
No negociamos con terroristas… ni tampoco tenemos negociador
Según explicaban desde BYOD, informaron a Trump Mobile sobre la brecha de seguridad, pero les dijeron que la compañía tecnológica no tenía «ningún equipo para gestionar eso» y que «cualquiera que los piratee es un terrorista».
Parece que estos amigos de lo ajeno obtuvieron acceso inicial al infectar el equipo de un empleado de Liberty Mobile, un operador de red móvil virtual (OMV) con sede en Florida que presta servicios a Trump Mobile, con un troyano de acceso remoto.
Posteriormente, los piratas informáticos se dirigieron a subdominios expuestos de Trump Mobile y extrajeron los datos de los clientes. Además, los cibermalos aseguran que aún mantienen acceso en tiempo real a un panel de control del vendedor de teléfonos.
Por ahora, no se ha atribuido ningún origen concreto a BYOD ni tampoco se sabe si podrían estar relacionados con algún Estado en particular.





Deja una respuesta