

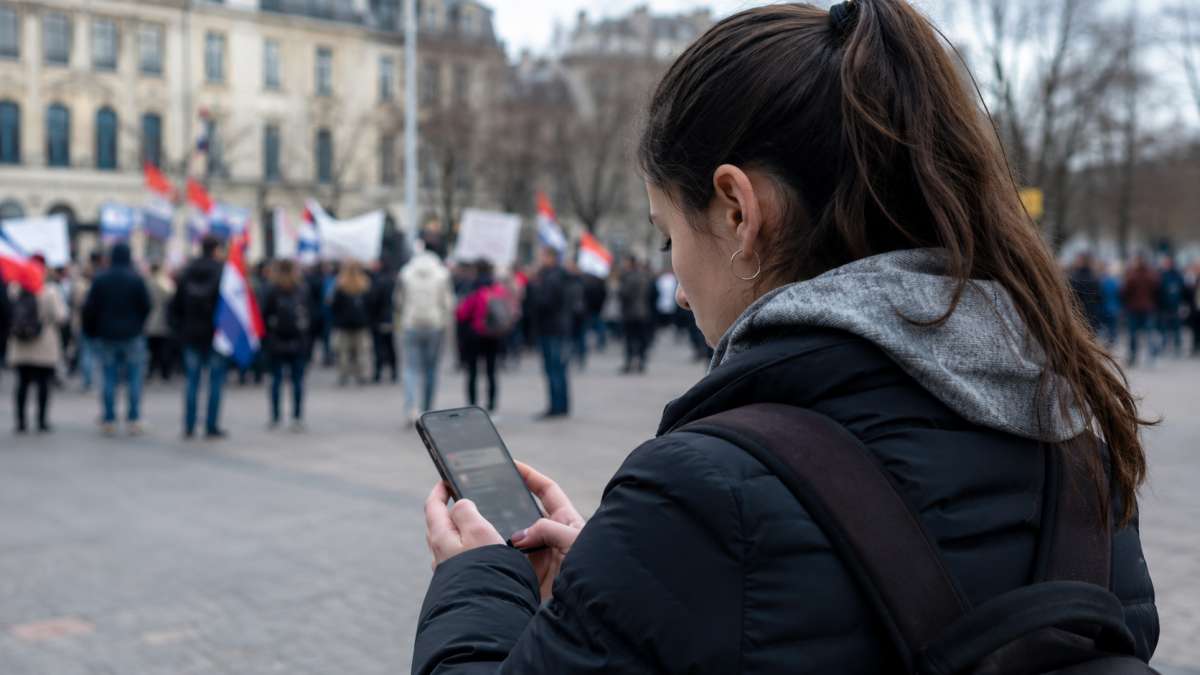
Citizen Lab, un laboratorio de investigación de la Universidad de Toronto especializado en analizar ciberataques, vigilancia digital y abusos de tecnologías contra periodistas y activistas, ha descubierto que un miembro del movimiento estudiantil de Serbia fue infectado con Pegasus mediante un ataque zero-click.
A diferencia de muchos ataques de phishing, en los que la víctima debe pulsar un enlace, abrir un documento o instalar una aplicación, los ataques zero-click pueden ejecutarse simplemente mediante el procesamiento automático de determinados contenidos recibidos por el dispositivo.
En este caso, el mecanismo estaba relacionado con iMessage y la vulnerabilidad utilizada ya había sido corregida por Apple con iOS 18.4.1, una actualización publicada en abril de 2025.
El hecho de que la falla estuviera ya parcheada cuando se produjo la infección pone de manifiesto la importancia de mantener los dispositivos actualizados, especialmente en el caso de personas que puedan ser objetivos de ataques dirigidos.
Otros precedentes
El caso del estudiante no parece ser un incidente aislado. La SHARE Foundation asegura que al menos 14 personas en Serbia han sido objetivo de spyware avanzado desde comienzos de este año.
Entre las personas afectadas se encuentran miembros del movimiento estudiantil, activistas, un diputado y un concejal perteneciente a partidos de la oposición.
La campaña coincide además con un periodo de elevada actividad política en el país, incluyendo las elecciones locales celebradas a finales de marzo.
No todos los casos identificados están relacionados con Pegasus. Los investigadores también han documentado el uso de spyware para Android, incluido NoviSpy, una herramienta que ya había sido relacionada anteriormente con operaciones de vigilancia en Serbia.
En uno de los casos, el teléfono de un miembro del movimiento estudiantil habría sido confiscado durante un interrogatorio policial y posteriormente habría sido infectado con una nueva versión de NoviSpy.
Desde Amnistía Internacional han subrayado como estos hallazgos forenses «demuestran que los estudiantes serbios siguen siendo blanco de herramientas de software espía invasivas para Android, instaladas mientras están detenidos por las autoridades serbias».





Deja una respuesta