


Detalles del incidente
La empresa de tecnología sanitaria Novocure ha revelado que un ciberataque ocurrido a mediados de agosto expuso los datos de un número no especificado de empleados y de más de 1,400 pacientes con cáncer en Estados Unidos. Novocure, compañía global de oncología con más de 1,300 empleados y operaciones en Norteamérica, Europa, Oriente Medio y Asia, es conocida por desarrollar y comercializar los Campos de Tratamiento de Tumores (TTFields), una terapia no invasiva de campos electromagnéticos para tumores cancerosos.
En una presentación ante la Comisión de Bolsa y Valores de EE. UU. (SEC), la compañía informó que detectó el incidente después de que se produjera un acceso no autorizado a algunos de sus sistemas de información. Según la investigación en curso, los atacantes accedieron a más de 1,400 registros de pacientes estadounidenses que incluían números de identificación, aunque estos registros no contenían nombres ni otros datos identificativos. Sin embargo, para menos de 50 pacientes en el oeste de EE. UU., los atacantes accedieron a información identificativa y datos de contacto generales de los proveedores de atención médica.
La brecha también expuso información de contacto de un número no revelado de empleados de Novocure, incluidos títulos de trabajo y números de teléfono. La empresa enfatizó que no se obtuvo acceso a ninguno de sus dispositivos de tratamiento médico, que su capacidad operativa no se ha visto comprometida y que todos sus sistemas funcionan con normalidad.
La empresa se toma muy en serio su obligación de salvaguardar la privacidad y seguridad de los datos de sus pacientes. Continúa evaluando los requisitos regulatorios y legales de notificación aplicables y realizará todas las notificaciones requeridas según sus hallazgos, incluidos los pacientes afectados.
Reclamado por ShinyHunters
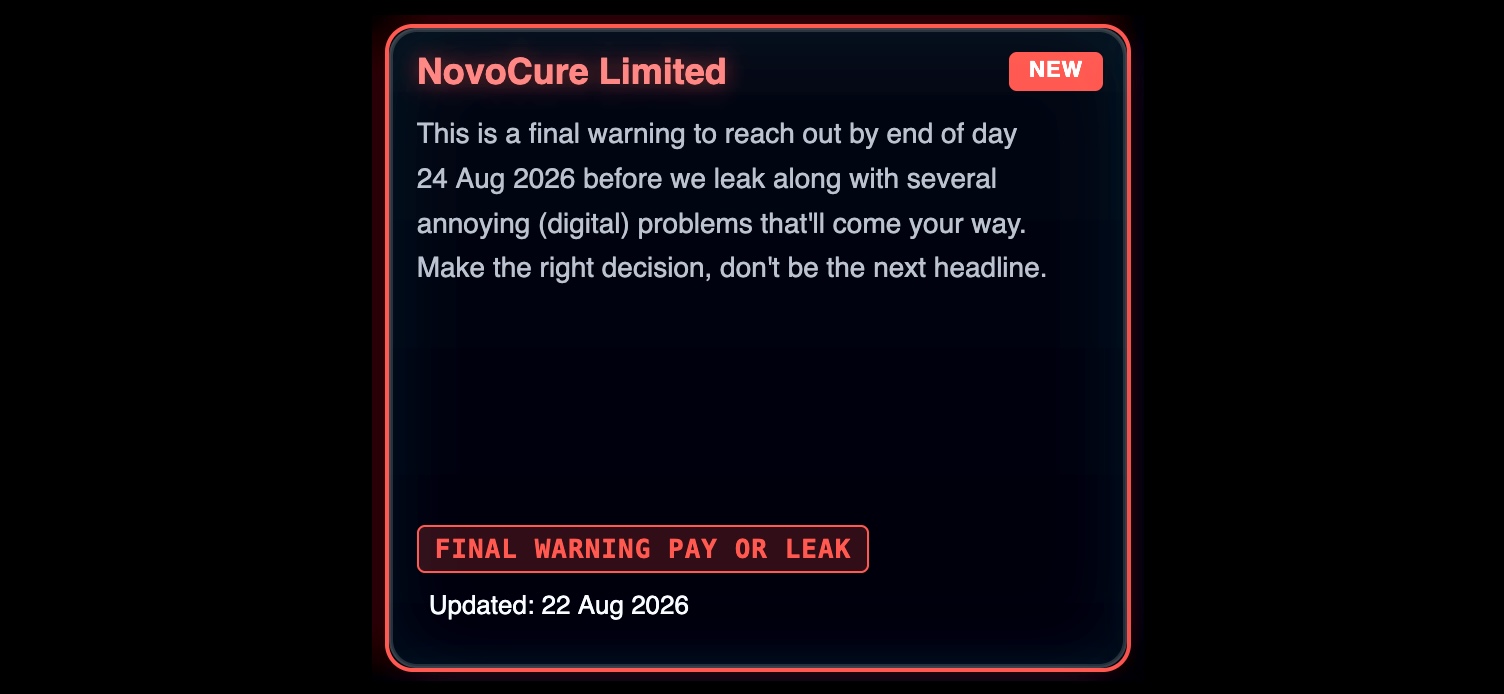
Aunque Novocure aún no ha atribuido la brecha, el grupo de extorsión ShinyHunters se atribuyó la responsabilidad del ataque el mes pasado y filtró un archivo de 33 GB que supuestamente contenía datos robados de los sistemas de la empresa. ShinyHunters ha sido vinculado anteriormente a brechas en más de una docena de clientes de Snowflake y en numerosos proveedores de integración de terceros.
El grupo de extorsión también ha afirmado haber robado más de 1,500 millones de registros en campañas de Salesloft Drift y Salesforce Aura dirigidas a cientos de clientes de Salesforce. Más recientemente, se vinculó a ShinyHunters con brechas en más de 100 organizaciones tras ataques de robo de datos que explotaron una vulnerabilidad de día cero en Oracle PeopleSoft.
El incidente de Novocure se suma a una serie de ciberataques que han afectado a empresas de atención médica en el último mes. La empresa de software sanitario Unlimited Technology Systems reveló que una brecha de datos en octubre de 2025 afectó a más de 3.8 millones de personas, mientras que la empresa de TI sanitaria CareCloud informó que una brecha de datos en marzo afectó a más de 3.7 millones de personas. Más recientemente, el proveedor de servicios de salud Nutex comenzó a investigar una brecha de datos con robo de información de servidores de la empresa, y el gigante de distribución farmacéutica McKesson reveló un incidente de ciberseguridad después de que el grupo de extorsión ShinyHunters reclamara el robo de 284 millones de registros de datos de pacientes.
Los expertos señalan que los puntajes generales de prevención pueden ocultar lo que sucede después del acceso inicial. Una vez que los atacantes utilizan credenciales válidas, la prevención cae drásticamente. El Informe Azul 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
















Deja una respuesta