

Incidente de seguridad en Cadence
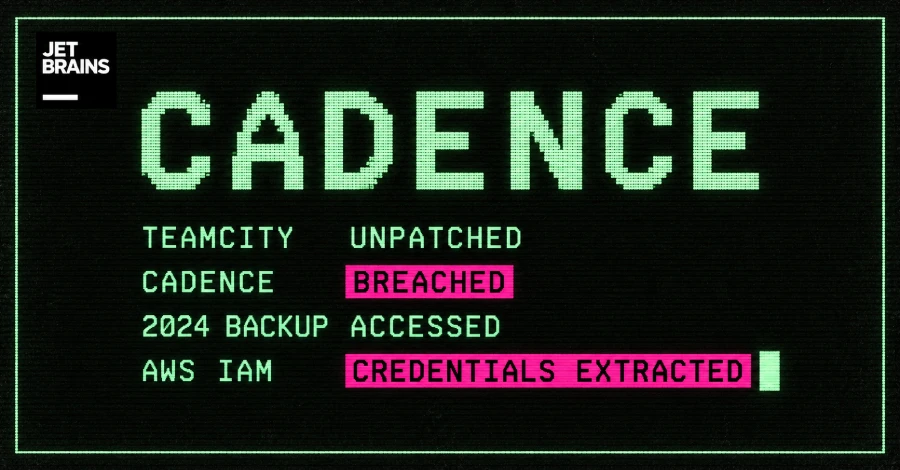
JetBrains ha notificado a los usuarios de su servicio en la nube Cadence que revoquen y roten todas las credenciales y secretos que hayan utilizado para ejecutar tareas en Cadence, tras un incidente de seguridad ocurrido el mes pasado. La empresa detectó el ataque el 23 de agosto de 2026, luego de que actores no identificados explotaran la vulnerabilidad crítica CVE-2026-63077 en TeamCity, que tiene una puntuación CVSS de 9.8.
La vulnerabilidad, que permite la deserialización de datos no confiables, posibilita a un atacante no autenticado con acceso al servidor TeamCity eludir los controles de autenticación y ejecutar comandos arbitrarios en el sistema operativo con los privilegios del proceso del servidor. La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) añadió este fallo a su catálogo de vulnerabilidades explotadas conocidas el 5 de agosto de 2026.
Acceso no autorizado y datos comprometidos
Según JetBrains, los atacantes accedieron a datos contenidos en una copia de seguridad del servidor de Cadence del año 2024 y obtuvieron acceso no autorizado que podría haberles permitido llegar a un almacenamiento con datos de usuarios actuales, incluidas direcciones de correo electrónico, código fuente de proyectos y credenciales. Daniel Gallo, líder de ingeniería de soluciones en JetBrains, afirmó que esto afecta al mismo grupo de usuarios que ya se había contactado directamente, y que no se identificaron usuarios adicionales afectados, aunque se trata la información almacenada allí como potencialmente expuesta.
Información a la que se confirmó acceso
- Datos personales: nombres de usuario, nombres reales, direcciones de correo electrónico, marcas de tiempo del último inicio de sesión y direcciones IP de último acceso.
- Copia de seguridad completa del servidor de Cadence de 2024, que contiene credenciales, configuraciones, artefactos, registros u otros datos.
- Varios usuarios de AWS IAM y credenciales/secretos asociados extraídos de la copia de seguridad, incluyendo usuarios IAM pertenecientes a empleados de JetBrains que utilizaban el servicio.
- Archivos almacenados en buckets de S3 dentro de las cuentas AWS de JetBrains utilizadas por Cadence.
JetBrains también advirtió que los atacantes podrían haber accedido al código fuente sincronizado desde proyectos de PyCharm al servidor afectado. Esto incluye escenarios en los que los usuarios subieron o sincronizaron archivos de proyecto para ejecutarlos en Cadence, lo que podría haber expuesto inadvertidamente código, credenciales o configuraciones.
Acciones tomadas por JetBrains
El servidor explotado, que operaba bajo el dominio api.cadence.jetbrains.com, ha sido puesto fuera de línea. La empresa reconoció que el servidor debió haber sido parcheado como parte de su propia respuesta a la vulnerabilidad, pero no compartió detalles sobre por qué no se hizo. JetBrains ha invalidado todos los tokens de acceso utilizados por el plugin de Cadence en PyCharm para conectarse a Cadence.
Indicadores de compromiso
- Actividad desde el 8 de agosto de 2026, especialmente autenticación o actividad que utilice credenciales previamente almacenadas o accesibles a través de Cadence.
- Direcciones IP asociadas con la actividad de explotación observada: 150.109.230.104, 43.153.227.206, 62.210.127.48, 210.247.242.190, 15.235.225.205 y 152.233.30.18.
- Autenticación o actividad desde direcciones IP o ubicaciones inesperadas.
- Clonaciones o descargas inesperadas de repositorios, y commits inesperados.
- Cambios en secretos de repositorio, webhooks, colaboradores o permisos.
- Nuevos o modificados tokens de acceso personal, tokens de API o claves SSH en servicios externos.
- Nuevas cuentas de servicio creadas en servicios externos.
- Cambios inesperados en roles, políticas o permisos de IAM en la nube.
- Acceso inesperado a almacenamiento en la nube, incluyendo buckets y objetos S3 en AWS y Google Cloud.
- Publicación o modificación inesperada de paquetes o versiones.
Recomendaciones para los usuarios
JetBrains recomienda a todos los usuarios de Cadence rotar todas las credenciales y secretos, revisar los sistemas conectados para detectar actividad sospechosa, especialmente cuentas AWS, buckets S3, entornos de despliegue, registros de paquetes y contenedores, y otros sistemas accesibles con las credenciales revocadas. También deben auditar los repositorios de código fuente en busca de cambios no autorizados durante el período del incidente y tratar todas las ejecuciones como potencialmente no confiables.
Las consecuencias probables de la exposición de datos personales incluyen un mayor riesgo de phishing dirigido, ingeniería social, suplantación de identidad y otras comunicaciones maliciosas o no solicitadas que utilicen los nombres y direcciones de correo electrónico afectados.







Deja una respuesta