

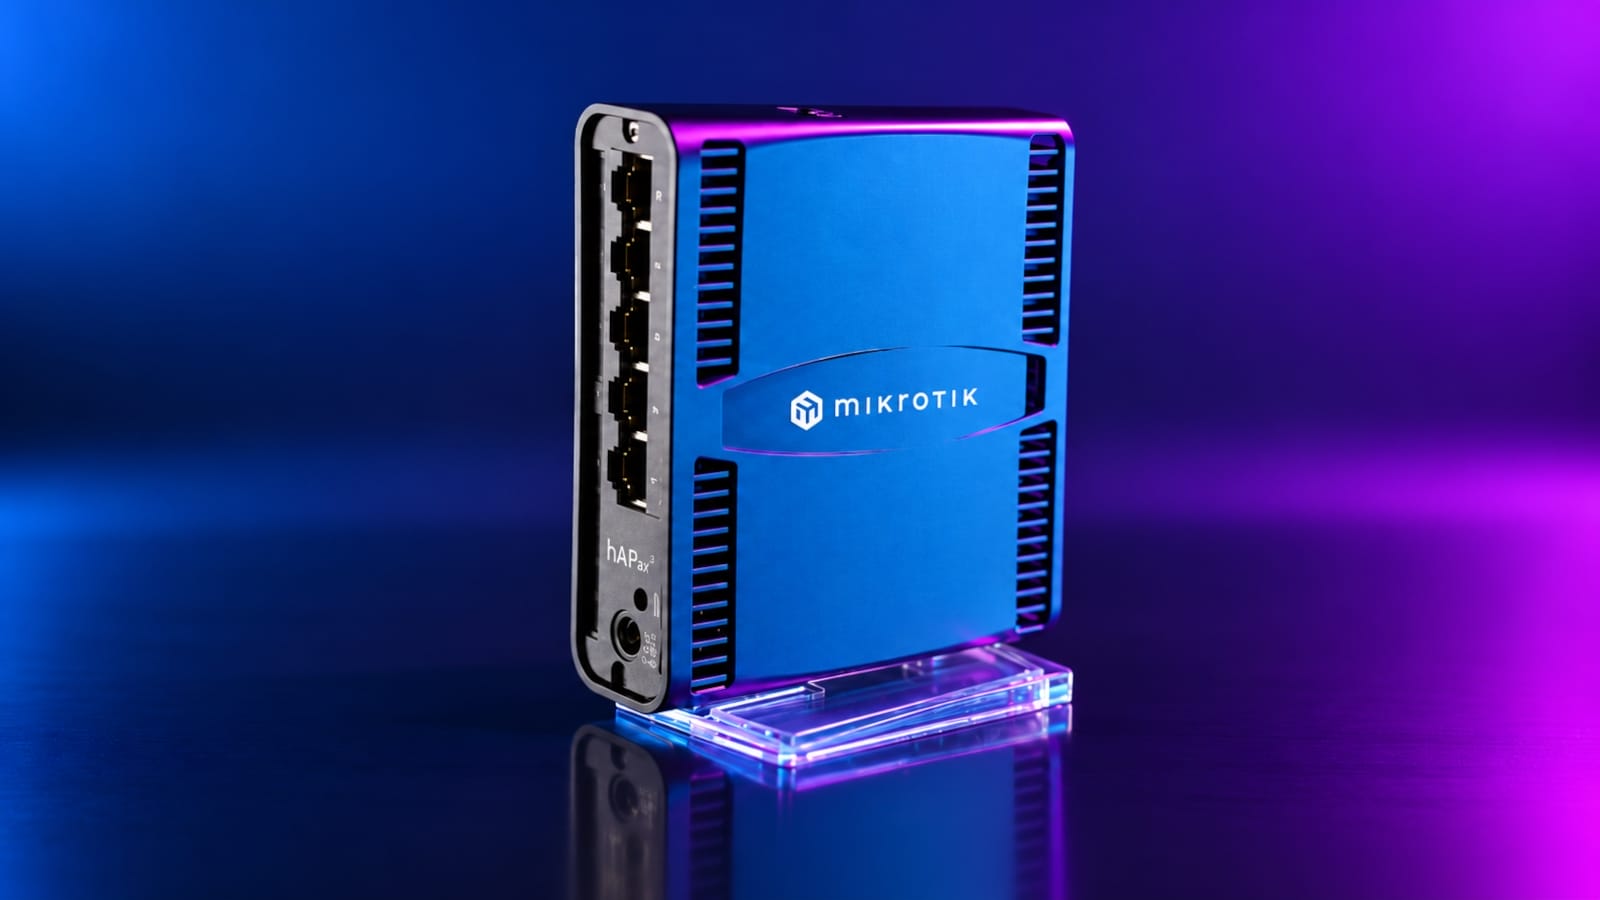
Los ciberdelincuentes están utilizando una combinación de dos vulnerabilidades recientemente reveladas en routers MikroTik para apoderarse de dispositivos que tienen servicios SSH accesibles desde internet. La primera falla, registrada como CVE-2026-67276, es un bypass de autenticación en el protocolo SSH de MikroTik RouterOS causado por una validación incompleta de las claves públicas RSA. Un atacante que conozca un nombre de usuario y el módulo público de la clave de ese usuario puede explotar esta vulnerabilidad creando una clave diferente e iniciando sesión sin necesidad de la clave privada legítima.
La segunda vulnerabilidad, identificada como CVE-2026-86060, es una falla de escalada de privilegios en SSH dentro de MikroTik RouterOS, originada por el manejo inadecuado de nombres de usuario especialmente diseñados. Mediante un nombre de usuario manipulado, los atacantes pueden alterar la sesión SSH para obtener privilegios administrativos completos en el dispositivo.
Ambas vulnerabilidades fueron descubiertas por la agencia CERT de Polonia con la asistencia de los sistemas de inteligencia artificial GPT-5.5-cyber y GPT-5.6-sol, y recibieron una calificación de severidad crítica. La agencia polaca ha denominado a esta cadena de exploits como 'MikroTrick' y ha advertido que ya está siendo explotada activamente en el entorno real.
En los últimos días hemos estado observando ataques contra dispositivos RouterOS accesibles desde internet
El CERT polaco también destacó una tercera falla, CVE-2026-67277, que afecta al servicio de prueba de ancho de banda de RouterOS y permite a atacantes no autenticados filtrar memoria del kernel o provocar un bloqueo remoto o reinicio del router.
MikroTik ha corregido las vulnerabilidades en las versiones RouterOS 7.25beta3, 7.24.2, 7.23.4 y 6.49.21, publicadas el 3 de septiembre, y el CERT de Polonia ha validado los parches. En su aviso, el fabricante señala que no todas las configuraciones están afectadas, pero no ha revelado detalles para dar tiempo a los usuarios a aplicar las actualizaciones de seguridad.
Las actualizaciones añaden un mecanismo de detección de compromiso que busca signos conocidos de cambios de configuración no autorizados al inicio, desactiva entradas maliciosas y registra una advertencia crítica. Sin embargo, el CERT advierte que la ausencia de un marcador de compromiso no debe interpretarse como garantía de que el router no haya sido comprometido.
Indicadores de compromiso proporcionados por el CERT de Polonia
- Entradas de registro: 'login failure for user -2 from <ip> via ssh' y 'user <name> added by ssh:-2@<ip>'
- Presencia de una cuenta de operador con privilegios elevados
- 82.192.72.4 — vinculada a ataques exitosos confirmados
- 103.102.31.18 — observada intentando explotar MikroTrick
Ante una sospecha de compromiso, la agencia polaca recomienda aislar el router, preservar los registros y la configuración, y luego realizar un restablecimiento de fábrica y reconstruir el dispositivo a partir de una configuración confiable, rotando contraseñas, claves y otros secretos.
Para aquellos que no puedan aplicar las actualizaciones de inmediato, una recomendación es restringir o deshabilitar los servicios SSH, WWW/WWW-SSL y de prueba de ancho de banda accesibles externamente, y evitar el uso de clientes SSH integrados y conexiones TLS de salida a través de redes no confiables.
Según datos proporcionados por The ShadowServer Foundation, al 5 de septiembre había 122,500 dispositivos MikroTik con interfaz SSH expuesta. Aunque no se ha determinado el número exacto de dispositivos vulnerables a la explotación de MikroTik.













Deja una respuesta