


Un framework de malware previamente desconocido denominado BambooToken, activo desde al menos 2023, ahora utiliza el protocolo Message Queuing Telemetry Transport (MQTT) para comunicarse con sistemas Windows y Linux.
El malware adoptó MQTT para comunicaciones de mando y control en variantes desarrolladas entre 2024 y 2025, comprometiendo servidores utilizados por aplicaciones móviles, servicios legales y financieros, y desarrollo de software.
MQTT es un protocolo de mensajería ligero diseñado principalmente para dispositivos IoT (Internet de las Cosas). Se basa en un broker central y canales llamados "topics" para retransmitir mensajes de publicadores a suscriptores, en lugar de utilizar canales de comunicación directos.
Aunque MQTT no es novedoso, es un enfoque poco común, y los investigadores de la empresa de ciberseguridad ESET documentaron un backdoor no relacionado llamado MQsTTang en 2023.
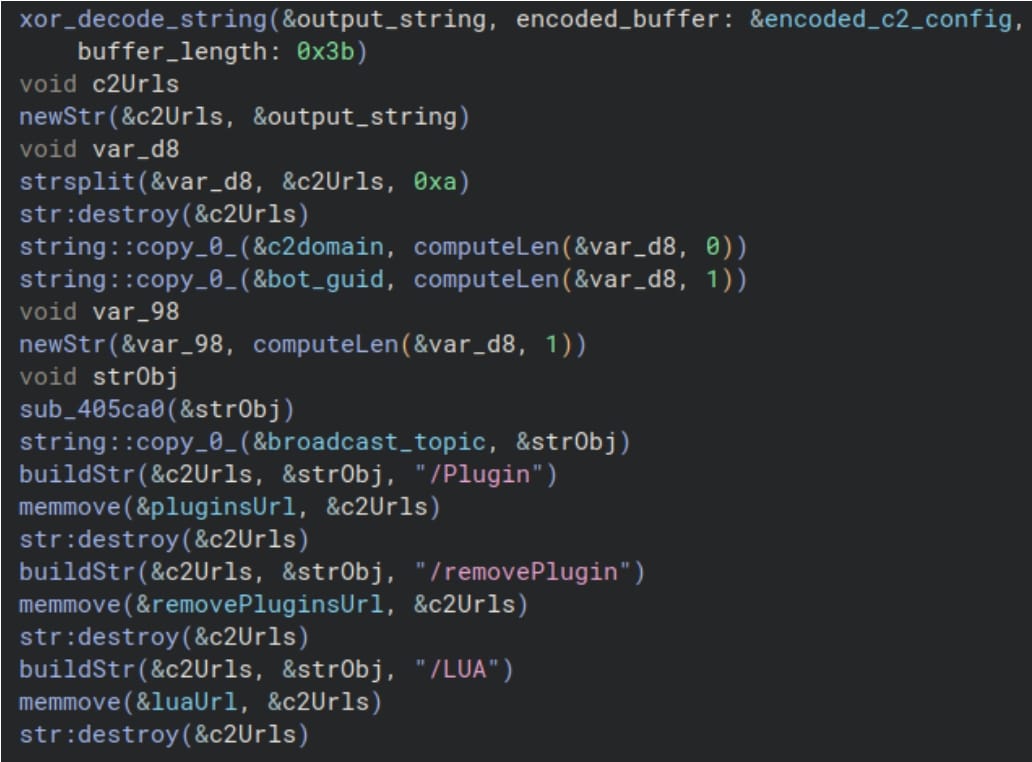
En el caso de BambooToken, la máquina infectada se suscribe a temas asociados con un identificador único. El atacante luego publica en esos temas los comandos que se ejecutarán en los hosts infectados.
El malware publica información de estado y del sistema a través del broker y recibe instrucciones del operador mediante temas suscritos.
Este enfoque tiene la ventaja de que los sistemas infectados no se conectan directamente a la infraestructura del atacante, lo que aumenta la evasión y la resiliencia. Al mismo tiempo, las comunicaciones pueden ser asíncronas, lo que garantiza la continuidad operativa durante interrupciones temporales de la red.
Un informe publicado hoy por el brazo de investigación de Lumen, Black Lotus Labs, señala que BambooToken infectó sistemas mediante side-loading a través de un software de token USB Tendyron OnKey firmado digitalmente o suplantando la suite de productividad Kingsoft Office.
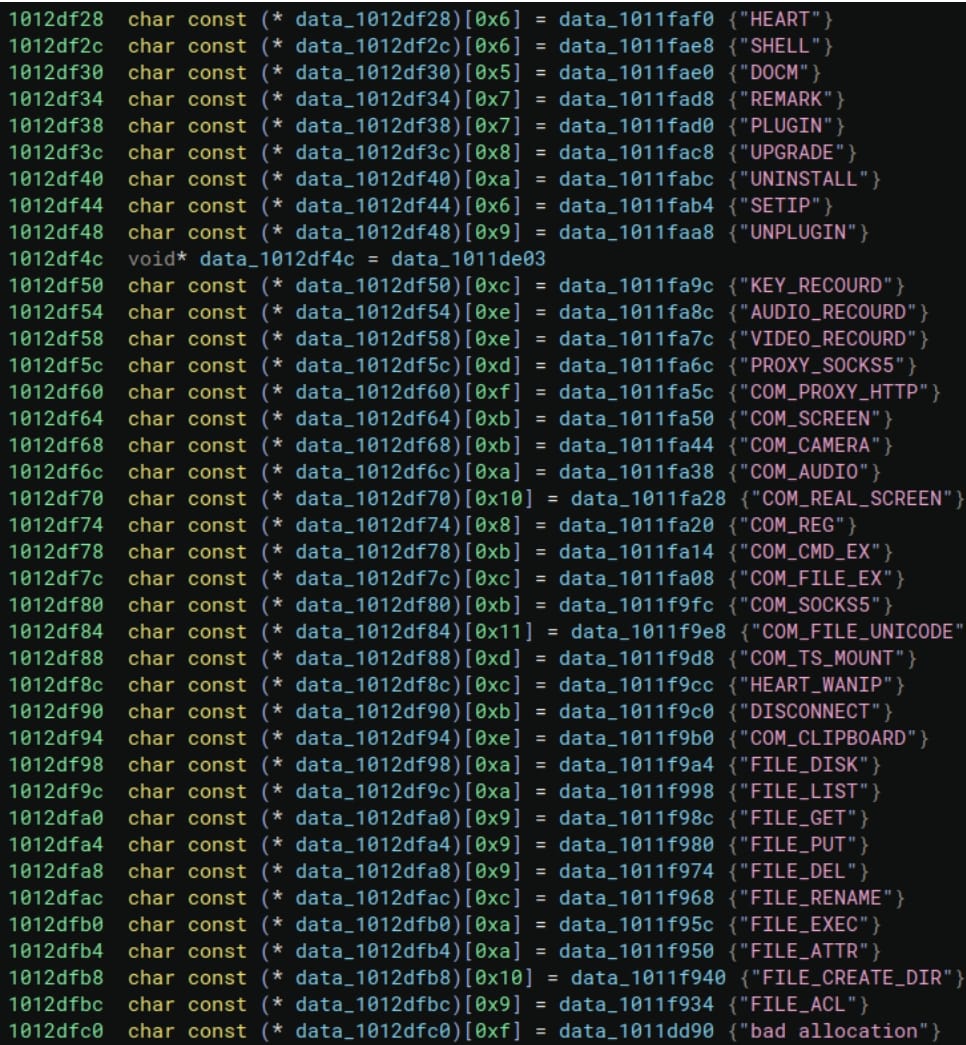
Los investigadores recuperaron un plugin de BambooToken que enumera productos antivirus en hosts infectados y devuelve los resultados al C2. También encontraron cadenas que apuntan a keylogging, robo de portapapeles, grabación de audio, captura de webcam y captura de pantalla.
Sin embargo, obtuvieron estos detalles de "código muerto", lo que significa que los investigadores no pueden determinar con certeza si los módulos referenciados existieron y se utilizaron en ataques o si aún estaban en desarrollo.
Los investigadores encontraron una variante de Linux del malware, BambooToken versión 2.1, como la más reciente (observada en diciembre de 2025) que podría estar vinculada a la campaña.
También utiliza MQTT, recopila información extensa del sistema, puede generar un shell de comandos y permite a los operadores cargar, descargar y eliminar archivos. Sin embargo, Black Lotus Labs dice que "la muestra de Linux aún parecía estar en desarrollo".
La telemetría de Lumen identificó aproximadamente una docena de entidades empresariales comprometidas, principalmente en Asia y Sudamérica, incluidos hoteles, empresas biomédicas, bufetes de abogados, una organización financiera y un sitio web de criptomonedas en Lituania.
Además, los investigadores encontraron que los servidores más comprometidos estaban asociados con la infraestructura backend de aplicaciones móviles.
El actor de amenazas también comprometió un servidor GitLab en Hong Kong, creando un posible punto de apoyo para ataques a la cadena de suministro.
Lumen plantea la hipótesis de que parte de la actividad puede haber tenido como objetivo a usuarios chinos en el extranjero que acceden a servicios continentales a través del servicio VPN SpeedCN.
Aunque los investigadores no pudieron atribuir la actividad de BambooToken a un actor de amenazas específico o a un grupo de actividad conocido, señalan que los patrones de objetivos son consistentes con operaciones alineadas con China.
Lumen ha compartido indicadores de compromiso (IoCs) asociados con esta actividad para ayudar a los defensores a detectar y bloquear los ataques.













Deja una respuesta