


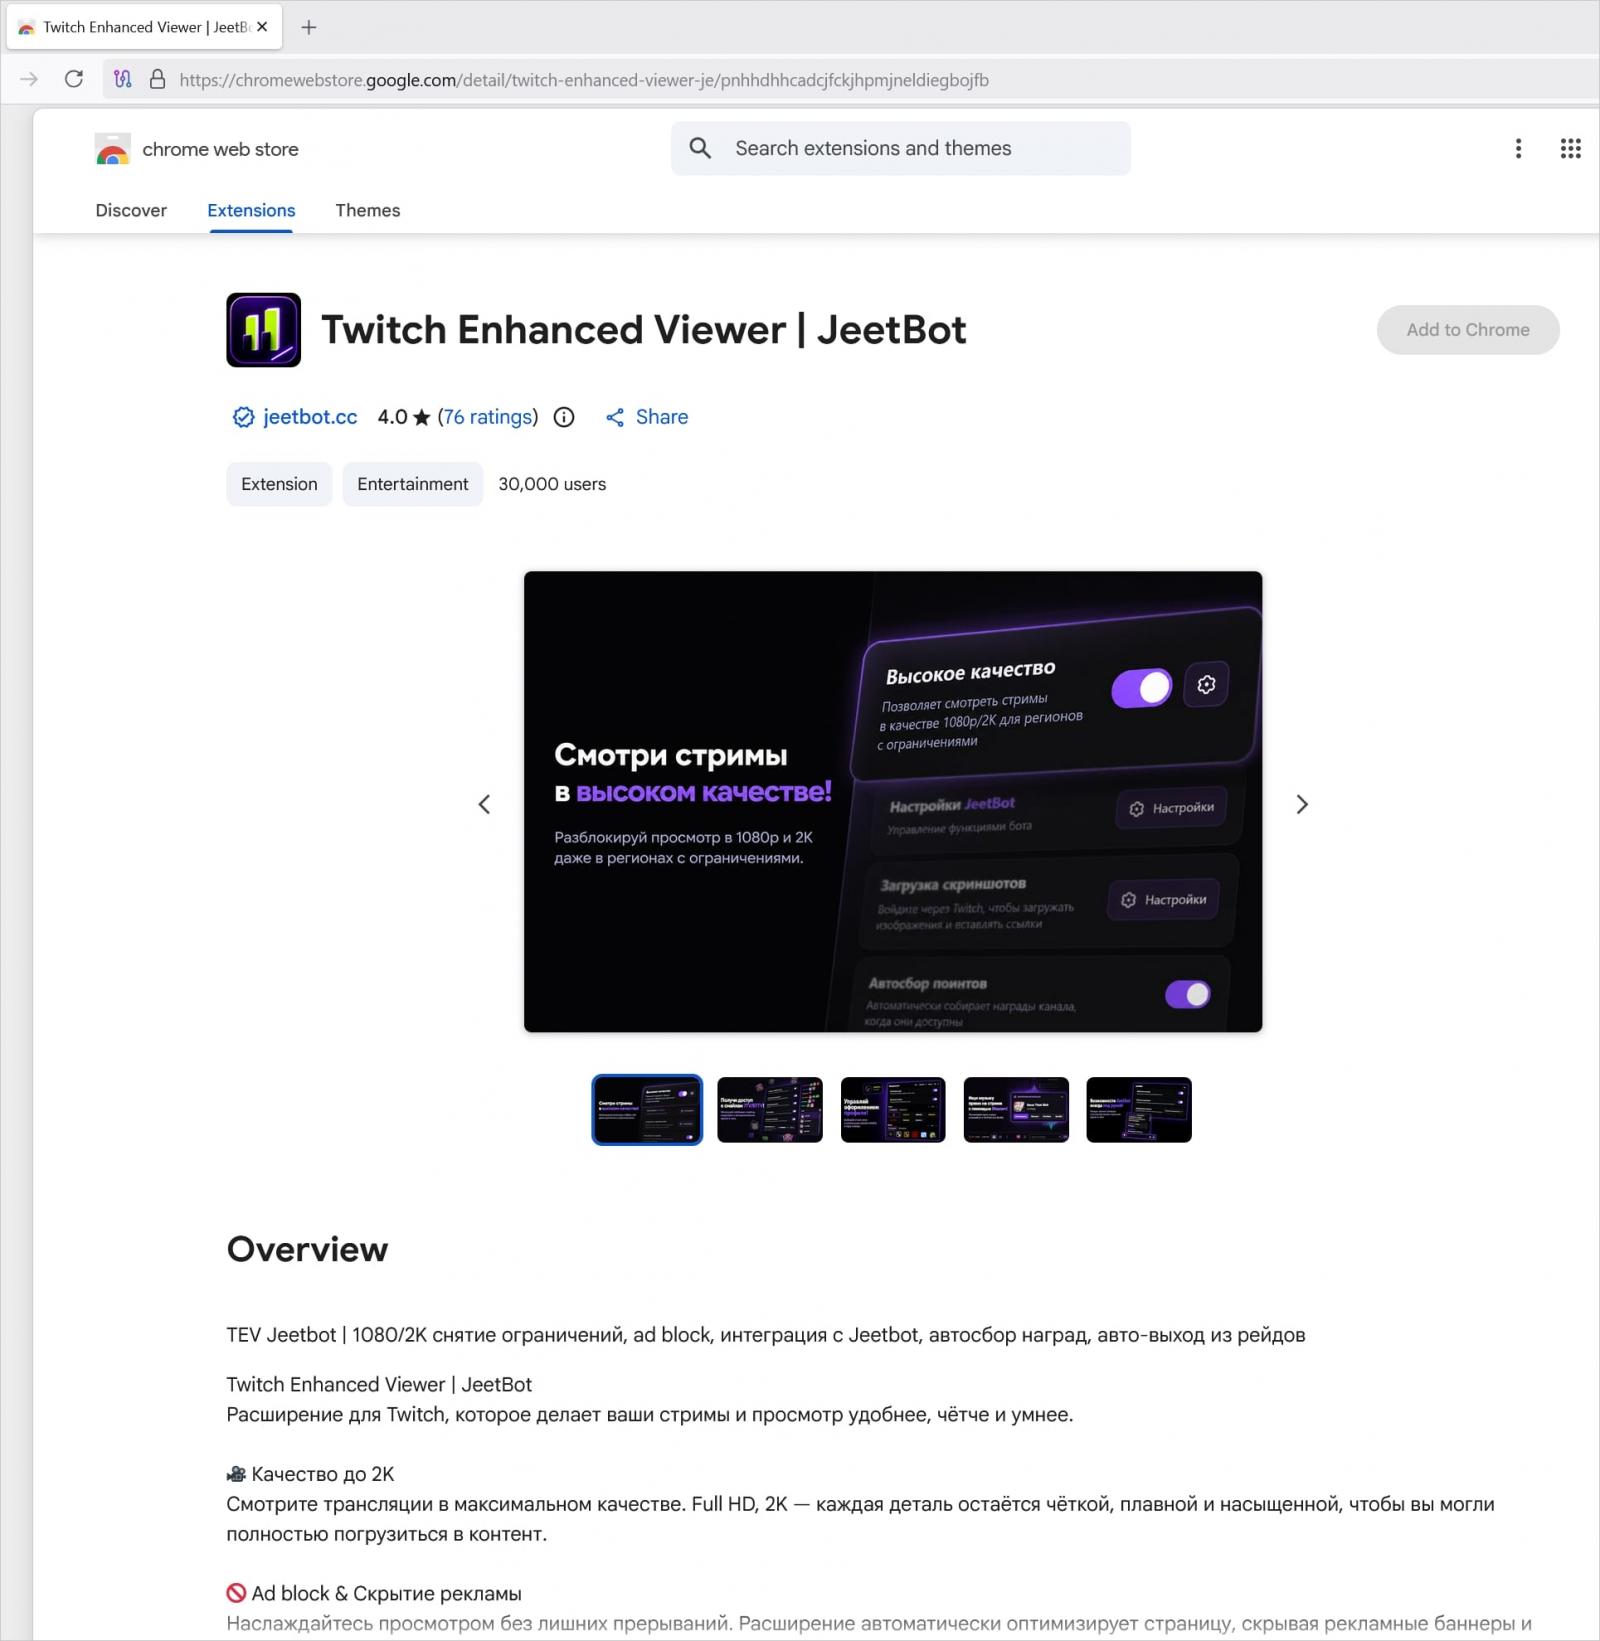
Una extensión de navegador llamada Twitch Enhanced Viewer | JeetBot, disponible en las tiendas oficiales de Chrome y Firefox, envía los tokens de sesión OAuth de Twitch de los usuarios a un servicio comercial de bots. La extensión acumula más de 30.000 instalaciones y se promociona como una herramienta legítima de terceros para Twitch que permite bloquear anuncios, forzar la reproducción en 1080p (full HD), eludir restricciones regionales y habilitar la recolección de puntos de canal.
Sin embargo, un análisis de la empresa de seguridad de aplicaciones Socket demuestra que la extensión captura el encabezado de autorización que utiliza el cliente web de Twitch, extrae el token OAuth del usuario y envía las credenciales a través de servidores proxy. Estos servidores son operados por JeetBot, un servicio comercial de streaming y chatbots en ruso que ofrece herramientas para Twitch, Kick y VK Live.
En las versiones actuales de la extensión, el token se añade directamente a las solicitudes proxy redirigidas como parámetro de URL auth=, quedando registrado en los logs de solicitudes del servidor proxy, desde donde el proveedor del software puede recuperarlo con facilidad.
Cuando la extensión redirige la solicitud de la lista de reproducción de vídeo de Twitch (a usher.ttvnw[.]net) a través de ese proxy, añade el token como parámetro de consulta &auth=. Debido a que el token se coloca en la cadena de consulta de la URL, queda escrito en texto claro en los registros de solicitudes del servidor proxy.
Este proceso ocurre para cada canal de Twitch que ve el usuario, excepto para un conjunto de diez canales en ruso codificados directamente en el código de la extensión. Socket destaca que versiones anteriores de la extensión incluían mecanismos de robo de credenciales más explícitos.
En la descripción del producto en la tienda Firefox Add-ons, el desarrollador incluyó un aviso sobre el mecanismo utilizado anteriormente: "Las versiones anteriores de la extensión transmiten tu token OAuth-twitch a nuestro servidor. Esto es necesario para que el stream funcione en 1080/1440p". [traducido automáticamente]
La divulgación de privacidad de datos de la variante de Chrome de Twitch Enhanced Viewer | JeetBot indica que su desarrollador "declaró que no recopilará ni utilizará tus datos". La declaración abarca la venta de datos de usuarios a terceros, salvo en casos aprobados, su transferencia por motivos ajenos a la "funcionalidad principal" del producto, o "para determinar la solvencia crediticia o con fines de préstamo".
En el momento de la publicación, la extensión seguía presente tanto en Chrome Web Store como en Firefox Add-ons. BleepingComputer envió una solicitud de información adicional a JeetBot a la dirección de correo indicada en Chrome Web Store, pero no recibió respuesta antes de la publicación.
Los investigadores de Socket consideran que la extensión representa un riesgo de seguridad y recomiendan a los usuarios eliminarla de sus navegadores, desconectar todas las sesiones en Twitch y volver a autenticarse, para invalidar cualquier token que pueda haber sido reenviado. A los desarrolladores les aconsejan evitar enrutar solicitudes con encabezados de autenticación o tokens a través de servidores de terceros.
Cómo proteger tu seguridad frente a ataques impulsados por IA
Únete a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre lo que cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y volver a validar a velocidad de máquina.
Artículos relacionados:
- Extensiones de Chrome Web Store sorprendidas robando criptomonedas y datos del navegador
- Cientos de extensiones VPN falsas de Chrome enrutan el tráfico a través de un proxy
- Google Chrome podría bloquear por defecto las extensiones secuestradoras de pestañas nuevas
- Google advierte de una nueva vulnerabilidad de día cero en Chrome explotada en ataques
- Servicio de phishing de Microsoft 365 BigBear elude la MFA en 258 organizaciones
















Deja una respuesta