

El kit 'BlueMoon' aprovechó vulnerabilidades de día cero en Windows y Chrome
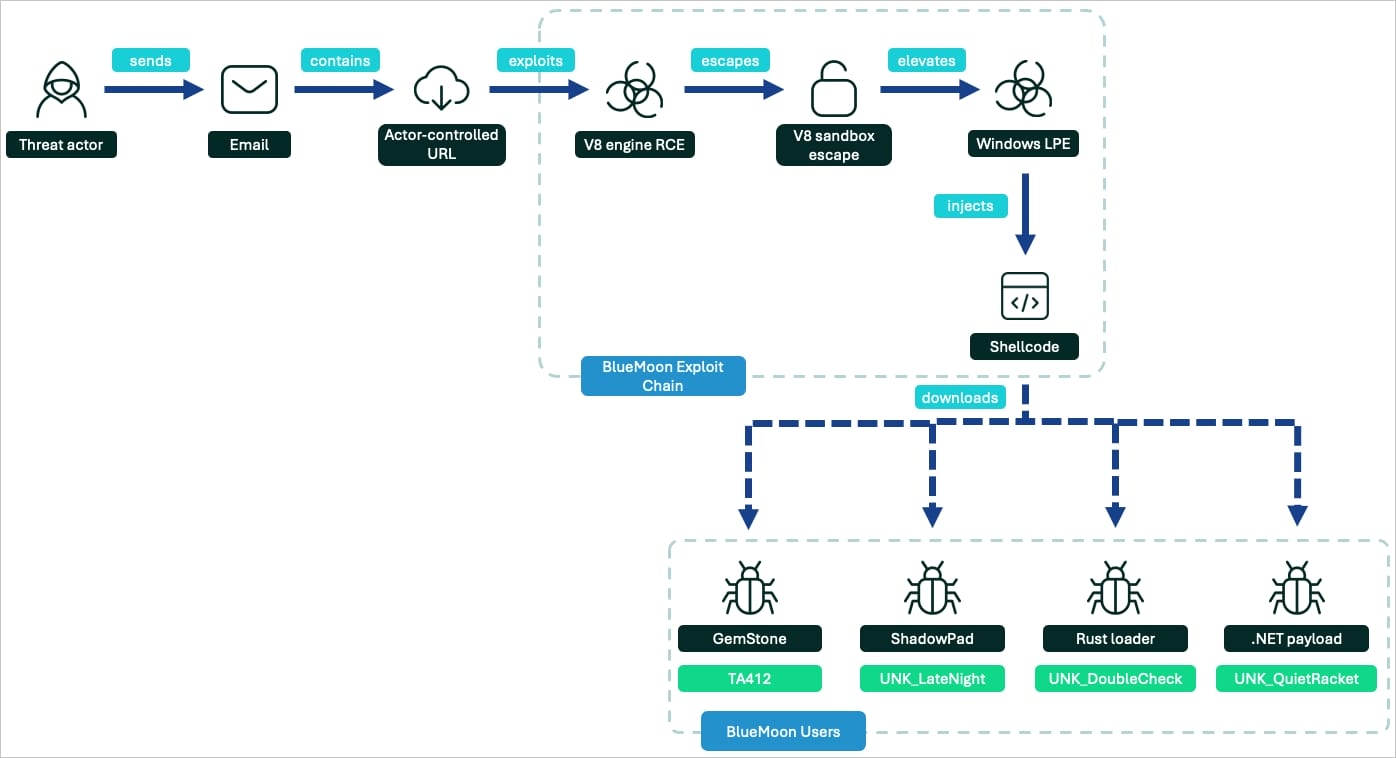
Múltiples grupos de ciberespionaje desplegaron un kit de exploits denominado 'BlueMoon' que aprovechaba vulnerabilidades de día cero en Microsoft Windows y Google Chrome. El kit combina dos fallos de seguridad en navegadores basados en Chromium que permiten ejecución remota de código y escape del sandbox, junto con una escalada de privilegios local en el kernel de Windows.
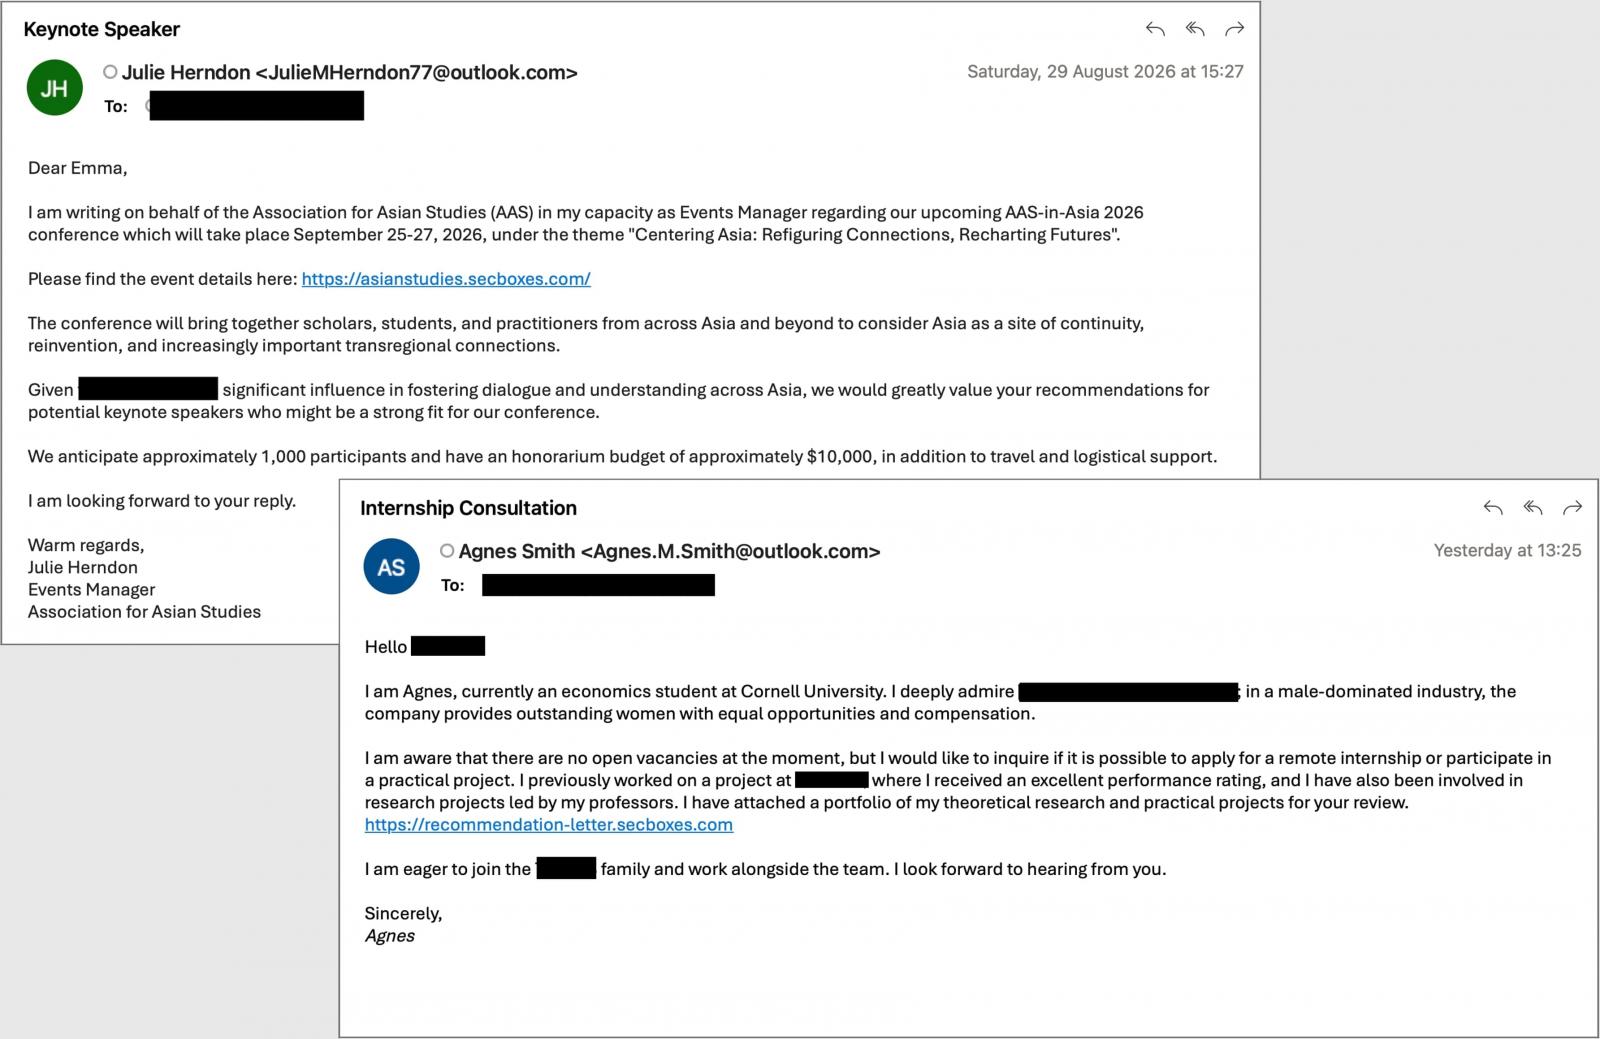
El kit parece ser una herramienta modular compartida que admite la adición de exploits y se utilizó en distintas operaciones. Los investigadores de la empresa de ciberseguridad Proofpoint observaron el uso de BlueMoon desde el 28 de agosto en operaciones de spearphishing atribuidas al actor de amenazas JungleBamboo (también conocido como APT31, Violet Typhoon, APT31, Tide Castle), asociado con China.
La compañía de ciberseguridad e inteligencia de amenazas Volexity también observó actividad similar el 1 de septiembre en campañas de otro actor que rastrea como UTA0560, dirigidas a 'clientes de múltiples organizaciones no gubernamentales (ONG)'.
Según los investigadores, los mantenedores del desarrollador de BlueMoon aprovechan el retraso entre las correcciones públicas de Chromium y los lanzamientos estables de Chrome, realizan ingeniería inversa de los cambios públicos en el código y crean exploits para atacar a los usuarios de navegadores posteriores.
Los tres fallos encadenados por el kit de exploits BlueMoon son:
- CVE-2026-85046: un fallo de confusión de tipos en el motor V8 de Chrome que proporciona acceso arbitrario a la memoria dentro del sandbox de V8.
- CVE-2026-87491: un escape del sandbox de V8 que corrompe metadatos de WebAssembly para ejecutar shellcode incrustado.
- CVE-2026-85880: un desbordamiento de búfer basado en heap en Windows ALPC que permite la escalada de privilegios local.
Proofpoint afirma que los atacantes explotaron CVE-2026-85880 como un día cero clásico, sospechando que se ha utilizado desde 2025 y reempaquetado en BlueMoon.
La marca de tiempo de compilación del DLL de LPE es de 2025 y no parecía estar falsificada. Esto, combinado con el exploit dirigido a compilaciones más antiguas de Windows, sugiere que el creador del exploit reempaquetó una capacidad existente en el kit de exploits BlueMoon.
BlueMoon ejecuta el exploit dentro de un Web Worker, reintentándolo hasta cinco veces. Identifica el sistema, explota el fallo de elevación de privilegios de Windows para elevar el renderizador de Chrome e inyecta en el proceso padre de Chrome para ejecutar un comando seleccionado por el operador. El comando final predeterminado utiliza curl para guardar un ejecutable, típicamente un cargador de malware, en %TEMP% y ejecutarlo.
Grupos de amenazas y objetivos
Los informes de Volexity y Proofpoint [1, 2] identifican cuatro clústeres de actividad distintos asociados con despliegues de BlueMoon, tres de ellos descritos como chinos o alineados con China.
JungleBamboo, el primer actor patrocinado por el estado chino observado usando BlueMoon, es conocido por atacar a ONG en Estados Unidos, empresas mineras y objetivos individuales de alto valor, utilizando la extensión de robo de credenciales Longtale/GemStone disfrazada como Google Gemini.
El segundo grupo de hackers es UTA0560, que atacó a ONG utilizando señuelos de donación y desencadenó una cadena de infección que entregó Grimwedge, una puerta trasera JScript en memoria para reconocimiento, gestión de archivos y procesos, ejecución de comandos y cargas de payload.
El tercer clúster se rastrea como UNK_LateNight, conocido por desplegar la puerta trasera ShadowPad en sistemas pertenecientes a empresas de la base industrial de defensa y aeroespacial de Estados Unidos.
Un cuarto grupo, rastreado como UNK_DoubleCheck, atacó a empresas manufactureras vietnamitas con un cargador Rust en memoria, aunque el payload final no pudo recuperarse para su análisis.
Proofpoint espera que la adopción y el despliegue de BlueMoon aumenten, potencialmente alcanzando a atacantes con motivaciones financieras en el futuro, por lo que se aconseja a los defensores utilizar los indicadores de compromiso proporcionados en ambos informes para bloquear la actividad temprano.
Ambas compañías de ciberseguridad compartieron indicadores de compromiso para archivos e infraestructura de red observados en ataques que utilizan el kit de exploits BlueMoon.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que sucede después del acceso inicial. Una vez que los atacantes utilizan credenciales válidas, la prevención cae drásticamente. El Blue Report 2026 mide las defensas técnica por técnica en 338 millones de simulaciones realizadas en entornos de producción de clientes.
Artículos relacionados:
- Google advierte sobre un nuevo fallo de día cero en Chrome explotado en ataques
- Magento StyleSmuggler día cero explotado para desplegar puerta trasera en Linux
- N-able parchea fallo de máxima gravedad en N-central en medio de ataques en curso
- SonicWall advierte sobre fallos de día cero en SMA1000 explotados activamente
- Sonicwall advierte sobre nuevo día cero en SMA1000 explotado en ataques












Deja una respuesta