

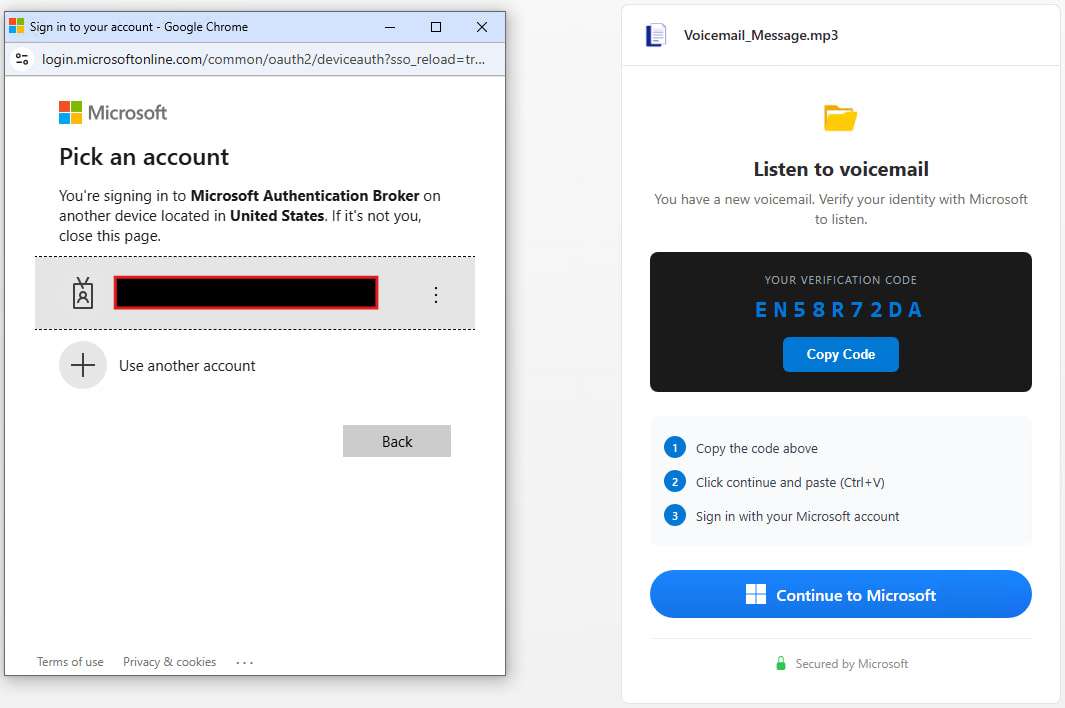
Una nueva evolución de Tycoon2FA está elevando su nivel de sofisticación. El conocido kit de phishing como servicio ha incorporado una técnica capaz de comprometer cuentas de Microsoft 365 utilizando un mecanismo legítimo de autenticación. Se trata de los códigos de dispositivo OAuth.
Además, el fenómeno llega en un momento delicado. Las campañas basadas en códigos de dispositivo están creciendo rápidamente y los especialistas detectan una aceleración significativa durante los últimos meses.
Tycoon2FA vuelve tras su desmantelamiento
La actividad de Tycoon2FA parecía haber sufrido un fuerte golpe tras una operación internacional lanzada meses atrás contra su infraestructura.
Aquella acción afectó temporalmente a la plataforma, reduciendo su actividad y complicando el funcionamiento habitual del servicio. Sin embargo, el parón duró poco. Los operadores reconstruyeron rápidamente su infraestructura y regresaron con nuevas capacidades y sistemas de protección reforzados.
Las investigaciones recientes muestran que el grupo ha recuperado prácticamente el mismo nivel operativo que mantenía antes de la intervención internacional. Y la nueva etapa no solo supone una reactivación, también incorpora cambios diseñados para resistir futuras interrupciones y evitar el trabajo de investigadores y herramientas automatizadas.
Cómo funciona el phishing con código de dispositivo
La técnica utilizada explota una característica completamente legítima incluida en el protocolo OAuth 2.0.
El sistema de código de dispositivo fue diseñado originalmente para facilitar el acceso a plataformas desde equipos con capacidades limitadas de navegación o entrada de datos, como televisores inteligentes, consolas o determinados dispositivos conectados.
El proceso normal es sencillo: el usuario recibe un código, entra en una dirección oficial del servicio y vincula el dispositivo a su cuenta. El problema aparece cuando los atacantes manipulan ese flujo. En ese caso, la víctima recibe un correo aparentemente legítimo, muchas veces con asuntos relacionados con pagos, documentos o facturas, y dentro del mensaje aparece un enlace preparado para iniciar una cadena compleja de redirecciones.
El usuario acaba llegando a una página falsa con apariencia corporativa donde se le solicita introducir un código específico en una dirección oficial de Microsoft.
La trampa funciona porque el inicio de sesión ocurre realmente dentro del entorno legítimo de Microsoft. El usuario no sospecha porque introduce credenciales y autenticación multifactor en páginas reales. Sin darse cuenta, termina autorizando el acceso a un dispositivo controlado por los atacantes.
Una vez finalizada la autorización, Microsoft genera tokens de acceso y actualización asociados al dispositivo autorizado. Eso permite a los atacantes acceder a recursos empresariales sin necesidad de volver a introducir credenciales.
En términos prácticos, el acceso puede incluir:
Correos electrónicos corporativos
Calendarios
Documentos almacenados en la nube
Archivos compartidos
Aplicaciones empresariales
Información interna sensible
El impacto puede ser especialmente importante en organizaciones que centralizan operaciones críticas dentro del ecosistema Microsoft 365. La amenaza resulta especialmente difícil de detectar porque el acceso se realiza mediante procesos aparentemente legítimos.
El crecimiento del phishing basado en códigos se dispara
Las plataformas criminales están adoptando rápidamente este modelo, tal y como demuestran investigaciones recientes. Los especialistas han identificado al menos diez plataformas de phishing como servicio y herramientas privadas incorporando este sistema y algunos informes señalan que este tipo de campañas se habría multiplicado hasta 37 veces durante el último año. La razón es sencilla: el modelo reduce fricciones para el atacante y permite sortear mecanismos tradicionales de protección.
Una cadena de ataque cada vez más sofisticada
Las campañas recientes muestran además un grado de complejidad técnica creciente. Tycoon2FA utiliza servicios legítimos y múltiples capas de redirección para ocultar la infraestructura real. En algunas operaciones recientes aparecen URLs de seguimiento vinculadas a plataformas empresariales conocidas y cadenas de JavaScript ofuscado diseñadas para dificultar el análisis. Además, el kit incorpora numerosos sistemas destinados a bloquear investigaciones externas.
Entre las capacidades detectadas figuran:
Detección de Selenium
Identificación de Puppeteer y Playwright
Bloqueo de herramientas de análisis
Filtrado de VPN
Detección de sandboxes
Protección frente a rastreadores automatizados
Identificación de entornos cloud
La lista de bloqueo utilizada por el kit supera ya los 230 proveedores identificados y continúa ampliándose.
Qué recomiendan los expertos para proteger Microsoft 365
La evolución de este tipo de campañas está obligando a muchas empresas a revisar políticas de acceso y autenticación. Entre las medidas recomendadas destacan limitar el uso del flujo OAuth mediante códigos cuando no resulte imprescindible, reforzar el control sobre permisos concedidos a aplicaciones externas y exigir autorizaciones administrativas adicionales.
También resulta esencial revisar registros de autenticación, supervisar eventos anómalos y aplicar políticas de acceso continuo capaces de detectar cambios sospechosos en tiempo real.





Deja una respuesta