


Hackers chinos utilizan el malware SparroWocky en ataques de espionaje gubernamental
El grupo de espionaje vinculado a China, FamousSparrow, ha estado utilizando un nuevo backdoor llamado SparroWocky en ataques contra organizaciones gubernamentales en América Latina. Las operaciones se han prolongado durante más de un año, y el nuevo malware sustituye al backdoor personalizado SparrowDoor que se usaba anteriormente.
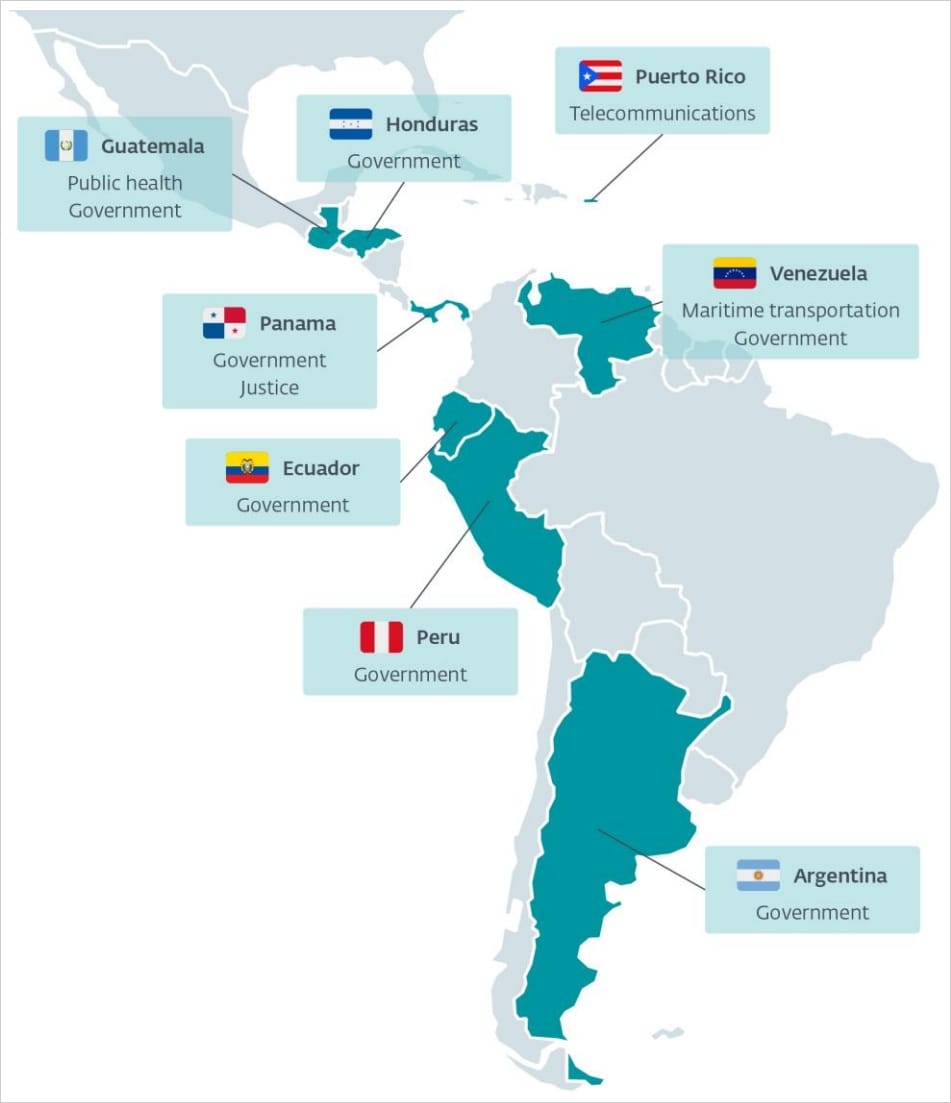
Los investigadores de ESET observaron SparroWocky en ataques dirigidos a organizaciones en Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela. Consideran que el objetivo del actor de amenazas era recopilar inteligencia sobre las respuestas de los gobiernos latinoamericanos al aumento de la presión estadounidense sobre los intereses económicos chinos.
El análisis de ESET reveló que SparroWocky es un backdoor modular completo escrito en C++ que incluye código de proyectos de código abierto. El malware incorpora mecanismos anti-análisis, como la manipulación de estructuras de bajo nivel en memoria y la modificación de código en tiempo de ejecución.
Las capacidades de SparroWocky incluyen:
- Ejecutar comandos y archivos ejecutables
- Cargar y ejecutar Beacon Object Files en memoria
- Recopilar detalles del sistema, red, usuario, dominio y versión de Windows
- Enumerar unidades, directorios, archivos, pantallas y sesiones de usuario activas
- Cargar, descargar, copiar, mover, renombrar y eliminar archivos
- Capturar pantallas cada 500 milisegundos, transmitiendo solo las regiones cambiadas después de la primera imagen completa
- Crear procesos en la sesión de otro usuario conectado
- Operar como proxy TCP y reenviar conexiones
- Eliminar su persistencia y borrar sus propios archivos
Según los investigadores, el malware se despliega mediante DLL side-loading después de que un cargador descifra la carga útil codificada en RC4 contenida en un archivo .dat y la mapea directamente en memoria para evadir la detección. El malware presenta varios mecanismos de evasión, como la suplantación de la pila de llamadas y el origen de amenazas, la resolución dinámica de API y el disfraz de código malicioso en memoria y DLL como componentes legítimos de Windows.
Para ocultarse de las soluciones de seguridad, SparroWocky intercepta el proceso de creación de hilos de Windows para alterar la dirección de inicio.
SparroWocky utiliza la biblioteca MinHook para enganchar la función CreateThread y ocultar el parámetro original lpStartAddress de los productos de seguridad. Esencialmente, cualquier hilo creado por SparroWocky tendría AnimateWindow como dirección de inicio, lo que probablemente sería considerado legítimo por un producto de seguridad.
SparroWocky establece persistencia a través de un servicio de Windows (ProcAuditManager) o añadiendo una clave de registro de Windows (SnapCart) bajo HKLM o HKCU, dependiendo de los privilegios disponibles.
Los investigadores señalan que la arquitectura del malware y sus técnicas de evasión “indican un fuerte conocimiento de trucos anti-análisis y de las interioridades de Windows”, lo que concuerda con su atribución a un grupo de amenazas experimentado y con recursos.
Durante el análisis de los ataques, ESET encontró al menos 18 direcciones de comando y control (C2) que se comunican con el malware directamente a través del puerto 443 o 8080, o mediante proxies HTTP y SOCKS5.
La telemetría de ESET indica que, desde mediados de 2025, el foco de FamousSparrow ha sido principalmente objetivos en la región de América Latina. El informe de la compañía incluye un análisis técnico del backdoor SparroWocky y comparte una lista de indicadores de compromiso (IoCs) asociados con esta actividad.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre lo que cambian los ataques a velocidad de IA, lo que los defensores deberían dejar de hacer y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Hackers chinos de Fire Ant convierten routers Cisco en plataformas de espionaje
- La Agencia Digital de Japón dice que una falla de VPN expuso 246.000 registros de personal
- Hackers explotan falla de la aplicación Tencent para desplegar malware GrayRabbit
- NCSC holandés: la explotación de fallas críticas de Check Point VPN es inminente
- EE. UU. dice que empresas chinas extrajeron miles de millones de tokens de modelos de IA de frontera
















Deja una respuesta