

Atacantes están explotando activamente en el mundo real una vulnerabilidad de gravedad crítica en ConnectWise ScreenConnect, según ha confirmado la Agencia de Ciberseguridad y Seguridad de Infraestructuras de Estados Unidos (CISA). La empresa había compartido el 7 de septiembre medidas de mitigación temporales para este fallo de autorización ausente, recomendando a los equipos de seguridad deshabilitar los permisos de TransferFiles para bloquear posibles ataques.
La vulnerabilidad, ahora rastreada como CVE-2026-84869 y parcheada en ScreenConnect 26.6.5 y versiones posteriores, afecta a los clientes de ScreenConnect y puede permitir a actores de amenazas con privilegios básicos transferir o ejecutar archivos en ataques de baja complejidad que no requieren interacción del usuario.
CISA añadió el fallo de seguridad a su catálogo de vulnerabilidades explotadas activamente el viernes y ordenó a las agencias federales estadounidenses asegurar sus sistemas contra los ataques en curso en un plazo de tres días.
ConnectWise ScreenConnect contiene tanto una vulnerabilidad de gestión inadecuada de privilegios como de autorización ausente que puede permitir a un atacante transferir y ejecutar archivos a través de sesiones remotas activas sin autorización ni confirmación del host. Este tipo de vulnerabilidades son un vector de ataque frecuente para actores cibernéticos maliciosos y plantean riesgos significativos para la empresa federal.
Desde 2024, CISA ha señalado cuatro problemas de seguridad de ScreenConnect como explotados activamente, dos de los cuales también han sido utilizados en ataques de ransomware.
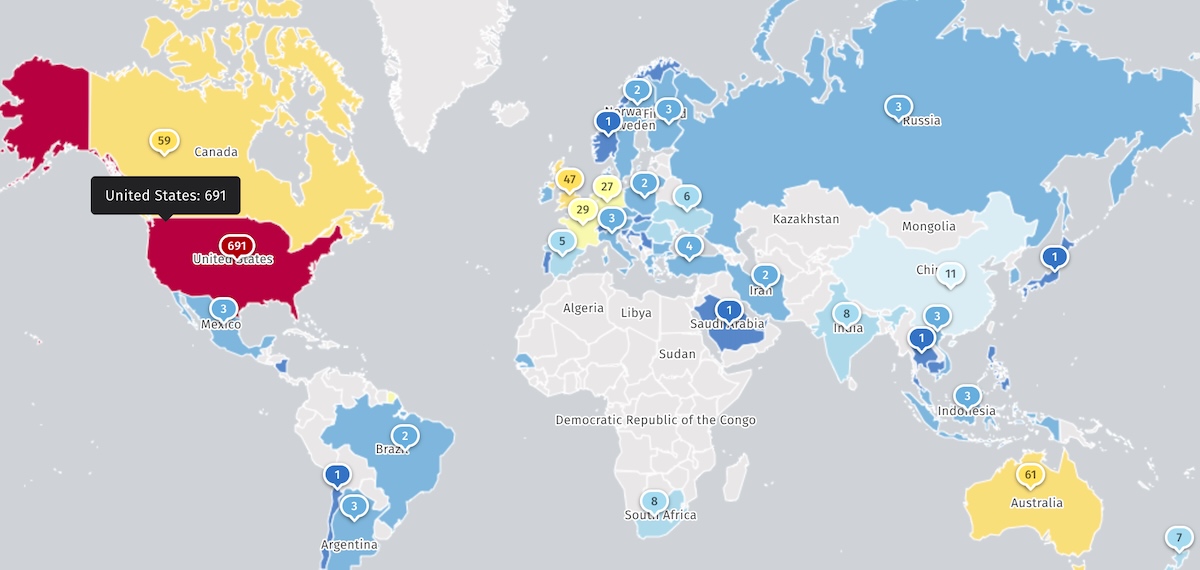
El vigilante de amenazas en internet Shadowserver rastrea actualmente más de 1.000 instancias de ScreenConnect aún sin parchear y expuestas a ataques en línea, la mayoría de ellas en Norteamérica (758) y Europa (180).
Las vulnerabilidades de ScreenConnect son a menudo objetivo en el mundo real tanto de grupos de piratas informáticos con motivaciones económicas como respaldados por estados. Por ejemplo, el grupo de hacking norcoreano Kimsuky y varias bandas de ransomware explotaron otra falla de ScreenConnect (CVE-2024-1709) en 2024.
El año pasado, ConnectWise también rotó certificados digitales de firma de código después de revelar que presuntos hackers patrocinados por estados habían vulnerado sus sistemas mediante ataques de inyección de código que explotaban una falla de ViewState (CVE-2025-3935) y accedieron a las instancias basadas en la nube de un número limitado de clientes.
Más recientemente, en marzo, ConnectWise abordó una vulnerabilidad de verificación de firma criptográfica (CVE-2026-3564) que podría permitir a los atacantes secuestrar servidores ScreenConnect sin parchear.
ConnectWise presta servicios a más de 100.000 proveedores de TI en todo el mundo, y muchos proveedores de servicios gestionados (MSP) y equipos de TI utilizan su plataforma de acceso remoto ScreenConnect para solución de problemas, parcheo y mantenimiento de sistemas.
















Deja una respuesta