


El Buró Federal de Investigaciones (FBI) de Estados Unidos ha incautado los dominios utilizados por NightmareStresser, una de las plataformas de denegación de servicio distribuido (DDoS) más longevas del mundo. La acción se llevó a cabo el martes, según informó el propio FBI.
Los servicios de "booter" como NightmareStresser permiten a cualquiera alquilar grandes botnets compuestas por routers comprometidos y una amplia variedad de dispositivos IoT para lanzar ataques DDoS masivos contra plataformas y servicios en línea. Antes de que los dominios nightmare-stresser[.]com y nightmarestresser[.]org fueran bloqueados, el servicio se autodenominaba "el booter de IP en línea número 1" y "la única herramienta DDoS disponible 24/7".
Según informó la firma de ciberseguridad Searchlight Cyber en 2023, NightmareStresser contaba con más de 566.000 usuarios registrados y 52 servidores dedicados que podían lanzar ataques DDoS de hasta 200 Gbps dirigidos a múltiples capas de una red, incluidos protocolos de aplicación de capa 7 y protocolos TCP/UDP de capa 4.
"Desde 2022, el servicio NightmareStresser Booter se utilizó para lanzar cientos de miles de ataques DDoS reales o intentos de ataque contra víctimas en todo el mundo", declaró la División Cibernética del FBI el miércoles.
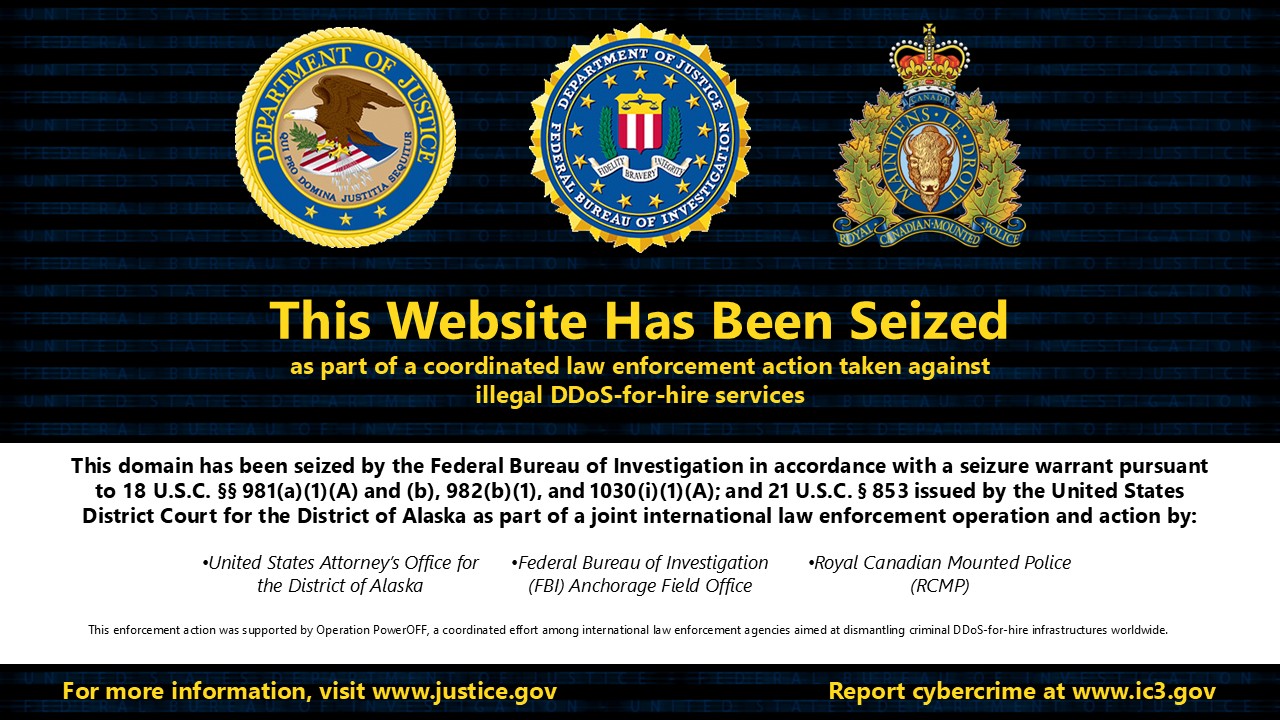
Un cartel de incautación que ahora se muestra en los dominios confiscados señala: "Esta acción de aplicación de la ley contó con el apoyo de la Operación PowerOFF, un esfuerzo coordinado entre agencias internacionales encargado de desmantelar infraestructuras criminales de DDoS bajo demanda en todo el mundo".
En diciembre de 2022, el Departamento de Justicia de Estados Unidos (DOJ) también desmanteló el dominio nightmarestresser[.]com y arrestó a seis sospechosos que presuntamente eran propietarios de múltiples servicios de DDoS bajo demanda.
La Operación PowerOFF es una acción conjunta de aplicación de la ley en curso y de larga duración que comenzó en diciembre de 2018 con la incautación de 15 sitios web vinculados a plataformas de DDoS como servicio. Anteriormente, esta operación ha llevado al desmantelamiento del servicio de DDoS bajo demanda DigitalStress en el Reino Unido, la incautación de la plataforma de reseñas de DDoS Dstat.cc y el arresto de dos operadores de servicios de estrés en Polonia.
En otras acciones conjuntas en el marco de la Operación PowerOFF, las fuerzas del orden incautaron 13 dominios y otros 48 dominios que alojaban plataformas de booter en dos oleadas de aplicación de la ley separadas. El año pasado, las autoridades polacas también detuvieron a cuatro sospechosos vinculados a seis plataformas de DDoS bajo demanda responsables de miles de ataques dirigidos a escuelas, servicios gubernamentales, empresas y plataformas de juegos en todo el mundo desde 2022, mientras que Estados Unidos incautó nueve dominios en la misma ofensiva coordinada contra los servicios de DDoS.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Un ataque DDoS masivo interrumpe los servicios digitales del gobierno de Noruega
- EE. UU. acusa a hackers iraníes por el robo de propiedad intelectual valorado en 3.400 millones de dólares
- CISA: el ransomware Medusa golpeó a más de 500 organizaciones de infraestructura crítica
- FBI: los hackers atacan cuentas en línea para robar fotos de desnudos
- Los ataques DDoS superiores a 1 Tbps se quintuplicaron en el segundo trimestre
Temas: DDoS, Departamento de Justicia, denegación de servicio distribuido, DOJ, FBI, NightmareStresser, Operación PowerOFF, incautación, Estados Unidos.
Sergiu Gatlan
















Deja una respuesta