

El gestor de paquetes Homebrew ha alcanzado la versión 7.0.0, una actualización que incorpora un escáner de vulnerabilidades integrado, controles de seguridad más estrictos y la versión definitiva de BrewUI, su interfaz gráfica nativa.
Esta herramienta de código abierto se utiliza principalmente en macOS y permite instalar software de forma similar a los gestores de paquetes de Linux: descarga automáticamente los paquetes y resuelve e instala sus dependencias. Su popularidad queda patente en GitHub, donde acumula 49.000 estrellas y 11.000 bifurcaciones, y también en el interés de los actores maliciosos, que la han usado con frecuencia para distribuir programas maliciosos de robo de información, incluso mediante sitios clonados y señuelos de tipo ClickFix.
Una interfaz gráfica oficial para macOS Tahoe
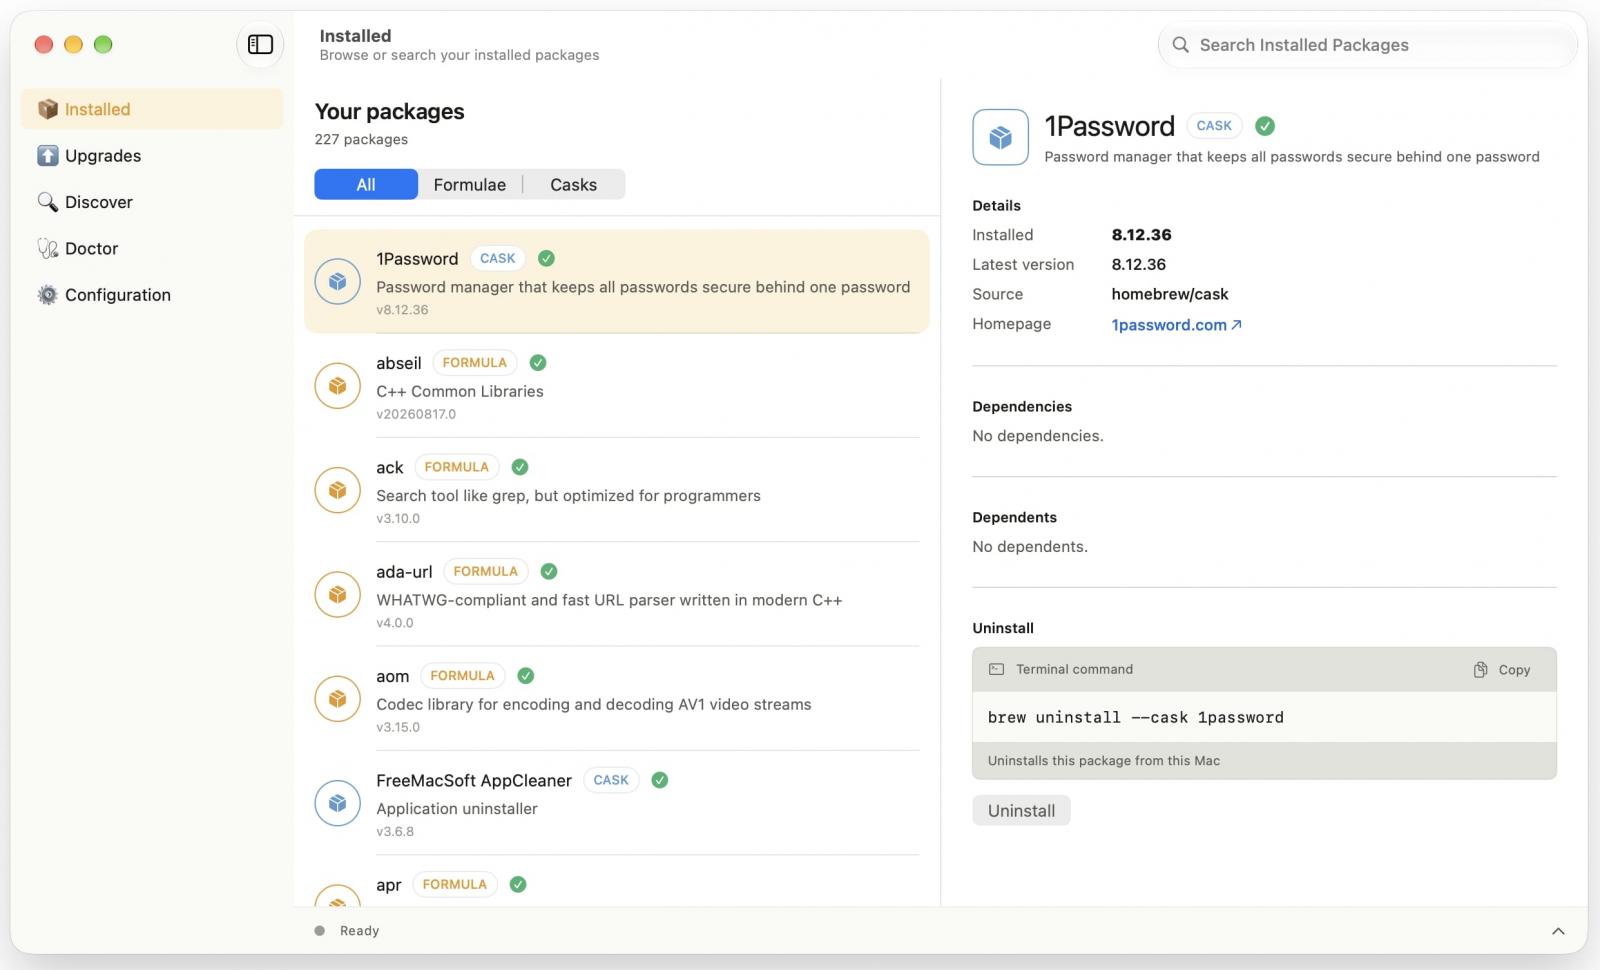
La nueva BrewUI, interfaz gráfica nativa oficial disponible en macOS 26 «Tahoe» y versiones posteriores, facilita la exploración y búsqueda de paquetes, así como la inspección y gestión de sus dependencias.
Escáner de vulnerabilidades y base de datos de avisos
Los usuarios ya pueden emplear el escáner de vulnerabilidades mediante un nuevo comando (brew vulns). La versión también incluye una base de datos de avisos específica de Homebrew que hace seguimiento de las vulnerabilidades que afectan a las versiones y revisiones de las fórmulas distribuidas por el proyecto.
Homebrew gestiona «casks», empleados para instalar aplicaciones gráficas, fuentes, complementos y otro software de macOS, y «formulae», definiciones de paquetes basadas en Ruby que indican a Homebrew cómo descargar archivos, ejecutar comandos de compilación o instalar dependencias.
La versión 7.0.0 añade un comando de escaneo capaz de revisar las fórmulas instaladas, una fórmula concreta o las fórmulas y sus dependencias declaradas en un Brewfile.
Para cada fórmula, Homebrew determina el repositorio de software de origen y su versión o etiqueta; en el caso de los paquetes instalados, utiliza la información del SBOM disponible o deduce el origen a partir de la definición de la fórmula.
El comando envía el repositorio de origen y la versión o etiqueta a OSV.dev en una consulta por lotes, recupera los registros de vulnerabilidades, verifica las posibles coincidencias, aplica filtros opcionales de gravedad y, por último, comprueba si Homebrew ya ha aplicado un parche de seguridad a esa fórmula.
De forma independiente, la nueva base de datos de avisos de Homebrew publica registros en formato OSV que documentan las vulnerabilidades que afectan a versiones y revisiones de las fórmulas de Homebrew, incluidas las correcciones que se han trasladado sin cambiar la versión del software de origen.
«Homebrew publica los hallazgos de avisos en la API de fórmulas y en un índice de avisos descargable, lo que ayuda a otras herramientas a distinguir entre vulnerabilidades pendientes y correcciones ya distribuidas», explica el equipo del proyecto.
«Los registros en formato OSV de la base de datos son reutilizables libremente bajo CC0, lo que ofrece a los equipos de seguridad una fuente compartida de datos de vulnerabilidades específicos de Homebrew».
Mejor aislamiento y más velocidad
Los usuarios también obtienen un mejor aislamiento (sandbox) en Homebrew 7.0.0, ya que el acceso a los directorios personales de los usuarios está bloqueado de forma predeterminada y las descargas de dependencias con acceso a la red se separan de la instalación sin conexión.
Homebrew también señala que las instalaciones y actualizaciones son más rápidas en esta versión gracias a una nueva capacidad para descargar, preparar e instalar paquetes de forma concurrente.
Artículos relacionados
- Un paquete npm vacío llamado '-' supera las 700.000 descargas: este es el motivo
- Surfshark VPN afirma que unos hackers vulneraron sus servidores internos de pruebas y de proxy
- La infraestructura de registro de Coder, comprometida para distribuir módulos maliciosos
- El navegador Brave añade alias de correo electrónico para ayudar a los usuarios a evadir el rastreo
- El nuevo malware Infinity Stealer roba datos de macOS mediante señuelos ClickFix
















Deja una respuesta