
Un investigador de Picus Security alerta de que el proceso de actualización que instala el parche para la vulnerabilidad CVE-2026-119977…
Más información

Un investigador de Picus Security alerta de que el proceso de actualización que instala el parche para la vulnerabilidad CVE-2026-119977…
Más información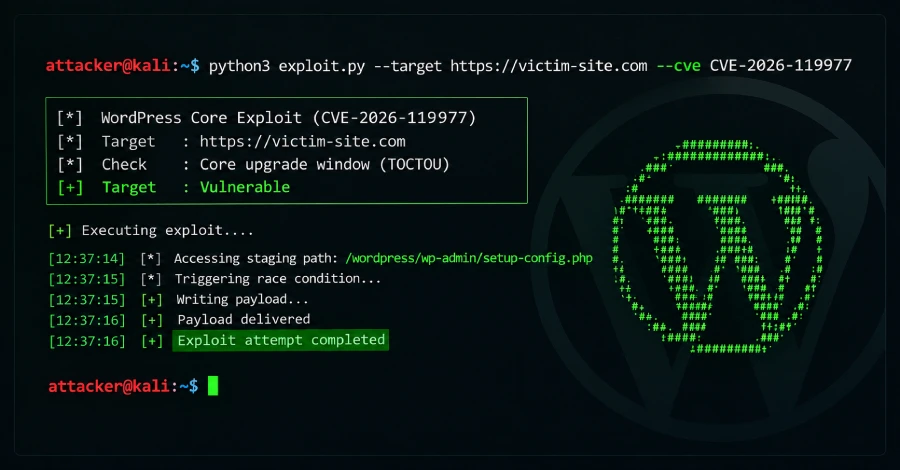
La Agencia de Seguridad de Infraestructuras y Ciberseguridad de EE. UU. (CISA) ha incorporado al catálogo de vulnerabilidades explotadas conocidas…
Más información
La Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) ha avisado a las agencias federales de…
Más información
Las copias de Rank Math PRO descargadas o actualizadas entre el 15 de octubre a las 20:02 UTC y el…
Más información
Una vulnerabilidad crítica de desbordamiento de búfer en el montón (CVE-2026-39919) en el intérprete y motor de renderizado Ghostscript podría…
Más información
Una vulnerabilidad de severidad máxima (CVSS 10.0) en el plugin Bricksforge para WordPress está siendo explotada activamente. La falla, identificada…
Más información
Actores de amenazas están explotando una vulnerabilidad crítica en el plugin premium de WordPress WooCommerce Wholesale Lead Capture, con más…
Más información
Un fallo crítico en el plugin premium WooCommerce Wholesale Lead Capture permite a atacantes subir un backdoor PHP sin autenticación.…
Más información
WordPress ha lanzado un sistema de revisión de seguridad automatizada para cada versión de un plugin antes de que se…
Más información
Atacantes están explotando dos vulnerabilidades críticas en los plugins de WordPress Super Forms y Elementor Pro, permitiendo la subida de…
Más información


