

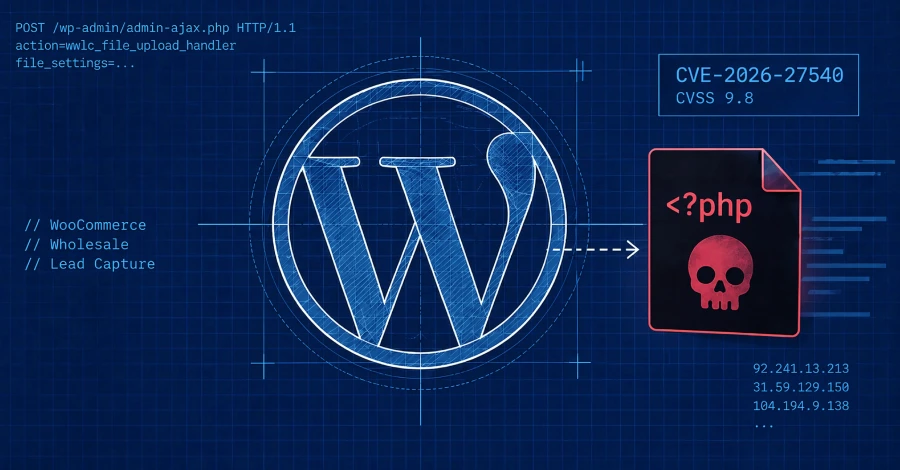
Los ciberdelincuentes están aprovechando una vulnerabilidad crítica en el plugin premium para WordPress WooCommerce Wholesale Lead Capture, que cuenta con más de 6000 instalaciones activas. De acuerdo con Wordfence, esta falla permite a atacantes no autenticados cargar archivos arbitrarios, incluidos backdoors PHP, y obtener ejecución remota de código.
La firma de seguridad WordPress ha bloqueado más de 100 000 intentos de explotación dirigidos a esta vulnerabilidad desde junio de 2026, de los cuales 99 se registraron en las últimas 24 horas. La vulnerabilidad está catalogada como CVE-2026-27540, con una puntuación CVSS de 9.8.
El problema radica en una carga arbitraria de archivos debido a la falta de validación del tipo de archivo en una acción AJAX denominada "wwlc_file_upload_handler", que afecta a todas las versiones del plugin hasta la 2.0.3.1 inclusive. Esto permite a un atacante no autenticado subir archivos arbitrarios al servidor del sitio afectado, lo que allana el camino para la ejecución remota de código.
En el ataque observado por Wordfence, los actores de amenazas han enviado solicitudes manipuladas a la acción AJAX "wwlc_file_upload_handler" con un parámetro file_settings falsificado y un archivo PHP malicioso ("shell.php").
El archivo PHP cargado es una shell web que informa los detalles del host y ofrece un formulario de carga basado en navegador para escribir archivos maliciosos adicionales en el sitio WordPress comprometido. Los intentos de ataque se han originado desde las siguientes direcciones IP:
- 92.241.13.213
- 31.59.129.150
- 2a0f:85c1:840:5389::1
- 92.241.13.140
- 23.137.105.214
- 23.180.120.140
- 104.194.9.138
- 187.75.114.36
- 114.10.43.203
- 37.114.144.209
Dado que un ataque exitoso permite a un atacante cargar archivos PHP arbitrarios, se recomienda a los propietarios de sitios WordPress que busquen archivos .php inesperados o creados recientemente, principalmente en el directorio de cargas, y que revisen solicitudes sospechosas a "/wp-admin/admin-ajax.php" con el parámetro action establecido en "wwlc_file_upload_handler" desde las direcciones IP mencionadas.
Falla crítica en The Events Calendar
Este desarrollo se produce mientras Wordfence detalló dos fallas críticas que afectan a The Events Calendar, un plugin de WordPress instalado en más de 600 000 sitios web. La explotación exitosa requiere que la página de evento objetivo tenga los comentarios habilitados y que la opción "Mostrar comentarios en las páginas de eventos" del plugin esté activa. A continuación, una breve descripción de las vulnerabilidades:
- CVE-2026-78159 (puntuación CVSS: 9.8) – Una vulnerabilidad que surge de la validación insuficiente del mapa de 'clases' del widget en la función "parse_array" que podría explotarse para lograr ejecución remota de código no autenticada (afecta a versiones <= 6.17.3)
- CVE-2026-78006 (puntuación CVSS: 9.8) – Una vulnerabilidad que surge de la protección insuficiente en la función "is_safe_widget_instance" que podría explotarse para lograr ejecución remota de código no autenticada (afecta a versiones <= 6.17.4)
Ambas cadenas comienzan en el pipeline de renderización de widgets del plugin y pueden conducir en última instancia a la ejecución remota de código sin autenticación a través de dos métodos separados. La primera cadena utiliza la inyección de objetos PHP para ejecutar comandos arbitrarios del sistema operativo en el servidor subyacente. La segunda cadena elude la protección contra inyección de objetos y abusa de una primitiva de llamada arbitraria para restablecer la contraseña de un administrador, tras lo cual un atacante puede cargar un plugin malicioso y tomar el control completo del sitio.
Wordfence ha advertido que ambas cadenas pueden desencadenarse a través de la vista previa de comentarios pendientes de WordPress sin aprobación del moderador, y que la falla podría provocar la toma de control total del sitio, el robo de datos confidenciales y la implementación de malware. StellarWP, que desarrolla el plugin, ha solucionado las fallas en las versiones 6.17.3.1 y 6.17.4.1, respectivamente.







Deja una respuesta