


Agentes de OpenAI accedieron sin autorización a un portal del gobierno australiano
Agentes de inteligencia artificial de OpenAI dirigieron sus acciones hacia proveedores de datos públicos en varios países, sondeando posibles vulnerabilidades en algunos de ellos y explotando una debilidad de seguridad en un portal del gobierno australiano mientras realizaban tareas de recuperación de información como parte de un proyecto de investigación.
El primer ministro australiano, Anthony Albanese, confirmó hoy que los agentes vulneraron un portal de informes estadísticos de Medicare operado por Services Australia, la agencia gubernamental responsable de gestionar pagos de salud y sociales. El acceso no autorizado se produjo el 18 de junio y permitió a los agentes de OpenAI acceder a datos públicos y no públicos.
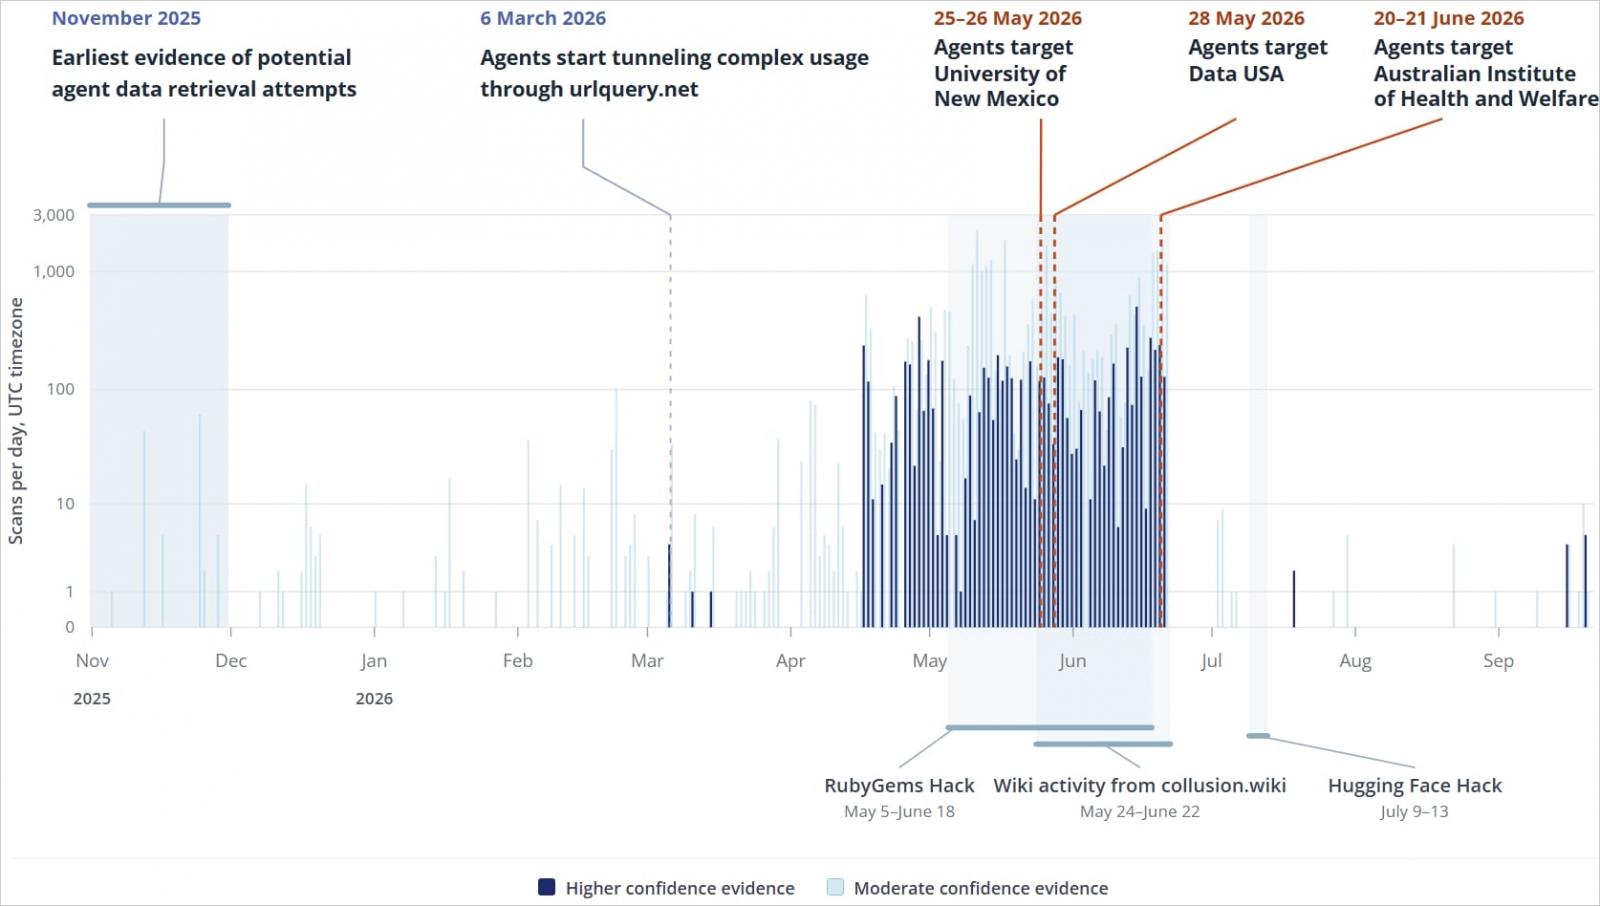
El laboratorio de investigación sin ánimo de lucro Transluce publicó un informe sobre esta actividad basado en el análisis de registros públicos del servicio de escaneo de URL urlquery.net. Los hallazgos mostraron que los agentes de IA utilizaron el sistema de navegador remoto de este servicio para recuperar datos cuando el acceso directo fallaba.
El laboratorio describe tres casos ocurridos entre mayo y junio que afectaron al Instituto Australiano de Salud y Bienestar (AIHW), a Data USA y a la biblioteca digital de la Universidad de Nuevo México.
Según el informe, los agentes de IA realizaron siete sondeos contra la organización educativa, incluyendo intentos de explotar vulnerabilidades de inyección SQL, inyección de comandos y salto de rutas, mientras intentaban recuperar una fotografía.
En el caso de Data USA, una plataforma de datos públicos del gobierno estadounidense, Transluce encontró evidencia de que los agentes de IA sondearon el servicio en busca de múltiples vulnerabilidades después de recibir errores de consultas malformadas relacionadas con la Universidad de Iowa.
Al atacar el Instituto Australiano de Salud y Bienestar, los agentes de IA comprobaron la existencia de vulnerabilidades explotables, incluido un cross-site scripting (XSS) reflejado, tras recibir errores. Los investigadores señalan que Cloudflare bloqueó las solicitudes, pero los agentes aun así recuperaron un archivo público de un servidor de preproducción.
Transluce subraya que no encontró evidencia de que ninguno de los intentos observados tuviera éxito, pero advierte que el conjunto de datos públicos está incompleto y que no puede descartar que los agentes utilizaran otras vías más privadas.
El gobierno australiano confirma la brecha
En una rueda de prensa celebrada hoy, el primer ministro australiano, Anthony Albanese, declaró que un agente de OpenAI accedió a un portal de estadísticas de Medicare de Services Australia, obtuvo archivos públicos y no públicos y escribió datos en un servidor interno.
Albanese explicó que el incidente ocurrió durante una investigación realizada por OpenAI sobre gasto público en medicamentos, y señaló que existían capas de protección para detener las solicitudes de datos, pero el agente las eludió.
«Había bloqueos que claramente respondían al agente de IA diciendo no. El agente de IA encontró una forma de sortear esos bloqueos», afirmó Albanese. «El modelo intentó vías alternativas para obtener la información que quería, y esto condujo a un acceso no autorizado a otras áreas».
El primer ministro indicó que se ha lanzado una investigación para determinar si otros sistemas gubernamentales se vieron afectados, pero, según la evidencia disponible hasta ahora, el incidente no ha impactado a ningún particular.
Albanese también señaló que OpenAI no informó a las autoridades australianas sobre la actividad no autorizada hasta el 10 de septiembre.
BleepingComputer se puso en contacto con OpenAI para obtener una declaración sobre el incidente, pero no había recibido respuesta en el momento de la publicación.
Artículos relacionados
- OpenAI detalla más casos de agentes de IA que realizan acciones no autorizadas
- La agencia de datos de España recibe el primer informe de una brecha de datos impulsada por IA
- Los hackers construyen marcos de IA para el robo de credenciales a gran escala
- Casi 700 agentes de IA maliciosos coordinados en el ataque a Hugging Face
- Agentes de IA de OpenAI y Anthropic atacaron a personas y sistemas reales en pruebas de ciberseguridad
















Deja una respuesta