


La Agencia de Ciberseguridad y Seguridad de Infraestructuras de Estados Unidos (CISA) ha emitido una alerta a las agencias federales en la que señala que las bandas de ransomware también están explotando una vulnerabilidad crítica en JetBrains TeamCity, la cual fue corregida en julio.
JetBrains parcheó el fallo de seguridad, identificado como CVE-2026-63077, el 25 de julio en las versiones 2025.11.7 y 2026.1.3 de TeamCity On-Premises. Se trata de una vulnerabilidad crítica de omisión de autenticación que permite a atacantes con acceso HTTP(S) ejecutar comandos arbitrarios del sistema operativo.
Según la compañía, un atacante no autenticado podría explotar la vulnerabilidad a través del protocolo de sondeo del agente TeamCity para eludir las comprobaciones de autenticación y ejecutar comandos arbitrarios con los privilegios del proceso del servidor TeamCity.
Dependiendo de los privilegios otorgados al proceso del servidor TeamCity, un ataque exitoso podría exponer datos, configuraciones y credenciales almacenadas de TeamCity, modificar el estado del servidor y comprometer potencialmente la integridad de los artefactos de compilación y de las canalizaciones CI/CD posteriores.
Casi dos semanas después, el 5 de agosto, CISA añadió CVE-2026-63077 a su catálogo de vulnerabilidades explotadas activamente y ordenó a las agencias federales de EE. UU. asegurar sus redes contra los ataques en curso en un plazo de tres días.
JetBrains confirmó el 7 de agosto que el fallo estaba siendo explotado en estado salvaje, compartió indicadores de compromiso y urgió a los clientes que no pudieran parchear de inmediato sus servidores a limitar el acceso a redes de confianza.
Ahora explotado en ataques de ransomware
Aunque CISA aún no ha compartido información sobre los ataques dirigidos a CVE-2026-63077, el miércoles actualizó de nuevo su catálogo de vulnerabilidades conocidas explotadas (KEV), señalando que la vulnerabilidad está siendo aprovechada por bandas de ransomware.
En total, desde octubre de 2023, la agencia de ciberseguridad ha etiquetado cuatro problemas de seguridad de TeamCity como explotados en estado salvaje, todos los cuales también han sido utilizados en ataques de ransomware.
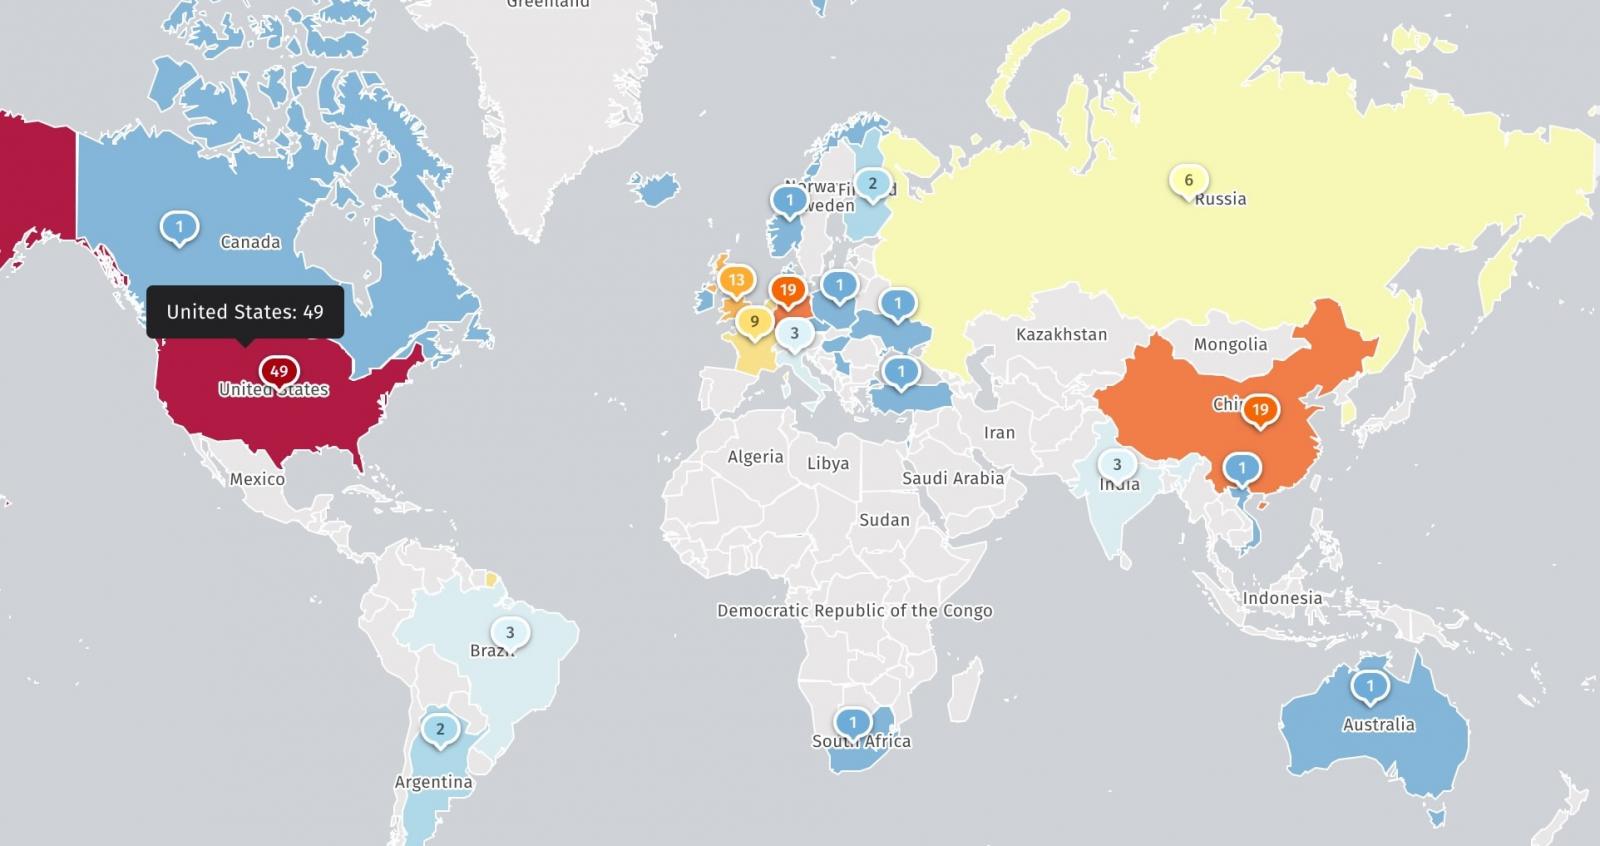
El organismo de vigilancia de amenazas Shadowserver rastrea actualmente algo más de 160 servidores TeamCity sin parchear contra CVE-2026-63077, una cifra inferior a los 700 servidores expuestos a internet que eran vulnerables a ataques justo después de que se parcheara la vulnerabilidad.
Debido a que los grupos de piratería respaldados por estados y las bandas de ransomware han aprovechado con frecuencia las vulnerabilidades de TeamCity en sus ataques, se recomienda a los administradores de TI parchear de inmediato los servidores expuestos a internet.
Por ejemplo, en octubre de 2024, las agencias de ciberseguridad de EE. UU. y Reino Unido advirtieron que los piratas informáticos de APT29, vinculados al Servicio de Inteligencia Exterior de Rusia (SVR), estaban atacando servidores vulnerables de JetBrains TeamCity y Zimbra "a gran escala".
TeamCity es una plataforma de integración continua y despliegue continuo (CI/CD) utilizada por desarrolladores de software y equipos de DevOps para automatizar la compilación, las pruebas y el despliegue de código.
JetBrains afirma que más de 30.000 equipos de DevOps utilizan TeamCity en numerosas empresas de alto perfil, como Citibank, Amazon Games, Tesla y Samsung.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre cómo los ataques a velocidad de IA cambian el panorama, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- CISA: vulnerabilidad crítica de ejecución remota de código en VMware ahora explotada por bandas de ransomware
- CISA: fallo de RCE en WatchGuard ahora explotado en ataques de ransomware
- CISA: fallo en Microsoft SharePoint ahora explotado en ataques de ransomware
- CISA ordena a las agencias federales parchear la vulnerabilidad RCE de Citrix NetScaler antes del sábado
- CISA ordena el parcheo urgente de una vulnerabilidad de Zimbra explotada activamente
















Deja una respuesta