

El grupo de extorsión ShinyHunters está empleando un truco de codificación URL para eludir las reglas de los firewalls de aplicaciones web (WAF) que mitigan la vulnerabilidad CVE-2026-35273 en Oracle PeopleSoft. Esta técnica les ha permitido reanudar la explotación masiva de servidores vulnerables que no habían aplicado las actualizaciones de seguridad y que en su lugar bloqueaban el acceso al endpoint PSEMHUB mediante un WAF.
Los equipos Mandiant y Threat Intelligence Group (GTIG) de Google informaron que esta nueva técnica ha permitido al actor de amenazas volver a atacar servidores PeopleSoft que no habían aplicado los parches de seguridad y que habían optado por bloquear el acceso al endpoint vulnerable PSEMHUB mediante un WAF.
El 10 de junio, BleepingComputer informó por primera vez que el grupo de extorsión ShinyHunters estaba atacando servidores Oracle PeopleSoft utilizando una vulnerabilidad de día cero, lo que les permitió robar datos de 100 organizaciones. Al día siguiente, Oracle corrigió la vulnerabilidad como CVE-2026-35273, señalando que permite la ejecución remota de código sin autenticación. Google también informó ese mismo día que ShinyHunters, al que rastrean como UNC6240, estaba explotando la falla CVE-2026-35273 en ataques contra el sector educativo, confirmando lo reportado por BleepingComputer.
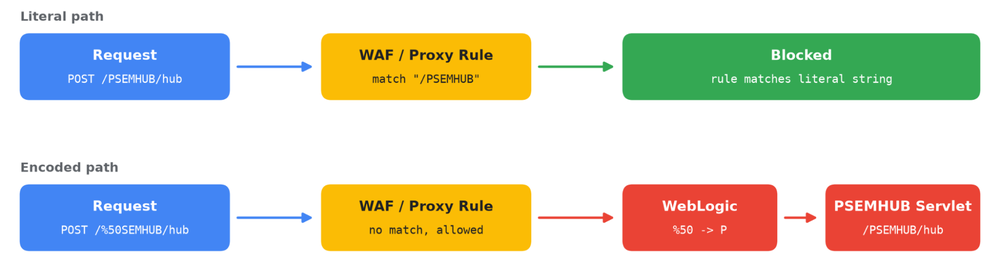
En ese momento, Mandiant aconsejó a las organizaciones que no podían instalar inmediatamente las actualizaciones de seguridad o deshabilitar el Environment Management Hub que bloquearan el acceso externo al endpoint vulnerable `/PSEMHUB/*`. Sin embargo, en un nuevo informe, Google afirma que ShinyHunters ha modificado su exploit para evadir las reglas del WAF que buscan esa ruta literal, en lugar de versiones codificadas de la misma.
Por ejemplo, en lugar de enviar solicitudes a la ruta literal, los atacantes solicitan una versión codificada. La secuencia '%50' es la representación percent-encoded de la letra 'P'. Mandiant indica que muchos WAF y proxies inversos comparan la ruta literal de la solicitud antes de decodificarla, lo que hace que las reglas diseñadas para bloquear '/PSEMHUB/' pasen por alto la versión codificada. Oracle WebLogic, por su parte, decodifica la 'P' codificada y enruta la solicitud al endpoint vulnerable, eludiendo la regla del WAF.
Esto permite al actor de amenazas alcanzar el endpoint en sistemas cuyos operadores podrían haber creído que sus reglas de WAF habían mitigado la exposición
Google advierte que ShinyHunters podría no utilizar siempre la variante de evasión '%50' y podría cambiar a otras codificaciones percent-encoded, combinaciones de mayúsculas y minúsculas u otras variaciones de '/PSEMHUB/' para eludir los WAF. En lugar de confiar en un firewall de aplicaciones web, Mandiant insta a las organizaciones a instalar la última actualización de seguridad para protegerse contra CVE-2026-35273. También se aconseja buscar en los registros de acceso de WebLogic solicitudes a '/PSEMHUB/' y variantes codificadas como '/%50SEMHUB/' para detectar signos de explotación.
La evasión del WAF conduce a nuevos ataques de robo de datos
Google señala que la nueva ola de ataques ha desplegado webshells en docenas de sistemas en todo el mundo, dentro de organizaciones de educación superior, tecnología, servicios de TI, atención médica, agricultura, transporte y gobierno. "Mandiant recomienda que las organizaciones que ejecutan Oracle PeopleSoft tomen las siguientes acciones inmediatas. Se incluye orientación adicional de remediación y endurecimiento más adelante en esta publicación", advierte Mandiant.
Antes de intentar la explotación, los atacantes suelen enviar entre cinco y 15 solicitudes POST a `/%50SEMHUB/hub` que contienen objetos Java serializados. En sistemas vulnerables, estas solicitudes devuelven información sobre el sistema operativo del host sin escribir archivos ni interrumpir el servicio, lo que permite a ShinyHunters determinar si un servidor puede ser explotado de forma silenciosa.
Una vez que determinan que un sistema es vulnerable, los actores de amenazas explotan la falla nuevamente para ejecutar comandos directamente en memoria o desplegar webshells JSP. Google indica que los atacantes despliegan una webshell 'x.jsp' para la ejecución de comandos y las webshells 'u.jsp' y 'u2.jsp' para cargar archivos más grandes.
En servidores Windows comprometidos, ShinyHunters utilizó estas webshells para desplegar un ejecutable llamado 'Ple64.exe', que se hace pasar por un instalador firmado del reproductor multimedia Light Alloy, pero instala una puerta trasera rastreada por Google como SIDEEYE. El malware SIDEEYE se utiliza para robar credenciales, para la gestión de procesos y archivos, para crear shells inversas interactivas y para funcionalidad de proxy inverso.
Los actores de amenazas también desplegaron el conjunto de herramientas de túnel de código abierto Neo-reGeorg a través de los archivos 'tunnel.jsp' y 'tunnel.jspx'. Este conjunto permite tunelizar tráfico de proxy SOCKS5 sobre conexiones HTTP y HTTPS normales, permitiendo que el servidor PeopleSoft comprometido se utilice para propagarse lateralmente en la red interna. Mandiant también observó a ShinyHunters usando el software legítimo de gestión remota MeshAgent para mantener el acceso a sistemas Linux comprometidos.
ShinyHunters afirmó previamente un nuevo día cero en PeopleSoft
Estos nuevos ataques se producen después de que ShinyHunters afirmara haber violado sistemas del FBI utilizando lo que describió como una nueva vulnerabilidad de día cero en Oracle PeopleSoft. ShinyHunters dijo a BleepingComputer el 22 de septiembre que la presunta vulnerabilidad permitía la ejecución remota de código y se utilizó para acceder a la plataforma FBI Jobs, y luego propagarse lateralmente hacia la infraestructura AWS GovCloud del FBI.
El grupo afirmó haber robado entre 2 TB y 3 TB de datos relacionados con empleados actuales y antiguos del FBI, solicitantes de empleo y otros sistemas internos. En ese momento, BleepingComputer no pudo verificar de forma independiente el presunto día cero, el supuesto movimiento lateral ni la cantidad de datos supuestamente robados. El FBI confirmó que estaba investigando las afirmaciones de actividad no autorizada que afectaba a FBIjobs.gov, pero no confirmó que sus sistemas hubieran sido vulnerados ni que se hubieran robado datos.
ShinyHunters ha confirmado a BleepingComputer que utilizaron esta evasión del WAF contra FBI Jobs, pero continúan afirmando que también explotaron "una NUEVA vulnerabilidad desconocida en el mismo componente PSEMHUB".
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian para un summit digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- ShinyHunters claims FBI hack, data theft in PeopleSoft zero-day breach
- ShinyHunters hacked Clop leak site using Grav CMS path traversal flaw
- ShinyHunters hacks Clop leak site, threatens to extort ransomware gang
- New Microsoft Defender 'ShieldCrash' zero-day grants SYSTEM access
- Hackers abused Claude to extract secrets from 1.8M Android apps
- Bypass
- CVE-2026-35273
- Oracle
- Oracle PeopleSoft
- ShinyHunters
- WAF
- Web Application Firewall














Deja una respuesta