

El operador de ransomware JadePuffer está llevando a cabo ataques contra inquilinos de Azure utilizando agentes de inteligencia artificial que realizan tareas de reconocimiento, roban credenciales y destruyen componentes esenciales. El malware apareció en julio y, según los investigadores de la firma de seguridad en la nube Sysdig, emplea agentes de IA para automatizar toda la cadena de ataque, desde el reconocimiento y el robo de credenciales hasta el movimiento lateral, la persistencia y el cifrado de datos.
Poco después, la compañía indicó que JadePuffer amplió su foco hacia activos de IA, conjuntos de datos de entrenamiento y bases de datos vectoriales, utilizando una herramienta denominada EncForge. Microsoft Security Research observó dos ataques de JadePuffer en junio que mapearon recursos en la nube, obtuvieron claves de cuentas de almacenamiento y eliminaron cuentas de Azure Storage.
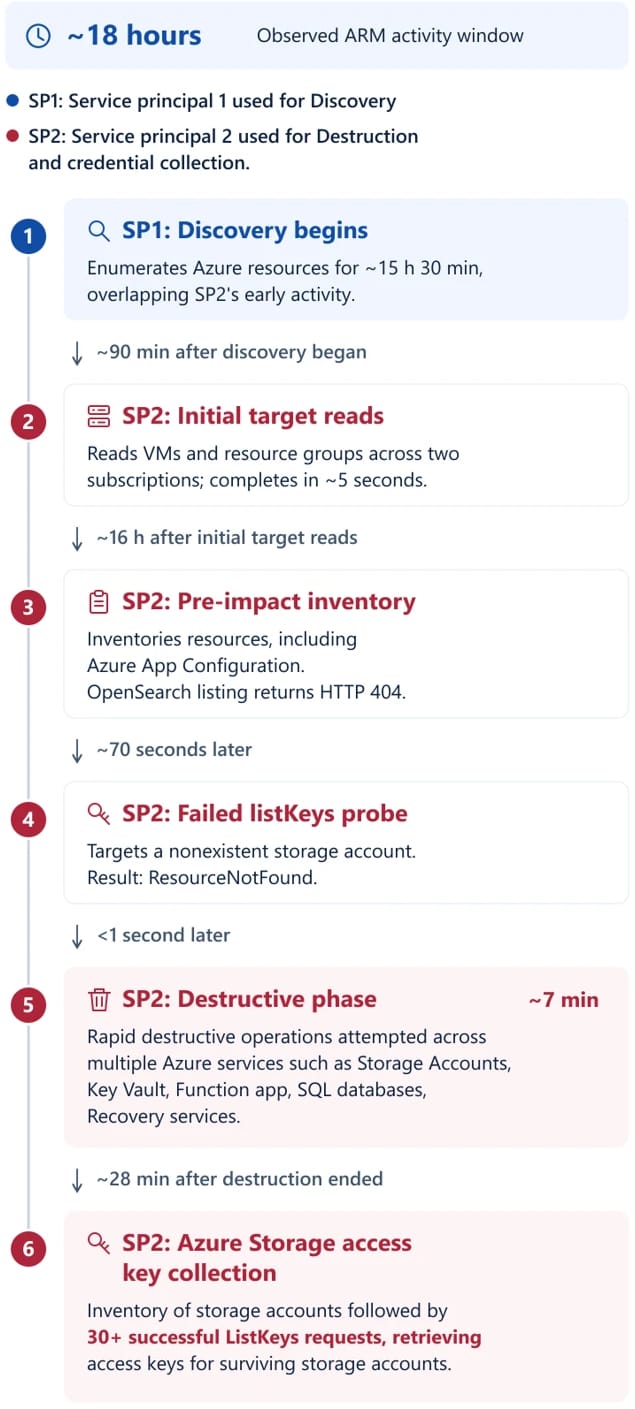
La fase destructiva duró siete minutos y se dirigió a más de 100 cuentas de almacenamiento, así como a Key Vaults, Function Apps, máquinas virtuales y App Services. Aunque el actor de amenazas logró eliminar la mayoría de las cuentas de Azure Storage objetivo, algunas quedaron intactas gracias a bloqueos de recursos de Azure y protecciones a nivel de cuenta de almacenamiento.
Microsoft rastrea al actor de amenazas JadePuffer como Storm-3168 y afirma que utilizó dos entidades de servicio comprometidas, identidades de seguridad que permiten a aplicaciones, servicios alojados y herramientas automatizadas autenticarse en Azure y acceder a recursos asignados. Ambas entidades de servicio pertenecían al mismo inquilino. Una se usó para reconocimiento y descubrimiento de recursos, mientras que la otra 'realizó descubrimiento, operaciones destructivas y recopilación de credenciales'.
El atacante eliminó las protecciones de copia de seguridad y recuperación (bloqueos de Azure Site Recovery), lo que indica un esfuerzo por dificultar la restauración. Este patrón operativo podría respaldar aún más la extorsión mediante ransomware, aunque Microsoft no informó sobre demandas financieras ni confirmó robo de datos en los casos observados.
Según los investigadores, los intentos de eliminar bases de datos de Azure SQL fallaron porque el atacante utilizó una versión de API no compatible. Los intentos de eliminar bloqueos de protección de recuperación también fracasaron. 'El objetivo paralelo de bases de datos de Azure SQL y cuentas de almacenamiento sugiere un esfuerzo por ampliar el impacto destructivo a través de diferentes servicios de datos en lugar de concentrarse en un solo tipo de recurso', dijo Microsoft.
Aproximadamente media hora después de los intentos de borrado, Storm-3168 regresó para realizar más de 30 solicitudes de claves de cuentas de almacenamiento, la mayoría de las cuales tuvieron éxito. Microsoft no pudo determinar exactamente cómo ocurrió el acceso inicial, pero señaló que las credenciales de una entidad de servicio aparecieron en un problema público de GitHub antes de los ataques.
Los investigadores recomiendan varios pasos de mitigación y orientación para administradores de sistemas, incluida la activación de protecciones de cargas de trabajo en la nube, la verificación de secretos en repositorios públicos y la evaluación de los permisos de Azure RBAC según los principios de privilegio mínimo.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Cloudflare corrige falla entre inquilinos en Containers que exponía datos de clientes
- ShinyHunters hackeó el sitio de filtraciones de Clop usando una vulnerabilidad de path traversal en Grav CMS
- ShinyHunters hackea el sitio de filtraciones de Clop y amenaza con extorsionar a la banda de ransomware
- CISA: bandas de ransomware ahora explotan falla crítica en TeamCity
- Miembro de ransomware Ryuk sentenciado a 24 meses de prisión







Deja una respuesta