

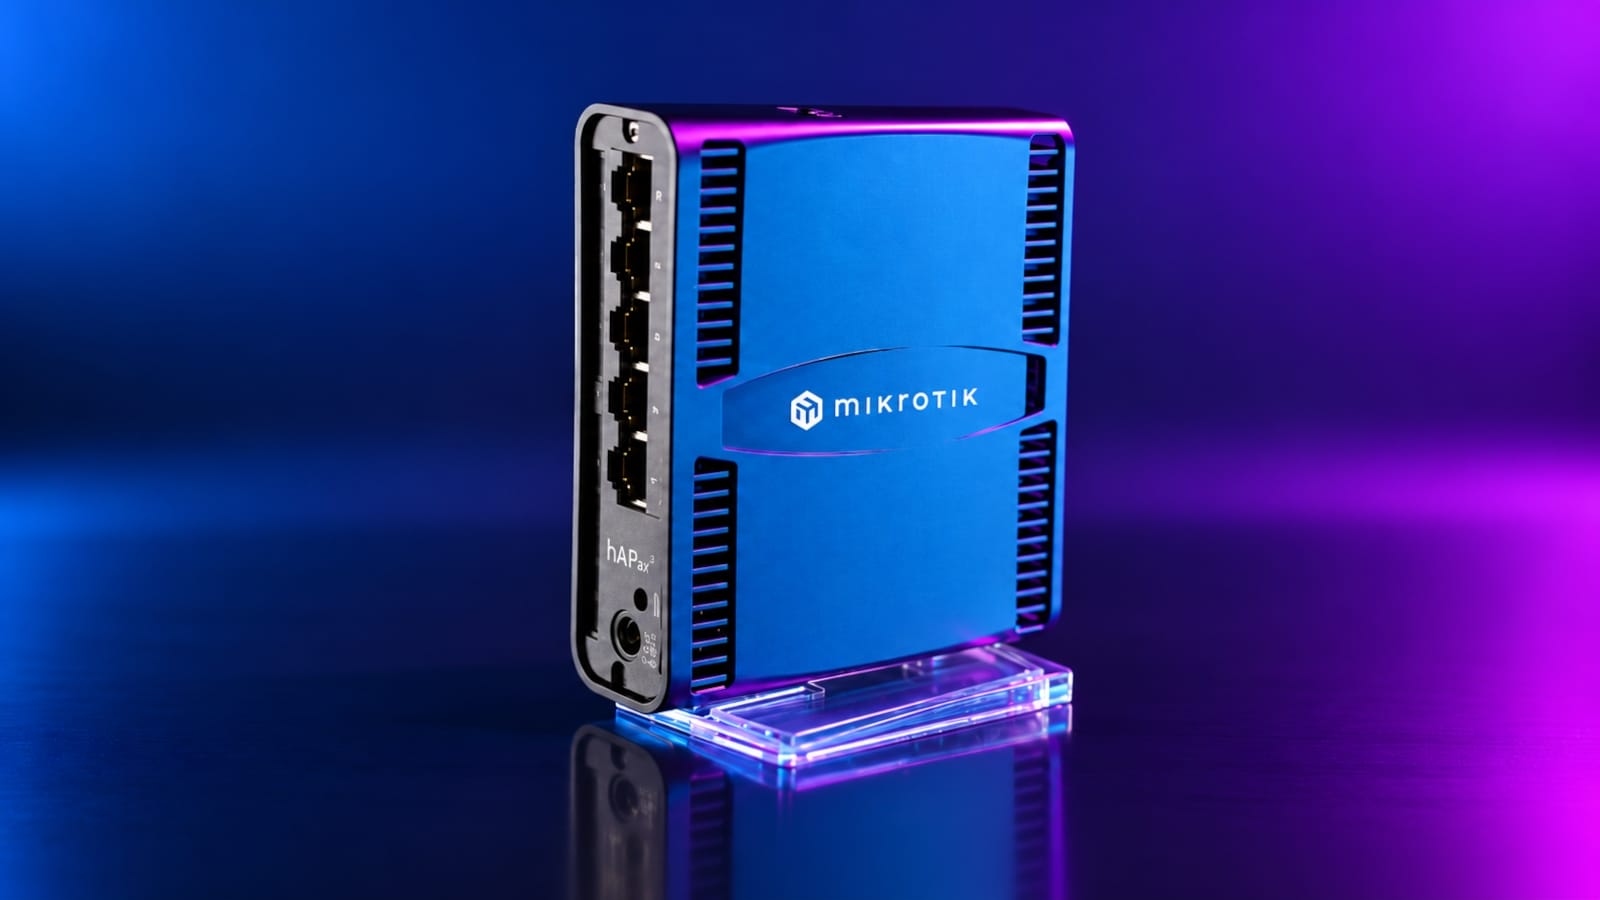
La Agencia de Ciberseguridad y Seguridad de Infraestructuras de Estados Unidos (CISA) ha emitido una alerta sobre una nueva vulnerabilidad crítica en MikroTik RouterOS que podría derivar en ejecución remota de código o en una condición de denegación de servicio.
El fallo, identificado como CVE-2026-84411, consiste en un desbordamiento negativo de entero (integer underflow) que se produce antes de la autenticación en el manejo de peticiones HTTP del servicio de gestión web de RouterOS.
Según CISA, una única petición especialmente diseñada puede permitir la ejecución de código con privilegios de root o provocar una denegación de servicio.
El servicio de gestión web en las versiones afectadas de RouterOS contiene un desbordamiento negativo de entero en el manejo del cuerpo de las peticiones HTTP al que se puede llegar antes de la autenticación. Esto puede ser aprovechado por un atacante de red no autenticado para lograr ejecución arbitraria de código como root, o para causar una denegación de servicio, usando una sola petición manipulada.
Aunque la agencia no tiene conocimiento de que la vulnerabilidad esté siendo explotada activamente, publicó el aviso para alertar a las organizaciones sobre el riesgo y ofrecer medidas defensivas.
CISA señala que las versiones de MikroTik RouterOS anteriores a la 7.24 se ven afectadas actualmente. No obstante, la agencia también indica que el fabricante recomienda a los usuarios actualizar a la versión 7.23 o posterior para mitigar el riesgo.
Cabe destacar que la última versión estable de MikroTik RouterOS es la 7.24.4, mientras que la versión de soporte a largo plazo más reciente es la 7.23.7, ambas disponibles desde el 16 de septiembre.
BleepingComputer ha contactado por correo electrónico tanto a MikroTik como a CISA para aclarar qué versiones de RouterOS están afectadas por CVE-2026-84411, pero no ha recibido respuesta hasta el momento de la publicación. El fabricante aún no ha publicado un aviso de seguridad sobre el problema.
Las recomendaciones de CISA para los propietarios de routers MikroTik incluyen las siguientes acciones defensivas:
- Mantener los sistemas de control inaccesibles desde internet.
- Colocar las redes de control y los dispositivos remotos detrás de cortafuegos, aislados de las redes corporativas.
- Utilizar VPN actualizadas para el acceso remoto y proteger todos los dispositivos conectados.
Aunque no se ha divulgado públicamente ninguna explotación activa de CVE-2026-84411, los atacantes y el malware de botnets suelen dirigirse con frecuencia a fallos de MikroTik. Recientemente, la agencia CERT de Polonia advirtió de que atacantes utilizaron una cadena de explotación de dos vulnerabilidades de MikroTik RouterOS, CVE-2026-67276 y CVE-2026-86060, para tomar el control total de dispositivos con servicios SSH expuestos a internet.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre lo que cambian los ataques a velocidad de IA, lo que los defensores deberían dejar de hacer y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados
- Los hackers explotan nuevos fallos de MikroTik RouterOS para secuestrar routers
- CISA advierte de fallos en Sharepoint, WSO2 y Adobe Commerce explotados en ataques
- CISA alerta de la explotación activa de tres fallos del kernel de Linux
- CISA ordena el parcheo urgente de un fallo de Zimbra explotado activamente
- CISA: los fallos de SonicWall SMA1000 ya son explotados por bandas de ransomware






Deja una respuesta