

Más de 543.000 credenciales expuestas en repositorios públicos de GitHub seguían siendo válidas en julio, a pesar de las medidas de seguridad implementadas por la plataforma para evitar filtraciones accidentales de datos sensibles. El dato surge de un escaneo de 224 millones de repositorios y más de 58.000 millones de archivos.
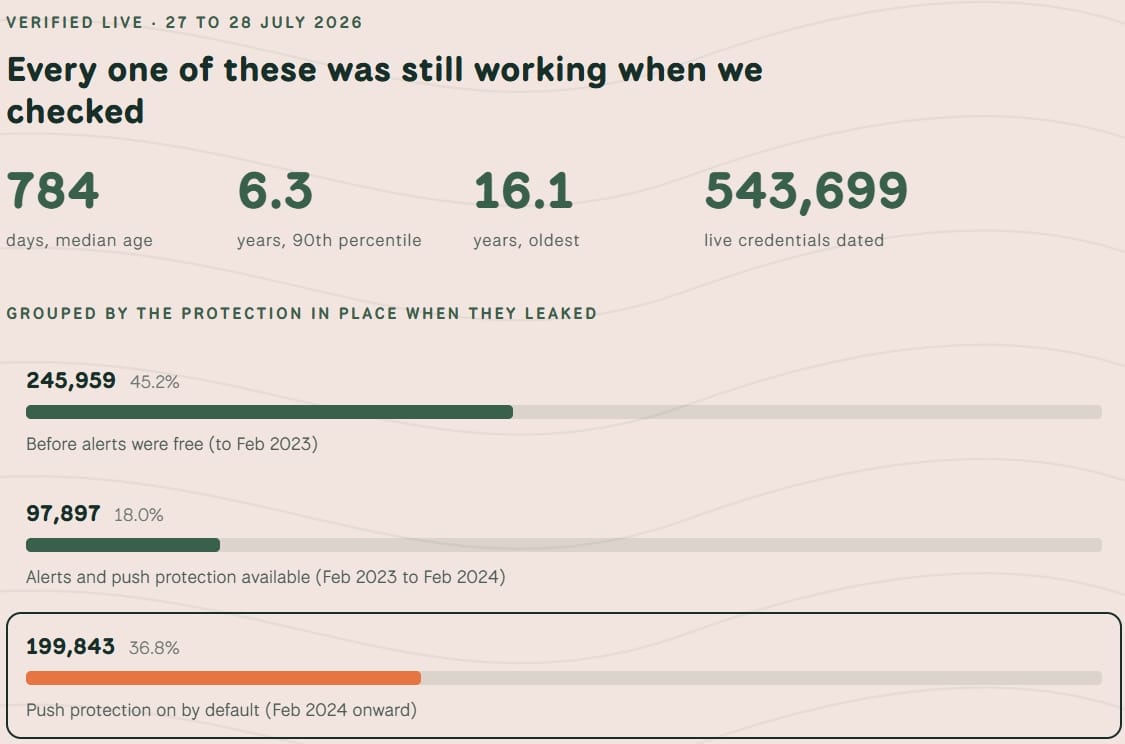
La investigación, realizada por Truffle Security, determinó que la mediana del tiempo durante el cual una credencial única permaneció accesible públicamente fue de 784 días. Cerca del 10% de las credenciales operativas tenían más de 6,3 años de antigüedad, y la más antigua databa de 2009.
En total, los investigadores identificaron 543.699 credenciales únicas que aparecían repetidamente en más de 1,1 millones de archivos y repositorios, incluidas copias en bifurcaciones (forks). El análisis se realizó sobre un conjunto de datos recopilado para entrenar modelos de lenguaje de gran tamaño, basado en un rastreo que finalizó el 7 de agosto de 2025.
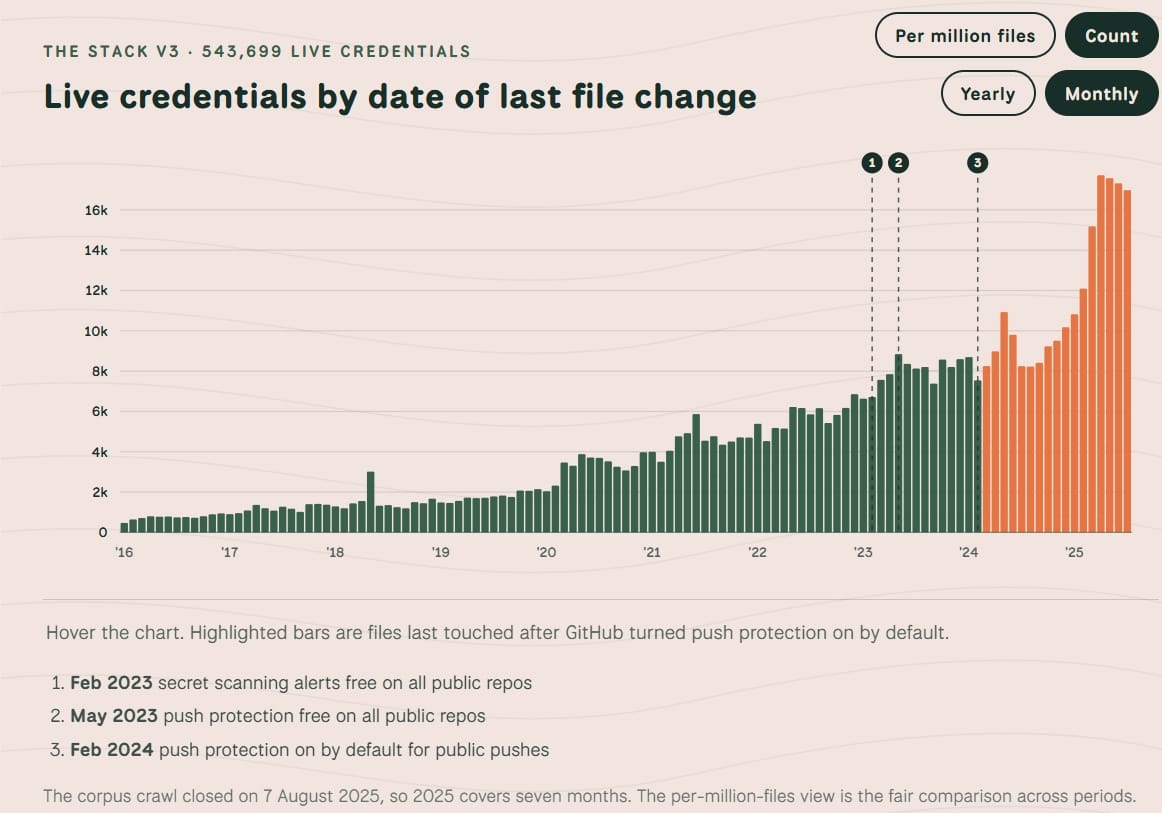
Truffle Security señala que la cantidad de credenciales expuestas en GitHub más que duplica lo hallado en agosto tras escanear Hugging Face, donde detectó 221.303 credenciales en funcionamiento. Los investigadores observan que la densidad de secretos ha aumentado con el tiempo: el número de credenciales operativas pasó de 3,72 por millón de archivos en 2015 a un pico de 11,62 en 2025.
El efecto de Push Protection
La salvaguarda de GitHub contra filtraciones accidentales de credenciales, denominada Push Protection, se introdujo en abril de 2022 para usuarios de Advanced Security y se habilitó para repositorios públicos en mayo de 2023. Un año después, GitHub la activó por defecto.
El mecanismo escanea el código entrante en busca de patrones de secretos como claves de API y tokens de acceso, y bloquea la carga si detecta alguno. Sin embargo, no revoca las credenciales que ya fueron expuestas con anterioridad.
Truffle Security informa que 199.843 de las credenciales identificadas en julio se expusieron después de que GitHub activara Push Protection para todos los usuarios en febrero de 2024, lo que representa aproximadamente el 36,8% del total. Un poco más de la mitad (51,8%) de las credenciales activas correspondían a categorías que la protección por defecto de GitHub no bloquea, incluidas cadenas de conexión a bases de datos y claves de API de Google.
No obstante, Push Protection parece eficaz dentro de su cobertura: la tasa de credenciales expuestas en las categorías protegidas cayó un 53% después de que la función se habilitara por defecto.
La revocación de secretos expuestos
Al observar el conjunto de datos en su conjunto, Truffle señala que algunos tipos de credenciales tienen muchas más probabilidades de ser revocadas que otros, según el servicio. Por ejemplo, de 101.886 tokens de npm comprometidos, los investigadores encontraron solo uno que aún funcionaba. En cambio, de 126.963 credenciales de cuentas de servicio de Google Cloud expuestas, 69.041 seguían siendo válidas y operativas en el momento del análisis.
La recomendación práctica para los afectados es rotar de inmediato las credenciales expuestas, limpiar los repositorios, escanear el historial y establecer una caducidad automática para todos los secretos activos.
Los hallazgos de Truffle Security indican el nivel y la escala de la exposición de secretos activos en GitHub, pero no revelan qué porcentaje de esos secretos son realmente robados y utilizados por atacantes.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a la velocidad de la IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y volver a validar a velocidad de máquina.
Artículos relacionados:
- Cientos de claves de AWS filtradas otorgan control total sobre cuentas corporativas
- Más de 16.000 bases de datos Supabase exponen información personal, contraseñas y tokens de autenticación
- GitHub Actions reactivado con la carga útil Mini Shai-Hulud aún activa
- Repositorios falsos de LastPass Authenticator en GitHub distribuyen un nuevo infostealer Rapuncel
- Paquetes npm maliciosos evaden las defensas de scripts de instalación en tiempo de ejecución






Deja una respuesta